¿Qué supondría perder todos tus documentos personales, como las fotos familiares, los trabajos de investigación o los registros empresariales? ¿Cuánto pagarías por recuperarlos? Hay una forma creciente de ciberdelincuencia que depende de las respuestas a estas preguntas.
Probablemente hayas oído hablar de virus y malware. Estos peligrosos programas pueden infiltrarse en tu ordenador y causar estragos. Quienes crean malware buscan robar tus datos e impedir el funcionamiento adecuado de tus dispositivos digitales.
También existe el ransomware. Los ciberdelincuentes lo crean para extorsionar a usuarios inocentes y se está convirtiendo rápidamente en una amenaza tanto para particulares como para pequeñas empresas y compañías.
A diferencia del malware, el ransomware no roba datos. En cambio, los retiene como rehenes mediante el cifrado de archivos y luego muestra una nota de rescate en la pantalla de la víctima. Exige un pago por la extorsión cibernética y, de lo contrario, amenaza con destruir los datos.
Aunque el concepto de ransomware existe desde hace más de 20 años, no fue hasta 2012 cuando coincidieron varios avances tecnológicos clave que permitieron su auge.
El ransomware ha evolucionado. Combina el cifrado de archivos, utiliza redes «oscuras» para ocultar al atacante y recurre a (o, mejor dicho, hace un uso indebido de) las criptomonedas, como Bitcoin, para impedir que las fuerzas del orden rastreen el pago del rescate hasta el escondite del atacante.
Con una pequeña inversión inicial y poco riesgo de que los atrapen, los desarrolladores de ransomware pueden obtener buenos rendimientos: las estimaciones del sector sitúan el retorno de la inversión entre el 1.000 % y el 2.000 %.
¿Qué impulsa la proliferación del ransomware?
Pagar rescates pequeños sencillamente agrava el problema. Si no pagas, pierdes tus datos; si pagas, contribuyes a que el problema empeore.
Sin embargo, para quienes crean ransomware, es un negocio lucrativo. Las cifras del sector varían mucho, pero los informes indican que los desarrolladores pueden ganar más de 1 millón de dólares estadounidenses al año, lo suficiente para atraer a programadores e ingenieros cualificados.
Ha habido muchos informes sobre empresas australianas que pagan rescates. Ni siquiera las autoridades están a salvo: varios departamentos de policía de Estados Unidos han pagado rescates para recuperar archivos. También hemos visto informes según los cuales expertos del FBI han aconsejado a las víctimas que «simplemente paguen el rescate» si necesitan recuperar sus datos.
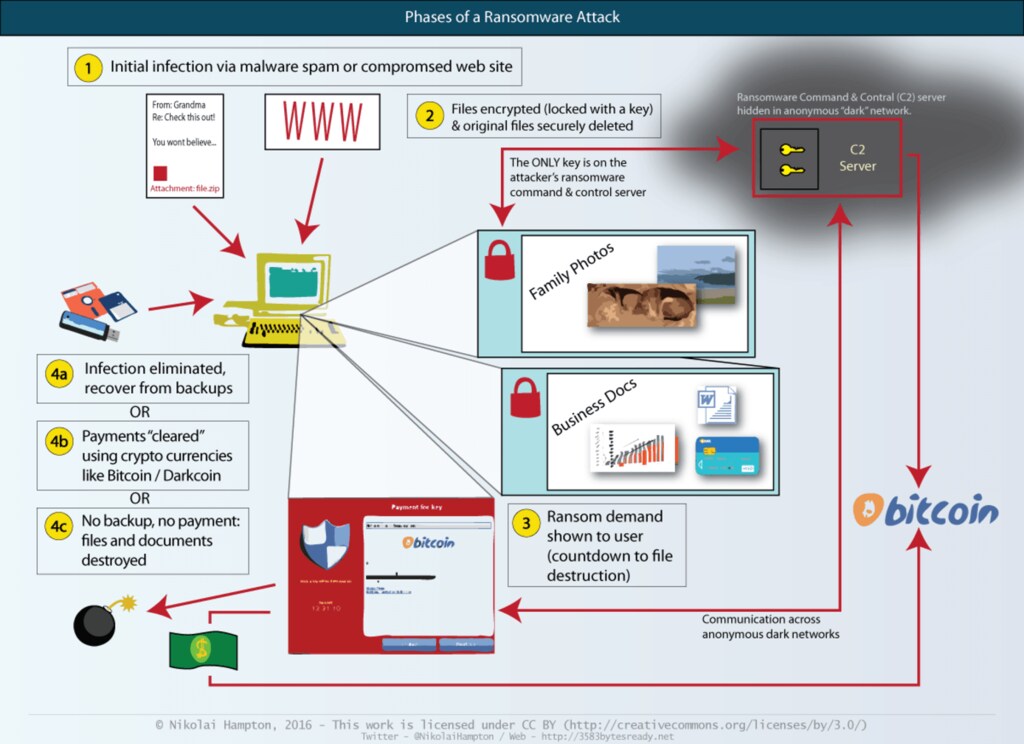
La mayor preocupación en torno al ransomware es la velocidad con la que se adapta para contrarrestar las protecciones de seguridad. Hace poco examinamos su evolución y descubrimos que quienes lo desarrollan aprenden de los errores de versiones anteriores. Cada generación incorpora nuevas funciones y estrategias de ataque mejoradas.
También descubrimos que más del 80 % de las variantes recientes de ransomware utilizaban funciones de seguridad avanzadas que dificultaban su detección y hacían casi imposible «descifrarlas». El panorama no es alentador para los usuarios finales: el ransomware recurre cada vez más a tecnologías avanzadas de cifrado, redes, evasión y pago. Además, quienes lo desarrollan cometen menos errores y escriben programas «mejores».
No cuesta imaginar que haya desarrolladores de ransomware trabajando ahora mismo en formas de atacar incluso bases de datos empresariales, o en versiones que permanecen ocultas mientras localizan todos tus discos de copia de seguridad.
Cómo protegerte
Es imposible recuperar archivos cifrados por ransomware sin la aprobación del atacante, así que lo primero es evitar perder los datos. Lo mejor que puedes hacer es mantener una buena «higiene digital»:
No caigas en la ingeniería social ni en el phishing, una técnica con la que un atacante intenta que le reveles información confidencial. Si recibes un correo sospechoso de tu abuela o de tus compañeros de trabajo, pregúntate si resulta extraño antes de hacer clic. Si no tienes claro si es legítimo, contacta con quien lo envió por otro medio, por ejemplo, llamándole por teléfono, para comprobarlo.
No instales programas, complementos ni extensiones a menos que sepas que proceden de una fuente fiable. Si tienes dudas, pregunta y recurre únicamente a fuentes de descarga de confianza. Y, desde luego, no caigas en la tentación de recoger memorias USB que encuentres por el camino.
Actualiza tus programas con regularidad (incluidos el sistema operativo, el navegador web y los demás programas instalados) para asegurarte de utilizar siempre las versiones más recientes.
¡Haz copias de seguridad! Trata los documentos importantes como posesiones valiosas. Consigue un puñado de memorias USB y alterna las copias de seguridad a diario o semanalmente. No dejes las memorias USB conectadas (las variantes actuales de malware pueden analizar los discos USB extraíbles). Tener varias copias hace prácticamente inútil el esfuerzo del atacante por retener tus datos a cambio de un rescate.
El ransomware es una amenaza muy real. Su rápido crecimiento se debe al bajo riesgo para los atacantes y a los buenos beneficios económicos. Todos debemos adelantarnos. Empecemos ahora: más vale prevenir que lamentar.




