Uno de los problemas más tediosos de la era moderna es recordar todos nuestros datos de inicio de sesión en línea. Tras pulsar innumerables veces el botón «¿Olvidó su contraseña?», a menudo recurrimos a usar y reutilizar inicios de sesión inseguros en muchos sitios web diferentes. Esto supone un riesgo para la seguridad: si un hacker logra adivinar una de estas contraseñas, tendrá acceso a todo.
La contraseña no es segura
Cada año, SplashData elabora una lista de las contraseñas más populares que han sido robadas y hechas públicas. Señalaron que la mayoría de estas contraseñas se utilizaban en América del Norte y Europa Occidental.
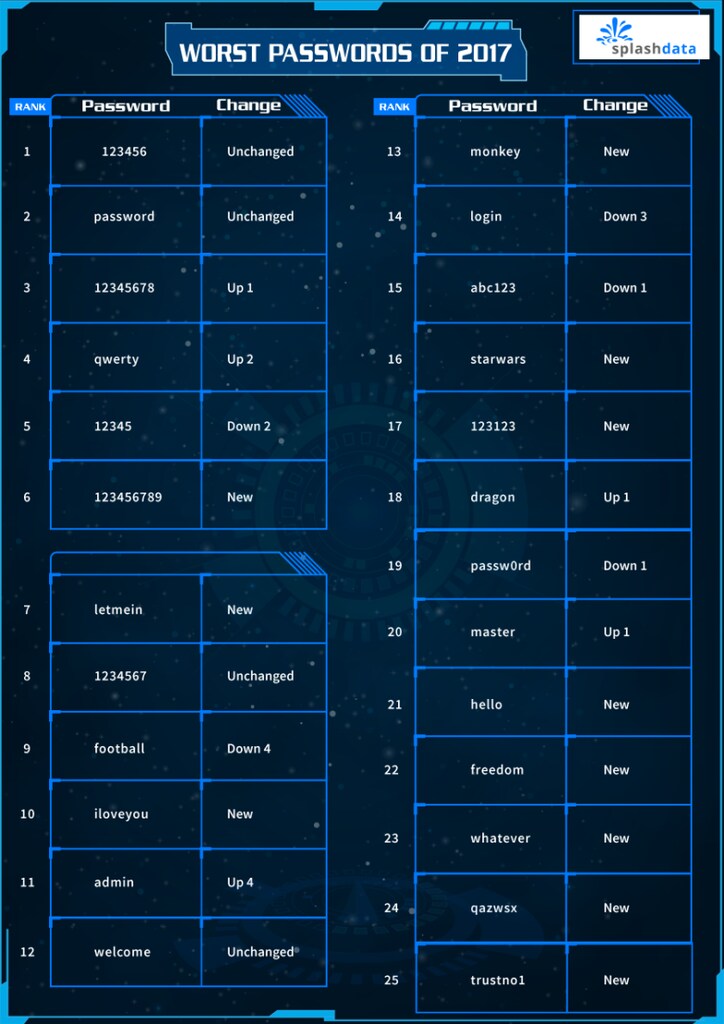
Las más populares, «123456» y «password», se mantienen sin cambios respecto a las listas del año pasado. Entre las novedades figuran «letmein», «whatever» y, curiosamente, «starwars». Sin embargo, según advierten los expertos, utilizar referencias culturales al iniciar sesión es una mala idea.
Morgan Slain, director ejecutivo de SplashData, explica: «Lamentablemente, aunque el episodio más reciente puede ser una fantástica incorporación a la franquicia de Star Wars, “starwars” es una contraseña peligrosa. Los hackers utilizan términos comunes de la cultura popular y del deporte para entrar en cuentas en línea, porque saben que muchas personas usan esas palabras fáciles de recordar».
Un riesgo global
El riesgo de utilizar contraseñas tan débiles no debe tomarse a la ligera. El Foro Económico Mundial sitúa los ciberataques como la tercera amenaza más acuciante de nuestro tiempo.
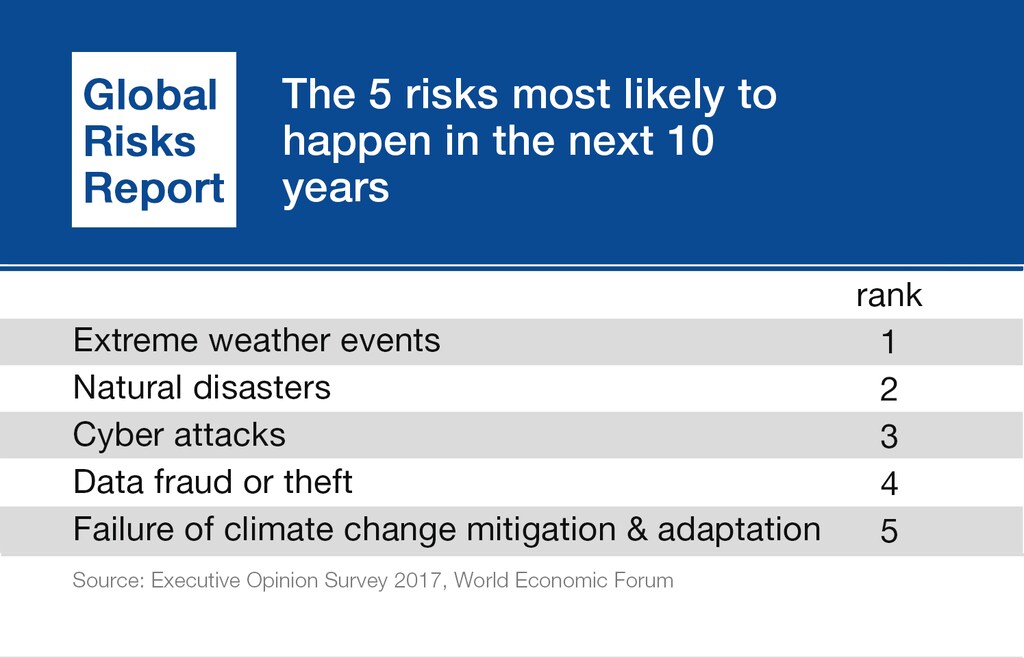
Aunque muchos creemos que no tenemos nada que ofrecer a los hackers, una vulneración de nuestra privacidad puede tener graves repercusiones. La información personal puede ser robada y utilizada para el robo de identidad, o los hackers podrían usar historiales médicos o fotografías personales como chantaje.
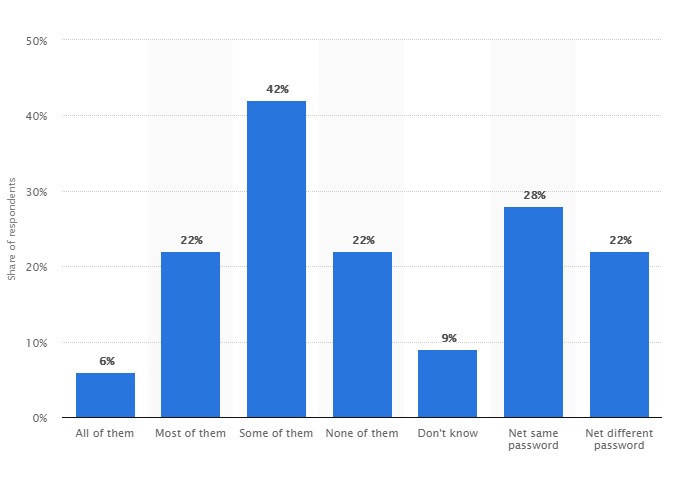
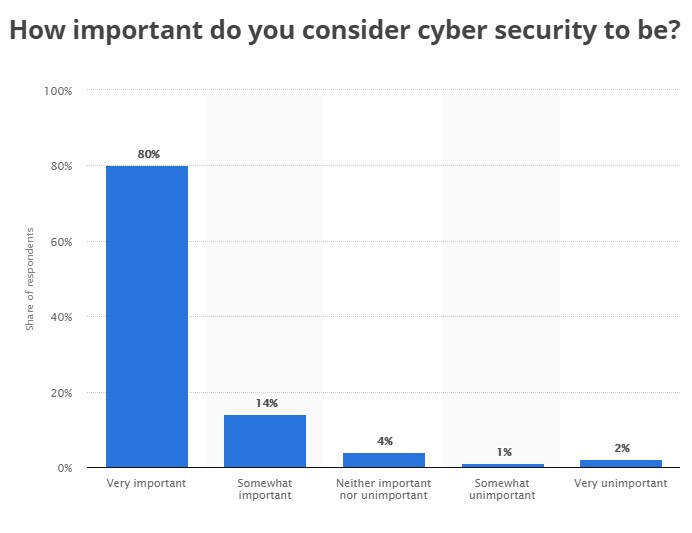
Estos dos gráficos muestran que, aunque las personas pueden creer que la ciberseguridad es importante, siguen reutilizando la misma contraseña para varios inicios de sesión.
¿Cuántas de sus cuentas utilizan la misma contraseña?
Mientras seamos conscientes de los riesgos para nuestra seguridad personal, podemos empezar a protegernos de futuros ataques. Jean Yang, profesora adjunta de Informática en la Universidad Carnegie Mellon, intervino en la Reunión Anual del Foro Económico Mundial 2018. Explicó qué pueden hacer los consumidores.
«Para que el software sea seguro, los consumidores deben exigirlo y deben practicar una buena higiene».
Crear contraseñas seguras es el primer paso para establecer esa higiene y prevenir futuros ataques. Una contraseña indescifrable debe ser larga, contener letras mayúsculas y minúsculas, e incluir caracteres especiales y números. No debe incluir nada relacionado con usted, como nombres de mascotas o su fecha de cumpleaños, y conviene utilizar frases en lugar de palabras.
Además de la propia contraseña, existen extensiones que puede instalar para guardar su información de forma segura; también conviene activar la autenticación de dos factores siempre que sea posible.




