Este artículo se publicó por primera vez en diciembre de 2023 y se actualizó en julio de 2024.
Nuestras contraseñas más comunes son todas sencillas, cortas y predecibles, lo que nos deja vulnerables a la piratería informática y a la ciberdelincuencia, según NordPass, empresa mundial de gestión de contraseñas.
La mayor filtración de contraseñas registrada hasta la fecha, producida en julio de 2024, ha aumentado el riesgo de «credential stuffing», en el que los ciberatacantes se aprovechan de que las personas utilizan los mismos nombres de usuario y contraseñas en varias cuentas, advierten los expertos.
El Partenariado contra la Ciberdelincuencia del Foro Económico Mundial reúne a organismos encargados de la aplicación de la ley, empresas de ciberseguridad, grandes corporaciones globales y alianzas sin fines de lucro para ayudar a combatir la ciberdelincuencia.
¿Qué convierte una contraseña en pésima? Algo sencillo, corto y predecible.
Sorprendentemente, esas son también las características de la contraseña en línea más común del mundo, que es 123456, según la empresa de gestión de contraseñas en línea NordPass.
NordPass también considera que 123456 es la peor contraseña, ya que, además de haberse utilizado más de 4,5 millones de veces, los piratas informáticos tardan menos de un segundo en descifrarla, al igual que el resto de las 20 contraseñas en línea más populares.
A continuación, se indican las demás contraseñas de la lista, así como algunos consejos para mejorar sus contraseñas y protegerse de la ciberdelincuencia, una amenaza creciente según el último Informe sobre Riesgos Globales del Foro Económico Mundial.
Las contraseñas en línea más comunes del mundo
NordPass analizó una extensa base de datos de contraseñas en línea y, con la ayuda de un equipo de investigadores, examinó cuáles habían sido robadas mediante programas maliciosos.
Esta es la lista de las 20 contraseñas más comunes. Si alguna de las suyas aparece en ella, quizá sea el momento de pensar en cambiarlas.
1. 123456
2. admin
3. 12345678
4. 123456789
5. 1234
6. 12345
7. password
8. 123
9. Aa123456
10. 1234567890
11. UNKNOWN
12. 1234567
13. 123123
14. 111111
15. Password
16. 12345678910
17. 000000
18. Admin123
19. ********
20. user
Esta es la quinta vez que NordPass analiza los hábitos de contraseñas del mundo. El ganador de este año, 123456, ha ocupado el primer puesto en tres ocasiones. Solo ha sido desbancada por 12345, en 2019, y por la siempre popular «password», en 2022.
Estas son las 200 contraseñas más comunes de 2019 a 2022.

Los hábitos de contraseñas varían según la plataforma
Los datos más recientes de NordPass muestran que la forma de crear contraseñas difiere entre plataformas digitales: las personas tienden a tener hábitos distintos según la plataforma que utilizan.
Según NordPass, quienes utilizan servicios de streaming tienden a elegir las peores contraseñas, lo que facilita a los ciberdelincuentes vulnerar sus cuentas.
El crecimiento de la ciberdelincuencia
A medida que aumenta la digitalización, también aumentan las probabilidades de que las personas se vean afectadas por la delincuencia en línea. Casi nueve de cada diez ataques a aplicaciones web utilizan datos robados, y el 18% de los artículos de uso común que se venden en la web oscura son contraseñas, correos electrónicos y datos de cuentas, según NordPass.
Los ciberataques no solo son cada vez más frecuentes, sino también de mayor envergadura. En julio de 2024, una filtración de contraseñas conocida como RockYou24 se convirtió en la mayor filtración de la historia, cuando un usuario de un sitio web de hacking popular publicó una recopilación de casi 10 000 millones de contraseñas únicas, según Cybernews.
Esto podría dejar muy vulnerables a quienes reutilizan contraseñas frente a lo que se conoce como «credential stuffing» – una práctica en la que los atacantes obtienen de forma fraudulenta combinaciones válidas de nombre de usuario y contraseña y luego las utilizan para acceder a otras cuentas.
«Los actores de amenazas podrían aprovechar la recopilación de contraseñas RockYou2024 para llevar a cabo ataques de fuerza bruta y obtener acceso no autorizado a diversas cuentas en línea utilizadas por personas que emplean contraseñas incluidas en el conjunto de datos», advirtió el equipo de investigación de Cybernews.
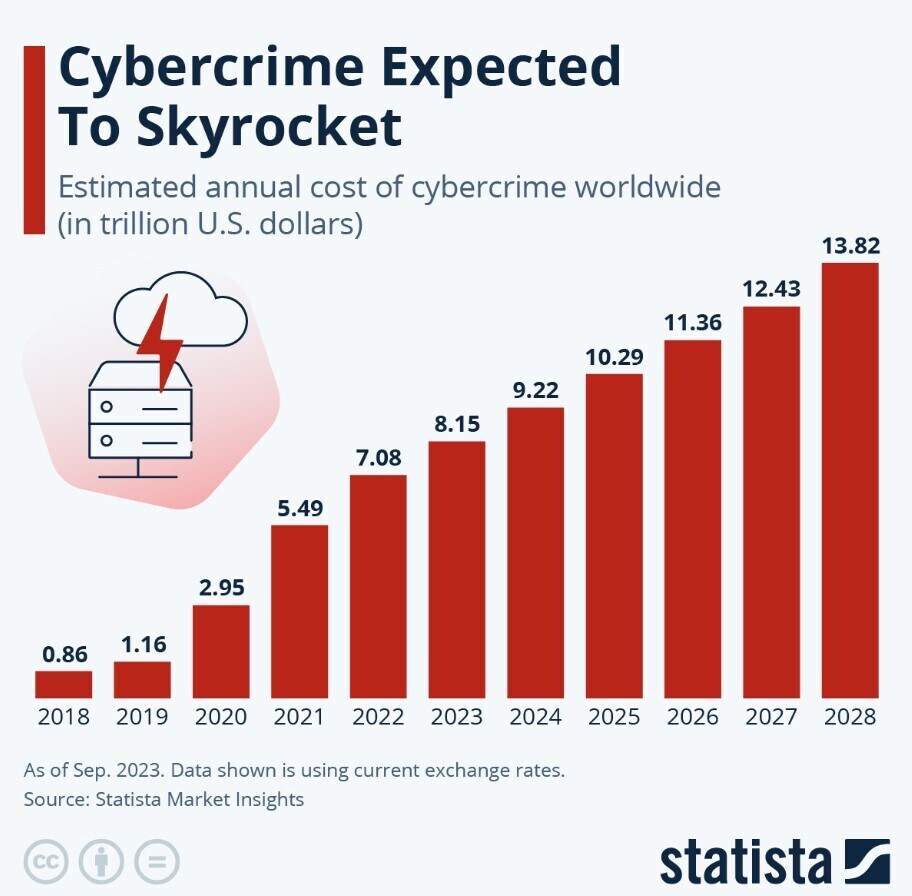
Todo esto significa que el coste de la ciberdelincuencia se dispara y podría alcanzar casi 14 billones de dólares en 2028, según Statista.
El Partenariado contra la Ciberdelincuencia del Foro Económico Mundial reúne a organismos encargados de la aplicación de la ley, empresas de ciberseguridad, grandes corporaciones globales y alianzas sin fines de lucro para ayudar a combatir la ciberdelincuencia.
Cómo mejorar su contraseña
Puede comprobar si sus contraseñas han sido comprometidas visitando servicios web como HaveIBeenPwned. Solo tiene que introducir su dirección de correo electrónico y le indicará si su cuenta ha formado parte de alguna filtración de datos.
A la hora de elegir una nueva contraseña, es preferible usar combinaciones complejas de letras minúsculas y mayúsculas, números y caracteres especiales, ya que tardan más en descifrarse, a diferencia de las 20 contraseñas más populares de 2023. Procure que tenga al menos 12 caracteres, aunque también puede ser más larga.

Puede resultar tentador usar números o palabras memorables relacionados con su vida, como el nombre de una mascota o una fecha de cumpleaños significativa, pero esto también puede facilitar el descifrado de la contraseña.
Tampoco se recomienda utilizar la misma contraseña en varios sitios, ya que, si uno de ellos se ve comprometido, su contraseña en todos los demás también corre riesgo.
También conviene cambiar las contraseñas cada tres meses, afirman los expertos en ciberseguridad. «A veces puede que nunca llegue a enterarse de que la contraseña de una cuenta ha sido comprometida», afirman los expertos en seguridad en línea de Kaspersky. «Al cambiar la contraseña cada pocos meses, limita el tiempo que un pirata informático puede pasar en su cuenta y, con suerte, minimiza el daño que podría causar un ciberdelincuente».
Gestores de contraseñas y claves de acceso
También puede utilizar un gestor de contraseñas. Se trata de un programa informático que puede generar contraseñas complejas para diversos sitios web, detectar filtraciones de contraseñas y almacenar las contraseñas en un entorno cifrado.
Los gestores de contraseñas se manejan con una única contraseña, lo que significa que solo tiene que recordar una contraseña en toda su vida. Se mantienen seguros gracias a capas adicionales de autenticación multifactor y biométrica.
Otra forma de reforzar su seguridad en línea es con claves de acceso, un sustituto de las contraseñas para empresas o para uso personal que combinan la verificación biométrica con claves criptográficas.
NordPass afirma que las claves de acceso son «inherentemente resistentes al phishing, a los ataques de fuerza bruta y a otras ciberamenazas» y que pueden utilizarse en varios dispositivos y sistemas operativos. Las claves de acceso también significan que nunca tendrá que volver a recordar una contraseña.




