A medida que aumentan las amenazas en línea, la ciberseguridad debe considerarse no solo una cuestión técnica, sino también de estrategia, cultura y cooperación.
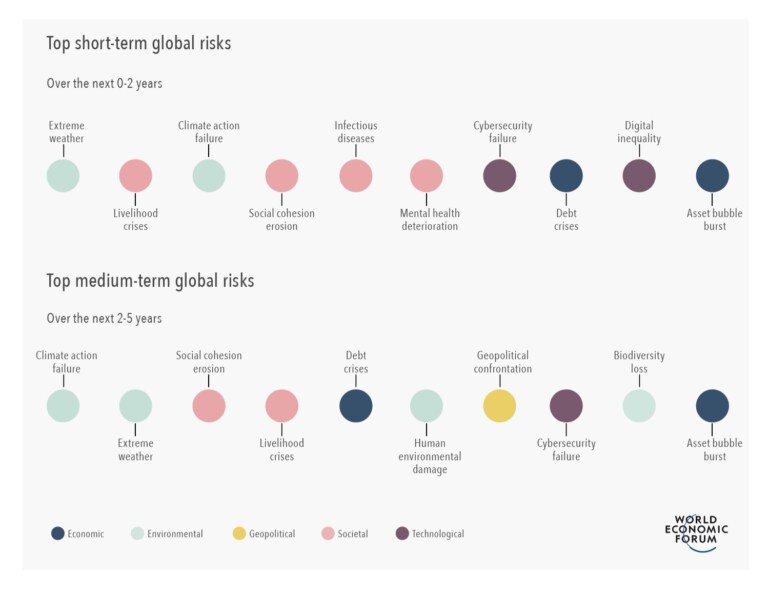
Según el Informe de riesgos globales 2022 del Foro Económico Mundial, las deficiencias en ciberseguridad siguen siendo una amenaza crítica a corto y medio plazo para el mundo.
Estas son cinco prioridades que los altos directivos de las organizaciones deberían adoptar para integrar la ciberresiliencia en sus organizaciones.
Durante demasiado tiempo, la ciberseguridad se ha considerado un problema de TI y se ha delegado en especialistas en tecnología. Sin embargo, a medida que aumenta la amenaza, debe considerarse no solo una cuestión técnica, sino también de estrategia, cultura y cooperación. Esto exige que los líderes empresariales asuman un papel protagónico en la gestión del ciberriesgo en sus empresas, para proteger la economía digital de la que dependen cada vez más las personas, las organizaciones y los países. De hecho, el liderazgo eficaz en materia cibernética y de otras cuestiones tecnológicas será cada vez más importante con el paso del tiempo.
Esto es particularmente importante porque el ritmo del cambio se está acelerando, sobre todo en el ámbito digital. Hay señales de una digitalización creciente por todas partes. Según DataReportal, una empresa de investigación, más de cinco mil millones de personas en todo el mundo usan Internet, lo que significa que más del 63% de la población mundial está conectada. La digitalización también ha sido fundamental para la transformación empresarial. Según Statista, otra empresa de investigación, el gasto mundial en transformación digital alcanzará los 2,8 billones de dólares en 2025.
Sin embargo, en medio de estas tendencias acecha otra más siniestra: los actores malintencionados buscan activamente explotar las vulnerabilidades de personas y organizaciones. La naturaleza del ciberespacio favorece a los delincuentes por varias razones.
En primer lugar, la barrera de entrada es baja. Por apenas 10 dólares, se pueden comprar ataques sencillos en la web oscura; incluso los más sofisticados cuestan solo unos cientos de dólares (el llamado «ciberdelito como servicio»).
En segundo lugar, el riesgo de ser procesado es relativamente bajo. A diferencia de los delitos físicos, en los que la víctima y el autor están en la misma jurisdicción, en el ciberdelito un delincuente ubicado en un país puede lanzar un ataque contra una organización en otro, y transferir las ganancias a un tercer país. Esto dificulta el enjuiciamiento (y, por cierto, hace aún más importante estrechar la colaboración entre el sector privado y los organismos encargados de hacer cumplir la ley en todas partes).
En tercer lugar, las recompensas son atractivas. Según Sophos, una empresa de seguridad informática, el pago medio de rescate de las organizaciones afectadas por ransomware ronda los 234.000 dólares y puede hacerse en criptomonedas difíciles de rastrear.
Aunque estos problemas no son nuevos —el ciberdelito existe desde hace décadas—, resultan cada vez más alarmantes a medida que avanza la tecnología. Podría decirse que el punto de inflexión, a partir del cual la ciberseguridad se convirtió en una preocupación prioritaria para los líderes empresariales de todo el mundo, llegó con la filtración en 2017 del exploit Eternal Blue, desarrollado por la Agencia de Seguridad Nacional de EE. UU. y que provocó el ataque de ransomware WannaCry contra el Servicio Nacional de Salud del Reino Unido, así como el ciberataque NotPetya, que afectó a varias organizaciones de Ucrania y otros lugares. No es de extrañar que los «ciberataques» y el «fraude o robo de datos» figuraran entre los cinco riesgos más probables en el Informe de riesgos globales 2018.
«Dada la escasez de talento de calidad, los altos directivos deben invertir en contratar y desarrollar el talento existente en las organizaciones». —Akshay Joshi
Este problema no va a desaparecer por sí solo. Al contrario, la frecuencia y gravedad de los ciberataques de los últimos años han cambiado la percepción de los líderes sobre las ciberamenazas. Según el Informe de riesgos globales 2022, las «deficiencias en ciberseguridad» siguen siendo una amenaza crítica a corto y medio plazo para el mundo. El hecho de que la ciberseguridad parezca perder posiciones cuando se pregunta a los encuestados por el largo plazo apunta a un punto ciego en la percepción del riesgo, no a que la amenaza vaya a disiparse por arte de magia.
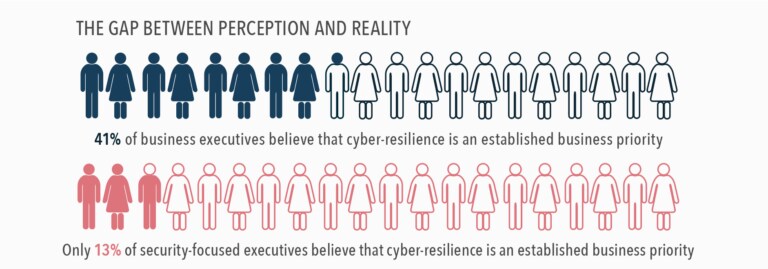
Las brechas en la percepción del ciberriesgo son reales. El Panorama global de ciberseguridad 2022 del Foro indica que, aunque el 85% de los líderes en ciberseguridad coincide en que la ciberresiliencia es una prioridad empresarial para su organización, conseguir el apoyo de quienes toman decisiones para priorizar los ciberriesgos frente a la pluralidad de otros riesgos sigue siendo un desafío importante. Además, en cuanto a la ciberresiliencia, el 92% de los ejecutivos empresariales encuestados consideraba que estaba integrada en las estrategias de gestión de riesgos de la empresa, pero solo el 55% de los líderes en ciberseguridad coincidía.
Debemos cerrar esta brecha para poder crear organizaciones ciberresilientes. Esto exigirá un cambio de mentalidad entre los directores ejecutivos, los consejos de administración y otros altos directivos. En materia de ciberataques, la pregunta no es «si» ocurrirán, sino «cuándo». Por tanto, hay que pasar de centrarse en los ciberriesgos a desarrollar la ciberresiliencia. Al fin y al cabo, en un entorno donde los ciberataques son inevitables, es crucial prepararse para ellos, pero también institucionalizar mecanismos para responder y recuperarse.
Estas son cinco prioridades que los altos directivos de las organizaciones deberían adoptar para integrar la ciberresiliencia en sus organizaciones:
Reconocer la ciberseguridad como una prioridad estratégica empresarial
Un alto ejecutivo de un gran conglomerado industrial con sede en Asia, que participa en alrededor de 10 operaciones corporativas al año, informa que los equipos de ciberseguridad son los últimos en realizar una diligencia debida de la organización objetivo, si es que llegan a hacerla. Como resultado, quienes adquieren empresas podrían encontrarse con numerosas vulnerabilidades que deben resolver al intentar integrar las empresas objetivo en la entidad matriz, lo que a menudo genera costes considerables e imprevistos.
Los inversores se encuentran en una situación similar y rara vez realizan una diligencia debida en materia de ciberseguridad antes de invertir. En 2019, el Foro publicó un informe, Incentivar la innovación responsable y segura: principios y orientación para inversores, para ayudar a abordar esta cuestión. La lección es que el ciberriesgo es un riesgo empresarial, y debe comprenderse, priorizarse e incorporarse de forma sistemática a las decisiones estratégicas y operativas clave.
Asegurar que la gobernanza de la ciberseguridad sea una prioridad del consejo de administración
En la mayoría de las organizaciones, el director de seguridad de la información (CISO) asume la responsabilidad de la ciberseguridad. Sin embargo, como ocurre con la mayoría de las cuestiones estratégicas, los consejos de administración y los altos directivos de las organizaciones deben marcar la pauta, establecer mecanismos para gobernar los ciberriesgos y asumir la responsabilidad de la ciberresiliencia de la empresa.
El año pasado, el Foro colaboró con la Asociación Nacional de Consejeros Corporativos, la Alianza para la Seguridad en Internet, PwC y sus socios globales para elaborar un conjunto de seis principios de consenso que ayuden a los consejeros a comprender la situación actual de la ciberseguridad de su organización, ejercer su función de supervisión y fijar objetivos futuros.
Además, la Comisión de Bolsa y Valores de EE. UU. propuso recientemente nuevas normas que exigirían divulgar la gobernanza de la ciberseguridad de una empresa tanto a nivel del consejo como de la dirección. Una vez aprobadas, estas normas pondrán de relieve el papel del consejo en la supervisión eficaz de la gestión de los ciberriesgos y en garantizar que estos sigan siendo parte integral de la estrategia empresarial general.
Fomentar una cultura de ciberresiliencia
La gestión eficaz del ciberriesgo requiere abordar tres elementos clave: tecnología, procesos y personas. Podría decirse que las personas son el eslabón más débil de la cadena. Según Cybint, una empresa de educación y formación en ciberseguridad, el 95% de las brechas de ciberseguridad se debe a errores humanos. Por supuesto, es fundamental empoderar a los empleados para que comprendan y adopten comportamientos que fortalezcan la ciberresiliencia de la organización.
Para cambiar la cultura, los altos directivos deben marcar la pauta y establecer mecanismos que fomenten la rendición de cuentas en materia de ciberresiliencia en todos los niveles de la organización. La apertura y la comunicación sobre la estrategia, las prácticas y los conocimientos relacionados con la ciberresiliencia pueden ayudar a que los empleados sientan que también les pertenece.
Por último, no se puede exagerar la importancia de la formación continua para sensibilizar a los empleados sobre los conceptos de ciberresiliencia y las mejores prácticas.
Crear una plantilla de calidad en ciberseguridad
En todo el mundo hay una grave escasez de talento en ciberseguridad. Según el estudio sobre la fuerza laboral de ciberseguridad de (ISC) 2021, sigue habiendo un déficit de más de 2,7 millones de profesionales, y la fuerza laboral debe crecer un 65% para poder defender eficazmente los activos críticos de las organizaciones.
Cuando se les preguntó si su organización contaba con las competencias necesarias para responder a un ciberataque y recuperarse de él, la mitad de los encuestados en el Panorama global de ciberseguridad 2022 del Foro dijo que le resultaría difícil responder debido a la falta de competencias en su equipo. Menos de una cuarta parte de las empresas con entre 5.000 y 50.000 empleados «cuentan hoy con las personas y las competencias que necesitan».
Dada la escasez de talento de calidad, los altos directivos deben invertir en contratar y desarrollar el talento existente en las organizaciones. En un mercado favorable a quienes buscan empleo, las condiciones laborales adecuadas, que combinen lo que el autor estadounidense Dan Pink denomina factores de motivación «intrínsecos» y «extrínsecos»», son esenciales para garantizar la satisfacción y retención de los empleados.
También es necesario idear soluciones innovadoras para ofrecer vías que permitan al talento existente hacer carrera en ciberseguridad. Para contribuir a ello, Salesforce, Fortinet, la Alianza Global de Ciberseguridad y el Foro Económico Mundial han creado el Centro de aprendizaje en ciberseguridad, que ofrece módulos gratuitos y orientados al desarrollo profesional, con los que las personas pueden acceder a estos puestos tan solicitados.
Incentivar la colaboración entre los sectores público y privado
El ciberdelito es un negocio, y los ciberdelincuentes colaboran compartiendo información sobre técnicas y herramientas de ataque. Para adelantarse a las ciberamenazas, hace falta más colaboración entre los actores públicos y privados de todo el ecosistema.
El valor de las alianzas está demostrado. En el informe Panorama global de ciberseguridad 2022, más del 90% de los encuestados afirmó haber recibido información útil para actuar de grupos externos o socios que comparten información. Un notable 85% dijo estar dispuesto a actuar con mayor transparencia y cooperar con las fuerzas del orden si eso permitiera castigar más severamente el ciberdelito.
Sin embargo, también existen importantes obstáculos para la colaboración; por ejemplo, las restricciones normativas y los límites legales suelen impedir el intercambio de información. Los altos directivos deben fomentar la colaboración en cuestiones de ciberseguridad y abordar las barreras organizativas que limitan el intercambio con los actores del sector, las agencias nacionales de ciberseguridad y las fuerzas del orden, así como entre ellos. Estas alianzas no solo ayudan a mejorar la preparación, sino que también resultan muy útiles en una crisis, cuando el apoyo del ecosistema en general puede cambiarlo todo.
Todo esto hace que la ciberseguridad sea no solo una cuestión técnica, sino también de estrategia, cultura y cooperación.
Las empresas líderes del siglo XXI serán aquellas cuyos directivos sepan dar prioridad tanto a la ciberseguridad como a la ciberresiliencia.
Nota para quien suba el contenido: añade #CybersecurityAwarenessMonth a las publicaciones en redes sociales y @WEFCybersecto en Twitter.




