La ciberresiliencia en farma y ciencias de la vida ya no se limita a proteger sistemas, sino que también debe garantizar que los medicamentos sigan disponibles para los pacientes.
Las empresas farmacéuticas han reforzado sus defensas técnicas, pero muchos programas de ciberresiliencia tienen dificultades para establecer la responsabilidad de las áreas de negocio.
Un enfoque de ciberresiliencia basado en la cadena de valor de los medicamentos conecta la ciberseguridad, la continuidad del negocio y las decisiones operativas relativas al acceso de los pacientes.
La ciberresiliencia en farma ya no puede medirse únicamente en función de la rapidez con la que se restauran los sistemas. El ransomware, las cadenas de suministro comprometidas y las interrupciones en la tecnología operativa también pueden paralizar posteriormente la producción, retrasar la liberación de lotes y restringir el acceso de los pacientes a los medicamentos, incluso cuando los sistemas vuelven a estar en funcionamiento. La cuestión estratégica es si los programas de resiliencia están diseñados para alcanzar el resultado empresarial más importante de todos: mantener un suministro de medicamentos seguro y continuo.
Esto resulta especialmente pertinente en la actualidad, porque los modelos operativos de las empresas farmacéuticas están cambiando rápidamente. La fabricación automatizada, la investigación habilitada por IA, las plataformas en la nube, los laboratorios de investigación con gran volumen de datos, la interacción impulsada por el consumidor y los proveedores distribuidos a nivel mundial están creando nuevo valor, pero también nuevas dependencias y vías para las disrupciones cibernéticas. El Foro Económico Mundial Perspectivas Globales de Ciberseguridad 2026 identifica la IA, la volatilidad geopolítica y la exposición de la cadena de suministro como fuerzas que están redefiniendo el riesgo cibernético, y las vulnerabilidades de terceros y de la cadena de suministro figuran entre los principales desafíos para alcanzar la resiliencia.
Lo que revelan los incidentes recientes
Las recientes interrupciones en el ecosistema de las ciencias de la vida han demostrado que los incidentes cibernéticos ajenos a los sistemas propios de una empresa farmacéutica también pueden afectar a la atención al paciente. En marzo de 2026, un ciberataque al fabricante de dispositivos médicos Stryker interrumpió los canales de fabricación, pedidos y distribución. Como resultado, NHS England pidió a sus socios que priorizaran los suministros clínicamente importantes y evaluaran su dependencia de los productos de Stryker. En otro incidente, en agosto de 2025, la organización de investigación por contrato Inotiv informó de que un actor de amenazas había cifrado sus sistemas e interrumpido el acceso a aplicaciones y datos. En consecuencia, la empresa activó su estrategia de continuidad del negocio y trasladó algunas operaciones a alternativas sin conexión.
En el sector farmacéutico, las interrupciones en fabricantes, organizaciones de investigación por contrato, laboratorios de control de calidad, socios logísticos o plataformas digitales pueden afectar a la productividad, agotar los inventarios, desencadenar escaladas regulatorias o limitar la disponibilidad de medicamentos. Los líderes deben preguntarse no solo si los sistemas pueden restaurarse, sino también si el suministro de medicamentos puede continuar durante la fase de recuperación.
El eslabón que falta: la resiliencia liderada por el negocio
Los programas de ciberseguridad suelen partir de los activos tecnológicos: aplicaciones, redes, dispositivos, identidades y entornos de control. Estos siguen siendo esenciales. Sin embargo, las iniciativas de resiliencia centradas en activos pueden tener dificultades para implicar a las partes interesadas del negocio, porque no responden a sus preguntas fundamentales: ¿Cómo afectaría una interrupción a la disponibilidad de medicamentos? ¿Tenemos una visión integral de los impactos en cascada? ¿Qué soluciones alternativas son seguras y cumplen la normativa?

Por ello, los líderes de ciberseguridad pueden encontrar dificultades para obtener la implicación y la titularidad del negocio en los resultados de resiliencia. El debate es técnicamente válido, pero aún no se formula en el lenguaje de las consecuencias para el negocio, los derechos de decisión y el suministro a los pacientes. Por el contrario, un modelo liderado por el negocio asignará funciones claramente definidas y facultades de decisión a los altos directivos del negocio para una gobernanza eficaz de la ciberresiliencia.
La recuperación cibernética y la resiliencia empresarial están relacionadas, pero no son lo mismo. Una aplicación restaurada aún puede impedir que una planta libere un medicamento si la evidencia de calidad está incompleta, mientras que una interrupción de un proveedor puede seguir siendo manejable si se dispone de inventario, abastecimiento alternativo y procedimientos manuales. El contexto empresarial determina si un incidente cibernético se convierte en un problema operativo, regulatorio o de acceso de los pacientes. Por tanto, la resiliencia pasa a ser una responsabilidad compartida entre el negocio y la ciberseguridad.
Cómo la ciberresiliencia basada en la cadena de valor cambia el debate
Un enfoque de resiliencia basado en la cadena de valor ayuda a los líderes de ciberseguridad y de negocio a desplazar el principio organizador de la ciberresiliencia, desde los activos tecnológicos individuales hacia la continuidad de las partes críticas de la cadena de valor, con el fin de minimizar el tiempo hasta el impacto en los pacientes.
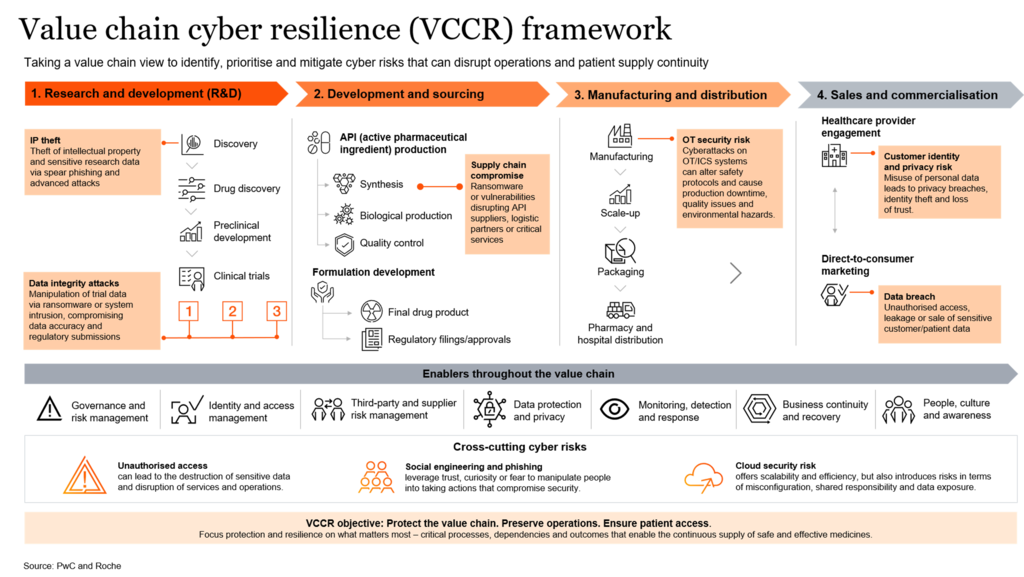
En la práctica, esto comienza con los resultados más importantes: descubrir, desarrollar, fabricar, liberar y suministrar medicamentos de forma segura y fiable. A continuación, se traza el mapa de la cadena de valor integral que subyace a esos resultados, incluidas las funciones internas, los socios externos, los activos digitales, los flujos de datos y de procesos, la tecnología operativa y las dependencias de terceros. También se evalúan el riesgo cibernético y el impacto de las interrupciones en los nodos más críticos de la cadena de valor.
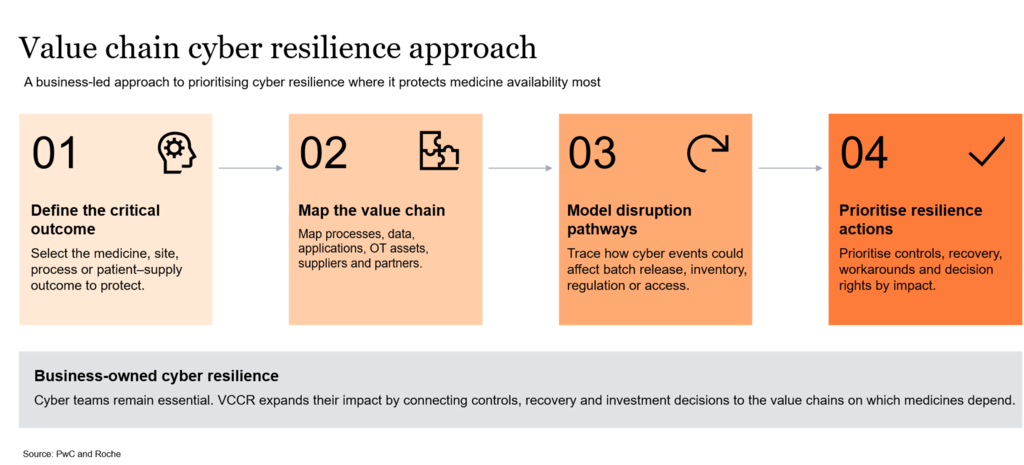
Sin esta visión integral, las organizaciones pueden centrarse en la interrupción inmediata o en el compromiso de un sistema y pasar por alto las consecuencias más amplias: impacto en cascada sobre las dependencias posteriores, retrasos en la calidad o en la liberación de lotes, escasez de inventario, acciones regulatorias, pérdida de la confianza de las partes interesadas y amenazas a la licencia para operar. El impacto en la atención al paciente es real y también dará lugar a acciones regulatorias. La Agencia Europea de Medicamentos, por ejemplo, ha advertido de que la escasez de medicamentos puede dar lugar a racionamientos, retrasos en los tratamientos, el uso de alternativas menos eficaces y errores de medicación.
Cómo este enfoque implica a los líderes empresariales
Consideremos un ciberataque a una organización de desarrollo y fabricación por contrato (CDMO) que apoya la producción de un medicamento esencial. Una evaluación cibernética tradicional podría clasificar a la CDMO (es decir, tercero) mediante una puntuación de riesgo de gravedad y recomendar acciones de mitigación. Sin embargo, debatir de forma proactiva la resiliencia de la cadena de valor implica reunir en la misma sala a los responsables de fabricación, calidad, cadena de suministro, asuntos regulatorios, compras, continuidad del negocio y ciberseguridad, y plantear diversas preguntas: ¿Qué ocurre si un incidente cibernético interrumpe la CDMO? ¿Cuánto tiempo de inactividad podemos tolerar antes de que se vea afectada la atención al paciente? ¿Qué líneas de medicamentos se han interrumpido? ¿Están los proveedores alternativos cualificados para producir los medicamentos?
Este tipo de análisis puede cambiar las prioridades de recuperación. Un sistema calificado como muy crítico puede no justificar la recuperación más temprana si el contexto de la cadena de valor muestra que el fallo de otra plataforma detendría antes la liberación de lotes o agotaría el inventario disponible. Las medidas de mitigación pueden incluir requisitos más estrictos para terceros, ejercicios de recuperación, abastecimiento alternativo, reservas de inventario, segmentación de la tecnología operativa, procedimientos manuales de contingencia o derechos de decisión más claramente definidos. Esto ofrece a los directivos un caso de negocio accionable: reducir las interrupciones, proteger la licencia para operar, preservar la confianza regulatoria y mantener el acceso de los pacientes.
Por qué los líderes deben actuar ahora
El sector en su conjunto tiene margen para madurar. La perspectiva 2026 del FEM reveló que solo el 33 % de las organizaciones cartografía de forma integral sus ecosistemas de cadena de suministro y que solo el 27 % simula incidentes cibernéticos o realiza ejercicios de recuperación.
Para el sector farmacéutico, la llamada a la acción es clara: asignar una titularidad empresarial explícita a las cadenas de valor esenciales y utilizar escenarios de interrupción para orientar las decisiones de inversión y recuperación. Para los líderes de ciberseguridad, esto también supone un cambio de liderazgo: el papel pasa de explicar la exposición técnica a facilitar decisiones empresariales sobre la continuidad de la atención al paciente, la tolerancia al riesgo y la recuperación de las operaciones.
Cómo el Foro ayuda a los líderes a comprender el riesgo cibernético y a reforzar la resiliencia digital
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Los líderes farmacéuticos deben considerar la cadena de valor de los medicamentos, y no el sistema individual, como la unidad de la ciberresiliencia. Cuando los consejos de administración, los líderes empresariales y los líderes de ciberseguridad acuerden qué funciones empresariales son indispensables, cuánta interrupción puede tolerarse y quién puede tomar las decisiones críticas de compensación, estarán mejor preparados para mantener el acceso de los pacientes mientras los sistemas y las operaciones se recuperan.




