No se equivoquen: el mundo se encuentra en las primeras etapas de una tecnoguerra contra los gobiernos municipales y las infraestructuras urbanas. Y aunque algunas ciudades han reforzado sus capacidades para subsanar sus vulnerabilidades, no están en absoluto preparadas para la magnitud de las ciberamenazas que se avecinan.
Los ataques digitales ya llegan con fuerza y rapidez. En 2018, un enorme ataque de ransomware lanzado por piratas informáticos iraníes cerró el ayuntamiento de Atlanta durante cinco días. Este fue el mayor ciberataque registrado en una ciudad estadounidense y afectó a los servicios policiales, a la tramitación de causas judiciales, al pago de multas de aparcamiento, a las licencias comerciales y a las facturas del agua, e incluso al aeropuerto más transitado del país. En Baltimore, los ataques de ransomware de 2018 y 2019 dejaron fuera de servicio la mayor parte de los servidores de la ciudad y paralizaron su centro de llamadas de emergencia 911. Y no solo las grandes ciudades estadounidenses están en primera línea. Cientos de localidades más pequeñas han pagado cientos de miles de dólares en rescates en bitcoin para recuperar el acceso a sus propios sistemas, entre ellas 22 localidades de Texas el mes pasado.
La magnitud de la ciberamenaza para las ciudades es cada vez más evidente. Según expertos del sector, más de el 70 % de todos los ataques de ransomware notificados en EE. UU. tienen como objetivo a gobiernos estatales y locales. Al menos 180 centros de llamadas de seguridad pública también han sido objetivo en los últimos dos años. Los ciberdelincuentes despliegan ataques de denegación de servicio distribuido, ransomware y otras herramientas de piratería disponibles en el mercado para interrumpir y saquear las redes municipales. Sus arsenales digitales proceden de la Deep Web y sus armas están totalmente automatizadas, lo que significa que los ataques pueden ejecutarse las 24 horas del día, los 7 días de la semana. No deben subestimarse los efectos de la ciberamenaza.
Lloyds estima que solo la ciudad de Nueva York podría enfrentarse a pérdidas relacionadas con ciberataques superiores a 2.300 millones de dólares en 2020. Dados sus crecientes déficits, las ciudades difícilmente pueden permitirse los costes cada vez mayores de estas incursiones digitales.
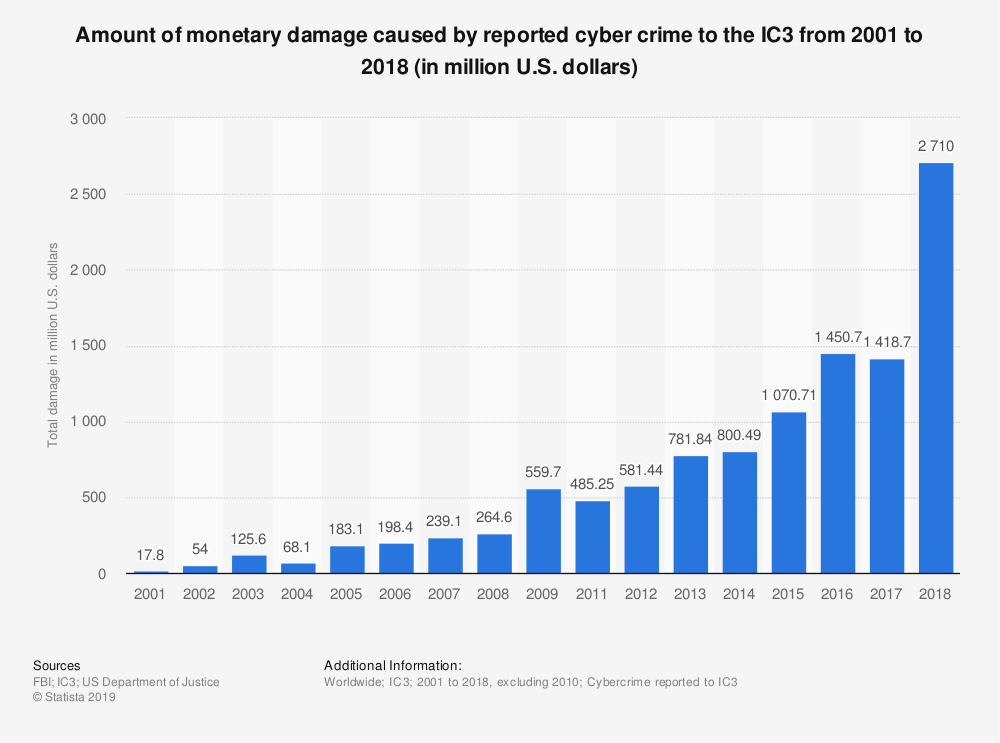
Por supuesto, los ciberataques no se limitan a las ciudades estadounidenses. Prácticamente todas las ciudades, grandes y pequeñas, tienen que lidiar con la inminente amenaza de disrupciones digitales. Solo en los últimos años, se utilizó ransomware para interrumpir el sistema municipal de tranvías de Dublín, para bloquear los sistemas de control del tráfico aéreo y de venta de billetes ferroviarios en Estocolmo, y para extorsionar a centrales eléctricas desde Johannesburgo hasta Hyderabad. Aunque cabría esperar que estos ataques hubieran hecho sonar las alarmas entre alcaldes, concejos municipales y gobernadores, poco ha cambiado.
¿Por qué son tan vulnerables las ciudades?
Una de las principales razones por las que las ciudades se han convertido en objetivos de los ciberdelincuentes es que van muy a la zaga de la revolución digital. Muchas de las tecnologías subyacentes que ponen en funcionamiento sus infraestructuras críticas están obsoletas. Las autoridades municipales a menudo carecen de las competencias necesarias para actualizar sus sistemas. Las mentes más brillantes del sector tecnológico rara vez deciden trabajar para ciudades, empresas de servicios públicos o aeropuertos. En cambio, acuden en masa a Amazon, Facebook y Google, donde ganan muchas veces el salario que ofrece el sector público.
Por mal que estén las cosas ahora, la aceleración tecnológica podría empeorarlas drásticamente. Si bien las ciudades inteligentes, los hogares conectados y las infraestructuras inteligentes aportarán determinadas ventajas, su complejidad y su ubicuidad suponen un riesgo para las ciudades.
Hasta la fecha, la mayoría de los hackeos a ciudades se han producido en «ciudades tontas», es decir, en aquellas que aún no están digitalmente conectadas, así que imagínese el tipo de caos que se desatará cuando los hackers ataquen las redes de transporte inteligentes y los sistemas de gestión del flujo de tráfico. En un futuro no muy lejano, las carreteras inteligentes —coches que interactúan con las farolas, las ambulancias, los coches de policía y los camiones de bomberos— estarán muy extendidas. En estos entornos, los ciberataques no solo serán molestos, sino que provocarán un pandemónium y, en última instancia, pérdidas de vidas humanas.
En lo que respecta a la seguridad digital, existen muy pocas directrices (ni financiación) que proporcionan las autoridades nacionales para orientar a los estados, condados y ciudades en la dirección correcta. En cambio, las ciudades están inundadas de proveedores tecnológicos que maquillan sus ofertas de ciudad inteligente y pregonan su potencial económico ante los barrios y los residentes. Existen poderosos incentivos para que vendan sus productos. Un estudio de McKinsey estimó que solo el internet de las cosas (IoT) podría generar más de 11 billones de dólares en actividad económica para 2025. En la carrera por obtener beneficios, las empresas privadas presionan a los municipios para que construyan sus infraestructuras lo más rápido posible, pero sin salvaguardas que garanticen que coexistan con los sistemas existentes o que se actualicen, parcheen y protejan periódicamente con el estándar necesario para mantener la seguridad pública.
¿Cómo pueden las ciudades protegerse de las infiltraciones y disrupciones digitales?
Si bien la lucha contra la delincuencia tradicional seguirá requiriendo la atención de los líderes y de los cuerpos de seguridad, el crecimiento de las ciberamenazas ya no puede ignorarse. Los líderes de las ciudades y de los estados deben adoptar una mentalidad de seguridad digital. Esto implica disponer de planes de contingencia y de catástrofes antes de que surja la próxima emergencia en una ciudad inteligente. Del mismo modo que San Francisco lleva décadas preparándose para los terremotos y Tokio para los tsunamis, la ciberresiliencia y la seguridad deben convertirse también en un componente esencial de los planes de respuesta ante catástrofes de todas las ciudades.
En segundo lugar, los directivos municipales deben asumir un papel de liderazgo para garantizar la seguridad digital de sus ciudadanos, y no limitarse a delegar esta función en un subordinado. Según la Asociación Internacional de Gestión de Ciudades y Condados, alrededor del 60 % de los responsables de tecnología municipal señalan la falta de apoyo de sus cargos electos y altos funcionarios designados para la deficiente ciberseguridad de su ciudad. La seguridad digital no se limita al hardware y al software. Se trata de adoptar un enfoque integral que abarque toda la ciudad. La seguridad debe concebirse como una prioridad esencial, algo que se integre en cada elemento de la infraestructura urbana, y no que se introduzca simplemente como una reflexión posterior. Requiere desarrollar normas, reglamentos, procedimientos y presupuestos para que las autoridades municipales, las empresas y los residentes se preparen y respondan a las amenazas digitales cuando se produzcan, algo que inevitablemente ocurrirá.
Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
En tercer lugar, las autoridades municipales deben contratar al personal adecuado. Para mantener la seguridad de las ciudades en la era del 5G, los directivos del sector público deben atraer al talento adecuado, incluidos programadores, ingenieros y expertos en ciberseguridad. El nombramiento de responsables de seguridad de la información con capacidad de decisión es fundamental, al igual que la formación y la investigación continuas. También es necesario volver a lo básico. En casi todos los ciberataques contra nuestras ciudades se repite un mismo patrón: el error humano y la falta de aplicación de buenas prácticas reconocidas, como la instalación de parches de software, la configuración correcta de los cortafuegos, las copias de seguridad frecuentes y redundantes, y el uso de la autenticación multifactor para el inicio de sesión. La gran mayoría de los ataques podrían prevenirse solo con estos cambios.
En cuarto lugar, las ciudades pueden pasar a la ofensiva y ayudar a incubar soluciones colaborativas para amenazas de seguridad reales e inesperadas. Poner los datos a disposición del público es el primer paso: datos que los científicos, investigadores y residentes puedan utilizar para impulsar la innovación y la seguridad en nuestros espacios urbanos. También son útiles los incentivos a concursos y hackatones para desarrollar soluciones a retos digitales previstos e imprevistos. Las alianzas, incluidas las establecidas con organizaciones sin ánimo de lucro como Code for America, merecen la pena. También lo son los programas de «recompensas por errores» (bug bounty), que premian a los hackers éticos que descubren y notifican fallos de seguridad del software. La ciberseguridad colaborativa y los concursos de incentivos pueden acercar talento global a cualquier municipio, a un coste considerablemente menor. Apoyar los ecosistemas de innovación digital no solo fortalece la capacidad local, sino que también reduce la dependencia de proveedores externos.
En quinto lugar, las ciudades deben iniciar un debate sobre el tipo de normas y reglamentos nacionales, estatales y municipales necesarios para cumplir las normas mínimas de seguridad digital al desplegar nuevos sistemas y dispositivos. California aprobó recientemente legislación sobre privacidad de datos y seguridad digital que exige que todos los dispositivos vendidos en el estado cuenten con funciones de seguridad «razonables» diseñadas para impedir el acceso no autorizado, la modificación o la divulgación de información. Las ciudades harían bien en compartir sus experiencias, pero también deben mirar al sector privado en busca de inspiración. Las fábricas inteligentes, por ejemplo, son muy cuidadosas a la hora de proteger su propiedad intelectual, e incorporan sistemas de control que limitan la posibilidad de errores técnicos y humanos, así como de actos malintencionados. Muchas de estas ideas podrían servir útilmente para orientar la forma en que la ciudad conectada se protege a sí misma.
A medida que el mundo avanza a toda velocidad hacia un futuro hiperconectado, algunas ciudades prosperarán y otras quedarán rezagadas. Muchas ciudades tendrán dificultades para financiar las actualizaciones digitales y la seguridad porque ya están lastradas por deudas y pasivos no financiados. Algunas ciudades se ven (y se verán) obligadas a vender su infraestructura pública con descuentos vertiginosos, privando al público de una compensación justa por su verdadero valor. Es probable que las grandes empresas tecnológicas desempeñen un papel cada vez mayor en la privatización de funciones urbanas como las infraestructuras digitales y físicas (como la de Google Sidewalk Labs ha empezado a hacer en Toronto). Existe una posibilidad real de que la próxima generación de ciudades quede digitalmente amurallada, con una seguridad diseñada solo para quienes puedan permitirse vivir allí.
Más positivamente, la rápida difusión y la reducción del coste de las nuevas tecnologías significa que algunas ciudades de rápido crecimiento en los mercados emergentes podrían beneficiarse de una ventaja del segundo en actuar. Las ciudades de Asia y África ya están prescindiendo de sistemas heredados —por ejemplo, las líneas fijas y los ferrocarriles— y saltando hacia opciones más nuevas, eficientes y económicas. Nairobi, por ejemplo, ha pasado rápidamente al uso de monedas digitales como M-Pesa para su población anteriormente no bancarizada y ha pasado prácticamente a sistemas inalámbricos en lugar de teléfonos fijos. La reducción del coste de desarrollo y despliegue significa que cada vez más ciudades de economías emergentes pueden evitar cometer los errores de sus homólogas, mejorando al mismo tiempo los servicios para sus ciudadanos.
Las ciudades deben ajustar sus prioridades a las realidades de un entorno urbano en red antes de que se produzca un desastre. Si bien las comodidades de las ciudades inteligentes resultan atractivas, deben equilibrarse cuidadosamente con los riesgos conocidos. Dada la altísima probabilidad de ataques, la ciberseguridad metropolitana debería ser una prioridad para los cargos electos y los responsables políticos, acompañada de los recursos necesarios para construir las protecciones adecuadas. Reconocer la precariedad de nuestra situación es el primer paso. Atraer a los mejores y más brillantes al servicio público es esencial. También lo es un debate amplio sobre el futuro de la seguridad de nuestras ciudades. El momento de protegerlas es ahora, antes de que se añadan otros 50.000 millones de dispositivos vulnerables a hackeos, imposibles de parchear y de actualizar a la red digital mundial. Porque una vez que eso ocurra, habrá pocas o ninguna opción de volver atrás y corregir los errores que hemos cometido.




