Las bandas de ransomware son cada vez más sofisticadas y ahora atacan las debilidades de las criptomonedas.
Los ataques de ransomware se denominan así porque los piratas informáticos que los perpetran cifran datos vitales y exigen un rescate para que la información pueda descifrarse.
No existe una forma infalible de protegerse contra los ataques de ransomware, pero las organizaciones pueden tomar medidas para mitigar el riesgo.
En mayo de 2023, el Gobierno Municipal de Dallas sufrió una gran perturbación a causa de un ataque de ransomware. Los ataques de ransomware se denominan así porque los piratas informáticos que los perpetran cifran datos vitales y exigen un rescate para que la información pueda descifrarse.
El ataque en Dallas paralizó las audiencias, los juicios y el servicio de jurado, y finalmente provocó el cierre del Edificio del Tribunal Municipal de Dallas. También tuvo un efecto indirecto en las actividades policiales en general, ya que los recursos disponibles se vieron mermados y afectaron a la capacidad para ofrecer, por ejemplo, programas juveniles de verano. Los delincuentes amenazaron con publicar datos sensibles, incluidos datos personales, causas judiciales, identidades de presos y documentos gubernamentales.
Cabría pensar que un ataque contra el gobierno de una ciudad y su cuerpo de policía, que causa una interrupción generalizada y prolongada, sería noticia de portada. Sin embargo, los ataques de ransomware son hoy tan comunes y rutinarios que la mayoría pasa casi desapercibida. Una excepción notable se produjo en mayo y junio de 2023, cuando los piratas informáticos explotaron una vulnerabilidad de la aplicación de transferencia de archivos Moveit que provocó el robo de datos de cientos de organizaciones de todo el mundo. Ese ataque acaparó titulares, quizá por la notoriedad de las víctimas, entre las que se informó que figuraban British Airways, la BBC y la cadena de farmacias Boots.
Según una encuesta reciente, los pagos por ransomware casi se han duplicado hasta alcanzar los 1,5 millones de dólares estadounidenses (1,2 millones de libras esterlinas) en el último año, y las organizaciones con mayores ingresos son las más propensas a pagar a los atacantes. Sophos, una empresa británica de ciberseguridad, constató que el pago medio por ransomware aumentó desde los 812 000 dólares estadounidenses del año anterior. El pago medio de las organizaciones del Reino Unido en 2023 fue incluso superior a la media mundial, con 2,1 millones de dólares estadounidenses.
Mientras tanto, en 2022 el Centro Nacional de Ciberseguridad (NCSC, por sus siglas en inglés) publicó nuevas directrices en las que instaba a las organizaciones a reforzar sus defensas ante el temor a más ciberataques de origen estatal vinculados al conflicto en Ucrania. Esto sigue a una serie de ciberataques en Ucrania que se sospecha que habrían sido perpetrados por Rusia, lo que Moscú niega.
En realidad, no pasa una semana sin que se produzcan ataques que afecten a gobiernos, escuelas, hospitales, empresas y organizaciones benéficas de todo el mundo. Estos ataques tienen considerables costes económicos y sociales. Pueden afectar tanto a pequeñas empresas como a grandes corporaciones, y pueden ser especialmente devastadores para quienes los sufren.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender la evolución de los riesgos cibernéticos y sus implicaciones sistémicas. Se centra en generar conocimiento y confianza en un mundo digital cada vez más interconectado.
Al propiciar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
El ransomware es hoy ampliamente reconocido como una gran amenaza y un desafío para la sociedad moderna.
Sin embargo, hace diez años no era más que una posibilidad teórica y una amenaza marginal. La rapidez con la que ha evolucionado, alimentando la delincuencia y causando daños incalculables, debería suscitar una gran preocupación. El «modelo de negocio» del ransomware se ha vuelto cada vez más sofisticado, con avances como, por ejemplo, los vectores de ataque de software malicioso, estrategias de negociación y la propia estructura de las organizaciones delictivas.
Se espera que los delincuentes sigan adaptando sus estrategias y causando daños generalizados durante muchos años. Por eso es vital que estudiemos la amenaza del ransomware y anticipemos estas tácticas para mitigar la amenaza a largo plazo, y eso es precisamente lo que hace nuestro equipo de investigación.
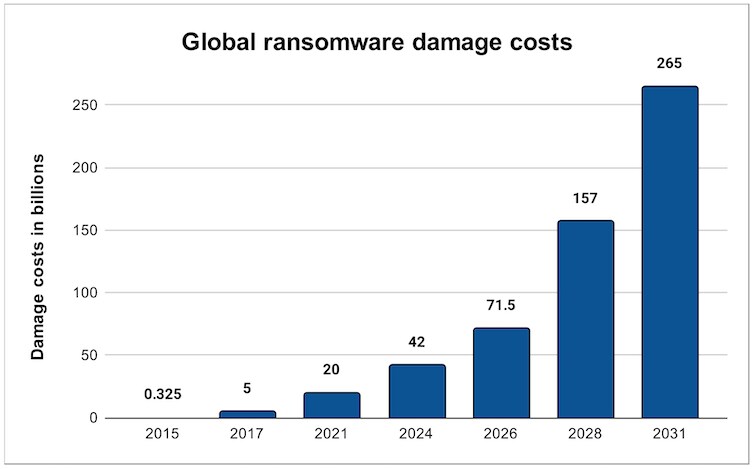
Previsión de los costes globales de los daños causados por el ransomware - fuente: Cyber Security Ventures
Durante muchos años, nuestra investigación se ha centrado en anticiparse a esta amenaza en evolución explorando nuevas estrategias que los delincuentes del ransomware pueden utilizar para extorsionar a las víctimas. El objetivo es advertir con antelación y adelantarse a los acontecimientos, sin identificar detalles concretos que puedan ser utilizados por los delincuentes. En nuestra última investigación, revisada por pares y que se publicará como parte de la Conferencia Internacional sobre Disponibilidad, Fiabilidad y Seguridad (ARES), hemos identificado una nueva amenaza que explota vulnerabilidades de las criptomonedas.
¿Qué es el ransomware?
El ransomware puede tener significados sutilmente distintos según el contexto. En 1996, Adam Young y Mordechai “Moti” Yung, de la Universidad de Columbia, describieron la forma básica de un ataque de ransomware del siguiente modo:
Los delincuentes vulneran las defensas de ciberseguridad de la víctima (ya sea mediante tácticas como los correos electrónicos de phishing o recurriendo a un empleado interno o desleal). Una vez que han vulnerado las defensas de la víctima, despliegan el ransomware. Su función principal es cifrar los archivos de la víctima con una clave privada (que puede entenderse como una larga cadena de caracteres) para impedirle acceder a ellos. La tercera fase del ataque comienza ahora, cuando el delincuente exige un rescate a cambio de la clave privada.
La realidad es que muchas víctimas pagan el rescate, y los rescates pueden llegar a millones de dólares.
Partiendo de esta caracterización básica del ransomware, es posible distinguir distintos tipos de ataque. En un extremo se encuentran los ataques de «bajo nivel», en los que los archivos no se cifran o los delincuentes no intentan extraer rescates. Pero en el otro extremo, los atacantes hacen esfuerzos considerables para maximizar la perturbación y obtener un rescate.
El ataque de ransomware WannaCry de mayo de 2017 es un ejemplo de ello. El ataque, vinculado al gobierno de Corea del Norte, no hizo ningún intento real de extraer rescates a las víctimas. No obstante, provocó una perturbación generalizada en todo el mundo, incluido el Servicio Nacional de Salud (NHS) del Reino Unido, y algunas organizaciones de modelización de riesgos de ciberseguridad llegaron a afirmar que las pérdidas económicas mundiales ascendieron a miles de millones.
Es difícil discernir la motivación en este caso, pero, en términos generales, la intención política o un simple error por parte de los atacantes pueden contribuir a la falta de una extracción de valor coherente mediante la extorsión.
Nuestra investigación se centra en el segundo extremo de los ataques de ransomware, aquel en el que los delincuentes pretenden obtener dinero de sus víctimas mediante coacción. Esto no excluye un móvil político. De hecho, existen indicios de vínculos entre los principales grupos de ransomware y el Estado ruso. Podemos distinguir el grado en que los ataques de ransomware están motivados por el lucro observando el esfuerzo invertido en la negociación, la disposición a facilitar o respaldar el pago del rescate y la presencia de servicios de blanqueo de capitales. Al invertir en herramientas y servicios que facilitan el pago del rescate y su conversión a moneda fiduciaria, los atacantes señalan sus motivos financieros.
Las repercusiones de los ataques
Como demuestra el ataque contra el Gobierno Municipal de Dallas, las repercusiones financieras y sociales de los ataques de ransomware pueden ser diversas y graves.
Los ataques de ransomware de gran impacto, como el que tuvo como objetivo Colonial Oil en mayo de 2021 y dejó fuera de servicio un importante oleoducto de combustible de Estados Unidos, son evidentemente peligrosos para la continuidad de los servicios vitales.
En enero de 2023 se produjo un ataque de ransomware contra Royal Mail en el Reino Unido que provocó la suspensión de los envíos internacionales. Transcurrió más de un mes hasta que los niveles de servicio volvieron a la normalidad. Este ataque tuvo un impacto directo considerable en los ingresos y la reputación de Royal Mail. Pero, quizá más importante aún, afectó a todas las pequeñas empresas y personas que dependen de ella.
En mayo de 2021, el NHS irlandés sufrió un ataque de ransomware. Este afectó a todos los aspectos de la atención a los pacientes, con la cancelación generalizada de citas. El Taoiseach Micheál Martin declaró: «Es un ataque escandaloso contra un servicio sanitario, pero, en esencia, contra los pacientes y la ciudadanía irlandesa». Según se informó, también se filtraron datos sensibles. El impacto financiero del ataque podría llegar a 100 millones de euros. Esta cifra, sin embargo, no tiene en cuenta el impacto sanitario y psicológico en los pacientes y el personal médico afectados por la perturbación.
Además de los servicios sanitarios, la educación también ha sido un objetivo prioritario. Por ejemplo, en enero de 2023, un colegio de Guildford (Reino Unido) sufrió un ataque, y los delincuentes amenazaron con publicar datos sensibles, entre ellos informes sobre protección de menores y información sobre niños vulnerables.
Los ataques también se programan para maximizar la perturbación. Por ejemplo, un ataque en junio de 2023 contra un colegio de Dorchester (Reino Unido), dejó al centro sin poder utilizar el correo electrónico ni acceder a los servicios durante el periodo principal de exámenes. Esto puede tener un profundo impacto en el bienestar y el rendimiento educativo de los niños.
Estos ejemplos no son en absoluto exhaustivos. Muchos ataques, por ejemplo, tienen como objetivo directo a empresas y organizaciones benéficas demasiado pequeñas para atraer la atención. La repercusión en una pequeña empresa, en términos de interrupción de la actividad, pérdida de reputación y coste psicológico de afrontar las consecuencias de un ataque, puede ser devastadora. Como ejemplo, una encuesta realizada en 2021 reveló que el 34 % de las empresas del Reino Unido que sufrieron un ataque de ransomware cerraron posteriormente. Además, muchas de las empresas que siguieron en funcionamiento tuvieron que despedir personal.
Todo empezó con los disquetes
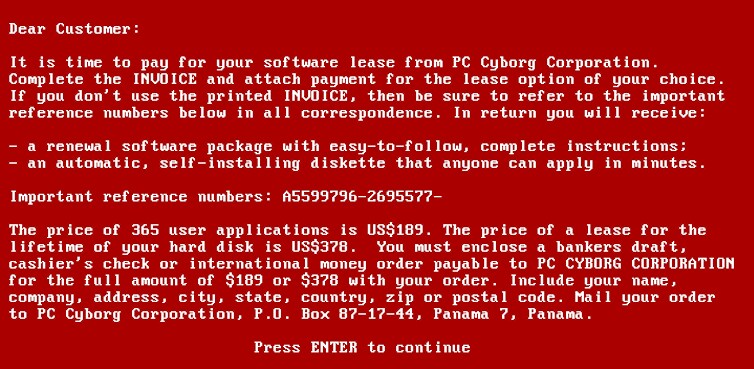
Los orígenes del ransomware suelen remontarse al virus AIDS o troyano PC Cyborg de la década de 1980. En este caso, las víctimas que introducían un disquete en su ordenador veían cómo sus archivos quedaban cifrados y se les exigía un pago. Los disquetes se distribuían entre asistentes y personas interesadas en determinadas conferencias, que intentaban acceder al disco para completar una encuesta, pero en realidad se infectaban con el troyano. Los archivos de los equipos afectados se cifraban con una clave almacenada localmente en cada equipo. En principio, la víctima podría haber recuperado el acceso a sus archivos utilizando esa clave. Sin embargo, es posible que la víctima no supiera que podía hacerlo, ya que, incluso hoy, el conocimiento técnico de criptografía no es habitual entre la mayoría de los usuarios de PC.
Con el tiempo, las fuerzas de seguridad rastrearon los disquetes hasta un biólogo evolutivo llamado Joseph Popp, formado en Harvard, que en ese momento realizaba investigaciones sobre el SIDA. Fue detenido y acusado de múltiples delitos de chantaje, y algunos le atribuyen la invención del ransomware. Nadie sabe exactamente qué llevó a Popp a hacer lo que hizo.
Muchas versiones iniciales del ransomware eran sistemas criptográficos bastante básicos que presentaban diversos problemas relacionados con la facilidad para encontrar la información de la clave que el delincuente intentaba ocultar a la víctima. Esta es una de las razones por las que el ransomware alcanzó realmente su madurez con el ataque CryptoLocker de 2013 y 2014.
CryptoLocker fue el primer virus de ataque de ransomware técnicamente sólido que se distribuyó en masa. Miles de víctimas vieron cómo sus archivos quedaban cifrados por un ransomware que no podía someterse a ingeniería inversa. Las claves privadas utilizadas en el cifrado estaban en poder del atacante, y las víctimas no podían recuperar el acceso a sus archivos sin ellas. Se exigían rescates de entre 300 y 600 dólares estadounidenses, y se estima que los delincuentes se salieron con unos 3 millones de dólares estadounidenses. CryptoLocker fue finalmente desactivado en 2014 tras una operación en la que participaron varias agencias internacionales de aplicación de la ley.
CryptoLocker fue fundamental para demostrar que los delincuentes podían obtener grandes sumas de dinero con el ransomware. Posteriormente, surgió una explosión de nuevas variantes y nuevos tipos. También hubo una evolución considerable en las estrategias empleadas por los delincuentes.
Productos listos para usar y doble extorsión
Un avance importante fue la aparición del ransomware como servicio. Se trata de un término que designa los mercados de la web oscura a través de los cuales los delincuentes pueden obtener y utilizar ransomware «listo para usar» sin necesidad de conocimientos informáticos avanzados, mientras los proveedores de ransomware se quedan con una parte de los beneficios.
Las investigaciones han demostrado que la web oscura es el «salvaje Oeste no regulado de internet» y un refugio seguro para que los delincuentes se comuniquen e intercambien bienes y servicios ilegales. Es de fácil acceso y, con la ayuda de tecnologías de anonimización y monedas digitales, en ella prospera una economía negra mundial. Según la Agencia de la Unión Europea para la Cooperación Policial, una cifra estimada de 1000 millones de dólares estadounidenses se gastó allí solo durante los primeros nueve meses de 2019.
Con el ransomware como servicio (RaaS), se redujeron las barreras de entrada para los aspirantes a ciberdelincuentes, tanto en coste como en competencias técnicas.
Con el modelo RaaS, los conocimientos especializados los aportan los proveedores que desarrollan el software malicioso, mientras que los propios atacantes pueden tener un nivel de competencia relativamente bajo. Esto también tiene el efecto de compartimentar el riesgo: la detención de ciberdelincuentes que utilizan ransomware ya no pone en peligro toda la cadena de suministro, lo que permite que continúen los ataques lanzados por otros grupos.
También hemos observado un alejamiento de los ataques masivos de phishing, como CryptoLocker, que llegó a más de 250 000 sistemas, para dirigirse a ataques más selectivos. Esto ha supuesto una mayor atención a las organizaciones con ingresos suficientes para pagar grandes rescates. Las organizaciones multinacionales, los despachos de abogados, escuelas, universidades, hospitales y proveedores de atención sanitaria se han convertido en objetivos prioritarios, al igual que muchas pequeñas y microempresas y organizaciones benéficas.
Una evolución más reciente del ransomware, como Netwalker o REvil/Sodinokibi, ha sido la amenaza de doble extorsión. En este caso, los delincuentes no solo cifran los archivos, sino que también exfiltran datos copiándolos. Después tienen la posibilidad de filtrar o publicar información potencialmente sensible e importante.
Un ejemplo de ello se produjo en 2020, cuando una de las mayores empresas de software, Software AG, fue víctima de un ransomware de doble extorsión denominado Clop. Se informó de que los atacantes habían exigido un pago de rescate excepcionalmente elevado, de 20 millones de dólares estadounidenses (unos 15,7 millones de libras esterlinas), que Software AG se negó a pagar. Esto llevó a los atacantes a publicar datos confidenciales de la empresa en la web oscura. Esto proporciona a los delincuentes dos fuentes de presión: pueden exigir un rescate a cambio de la clave privada para descifrar los archivos y pueden exigir un rescate para impedir la publicación de datos sensibles.
La doble extorsión cambia de forma interesante el modelo de negocio del ransomware. En particular, con el ransomware estándar, existe un incentivo relativamente sencillo para que la víctima pague un rescate a cambio del acceso a la clave privada, si eso permitiera descifrar los archivos y no pudiera acceder a ellos por ningún otro medio. La víctima “solo” necesita confiar en que el ciberdelincuente le entregará la clave y en que esta funcionará.
¿“Honor” entre ladrones?
Sin embargo, en el caso de la exfiltración de datos, por el contrario, no está claro qué obtiene la víctima a cambio de pagar el rescate. Los delincuentes siguen teniendo los datos sensibles y podrían publicarlos en cualquier momento. De hecho, podrían exigir rescates posteriores para no publicar los archivos.
Por tanto, para que la exfiltración de datos sea una estrategia de negocio viable, los delincuentes necesitan construir una reputación creíble de “cumplir” con los pagos de rescate. Esto ha llevado, posiblemente, a la normalización de un ecosistema de ransomware.
Por ejemplo, los negociadores de rescates son contratistas privados y, en algunos casos, se exige como parte de un contrato de ciberseguro que aporten experiencia en la gestión de situaciones de crisis relacionadas con el ransomware. Cuando se les indica, facilitan el pago negociado del rescate. Dentro de este ecosistema, algunas bandas criminales de ransomware han desarrollado la reputación de no publicar los datos (o, al menos, de retrasar su publicación) si se paga el rescate.
En términos generales, el cifrado, el descifrado o la exfiltración de archivos suele ser una tarea difícil y costosa para los delincuentes. Es mucho más sencillo eliminar los archivos y luego afirmar que han sido cifrados o exfiltrados y exigir un rescate. Sin embargo, si las víctimas sospechan que no recuperarán la clave de descifrado ni los datos cifrados, no pagarán el rescate. Y quienes sí paguen un rescate y no reciban nada a cambio podrían revelar ese hecho. Esto probablemente afectará a la “reputación” del atacante y a la probabilidad de futuros pagos de rescate. En pocas palabras, en el mundo de la extorsión y los ataques de rescate, compensa jugar “limpio”.
Así, en menos de diez años hemos visto cómo la amenaza del ransomware ha evolucionado enormemente, desde el relativamente pequeño CryptoLocker hasta un negocio de varios millones de dólares que involucra a bandas criminales organizadas y estrategias sofisticadas. Desde 2020 en adelante, los incidentes de ransomware y las pérdidas consiguientes parecen haber aumentado en otro orden de magnitud. El ransomware se ha vuelto demasiado grande como para ignorarlo y ahora es una preocupación importante para los gobiernos y las fuerzas del orden.
Amenazas de extorsión con criptomonedas
Por devastador que se haya vuelto el ransomware, la amenaza evolucionará inevitablemente, a medida que los delincuentes desarrollen nuevas técnicas de extorsión. Como ya se ha mencionado, un tema clave de nuestra investigación colectiva de los últimos diez años ha sido tratar de anticipar las estrategias probables que pueden emplear los delincuentes para adelantarnos a ellos.
Nuestra investigación se centra ahora en la próxima generación de ransomware, que, creemos, incluirá variantes centradas en las criptomonedas y en los “mecanismos de consenso” utilizados en ellas.
Un mecanismo de consenso es cualquier método (generalmente algorítmico) utilizado para alcanzar un acuerdo, confianza y seguridad en una red informática descentralizada.
En concreto, las criptomonedas utilizan cada vez más un llamado “prueba de participación” (proof-of-stake), un mecanismo de consenso en el que los inversores bloquean importantes sumas de moneda para validar las transacciones con criptomonedas. Estas participaciones bloqueadas son vulnerables a la extorsión por parte de los delincuentes de ransomware.
Las criptomonedas se basan en una cadena de bloques descentralizada que proporciona un registro transparente de todas las transacciones realizadas con esa moneda. La cadena de bloques es mantenida por una red entre pares, en lugar de por una autoridad central (como ocurre con las monedas convencionales). En principio, los registros de transacciones incluidos en la cadena de bloques son inmutables, verificables y se distribuyen de forma segura por la red, lo que otorga a los usuarios la plena propiedad y visibilidad de los datos de las transacciones. Estas propiedades de la cadena de bloques dependen de un “mecanismo de consenso” seguro y no manipulable, en el que los nodos independientes de la red “aprueban” o “acuerdan” qué transacciones añadir a la cadena de bloques.
Hasta ahora, las criptomonedas como Bitcoin se han basado en un mecanismo de consenso llamado “prueba de trabajo” (proof-of-work), en el que la autorización de las transacciones implica la resolución de problemas matemáticos complejos (el trabajo). A largo plazo, este enfoque es insostenible, porque da lugar a una duplicación de esfuerzos y a un uso energético a gran escala evitable.
La alternativa, que ahora se está convirtiendo en realidad, es un mecanismo de consenso de “prueba de participación” (proof-of-stake). En este caso, las transacciones son aprobadas por validadores que han bloqueado dinero y reciben una recompensa financiera por validar las transacciones. El papel del trabajo ineficiente se sustituye por una participación financiera. Aunque esto resuelve el problema energético, implica que grandes cantidades de dinero bloqueado participan en la validación de transacciones con criptomonedas.
Ethereum
La existencia de este dinero bloqueado supone una nueva amenaza para algunas criptomonedas de prueba de participación. Hemos centrado nuestra atención en Ethereum, una criptomoneda descentralizada que establece una red entre pares para ejecutar y verificar de forma segura código de aplicaciones, conocido como contrato inteligente.
Ethereum funciona con el token Ether (ETH), que permite a los usuarios realizar transacciones entre sí mediante estos contratos inteligentes. El proyecto Ethereum fue cofundado por Vitalik Buterin en 2013 para superar las deficiencias de Bitcoin. El 15 de septiembre de 2022, The Merge, trasladó la red de Ethereum de la prueba de trabajo a la prueba de participación, lo que la convirtió en una de las primeras criptomonedas destacadas de prueba de participación.
El mecanismo de consenso de prueba de participación en Ethereum se basa en “validadores” para aprobar las transacciones. Para configurar un validador es necesario un depósito mínimo de 32 ETH, que actualmente equivale a unos 60.000 dólares estadounidenses (unas 43.000 libras esterlinas). Los validadores pueden obtener después un rendimiento financiero de su participación al operar como validadores de acuerdo con las normas de Ethereum. En el momento de redactar este artículo, hay alrededor de 850.000 validadores.
Se depositan muchas esperanzas en la solución de validación mediante “participación”, pero los piratas informáticos seguro que estudiarán cómo infiltrarse en el sistema.
En nuestro proyecto, financiado por la Fundación Ethereum, identificamos las formas en que los grupos de ransomware podrían aprovechar el nuevo mecanismo de prueba de participación para la extorsión.
Penalización (slashing)
Descubrimos que los atacantes podrían explotar a los validadores mediante un proceso llamado “penalización” (slashing). Aunque los validadores reciben recompensas por cumplir las normas, existen sanciones económicas para los validadores que se consideran maliciosos. El objetivo básico de las sanciones es impedir la explotación de la cadena de bloques descentralizada.
Existen dos tipos de sanciones, siendo la más grave la penalización (slashing). Esta se aplica por acciones que no deberían producirse por accidente y que podrían poner en peligro la cadena de bloques, como proponer la adición de bloques en conflicto a la cadena de bloques o intentar modificar el historial.
Las penalizaciones por slashing son relativamente graves, ya que el validador pierde una parte significativa de su participación, al menos 1 ETH. De hecho, en el caso más extremo, el validador podría perder toda su participación (32 ETH). Además, el validador se verá obligado a salir y dejará de actuar como validador. En resumen, si se aplica una penalización a un validador, las consecuencias económicas son importantes.
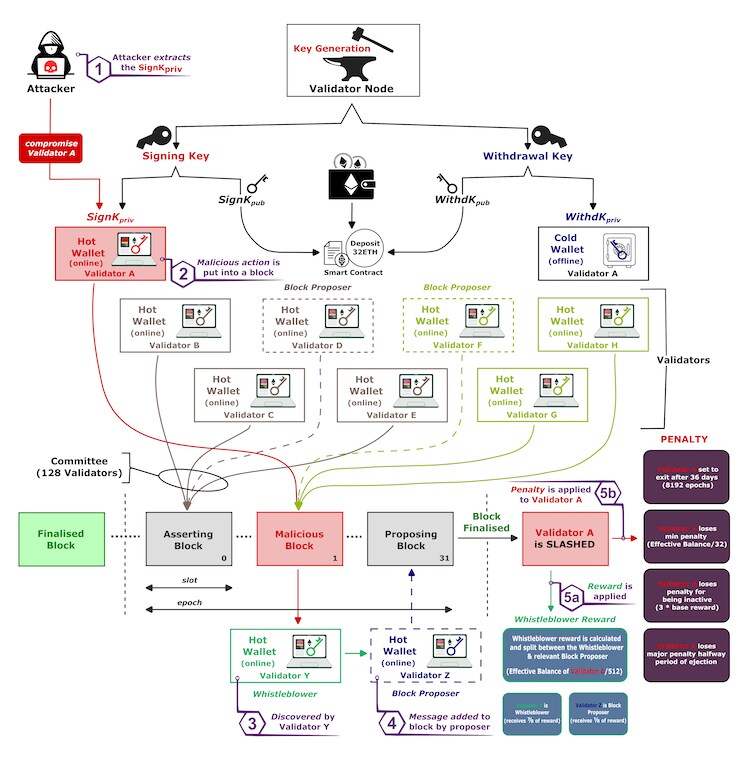
Para realizar acciones, a los validadores se les asignan claves de firma únicas que, en esencia, demuestran su identidad ante la red. ¿Y si un delincuente se hiciera con la clave de firma? Entonces podría chantajear a la víctima para que pagara un rescate.
Diagrama de flujo que muestra lo complicado que resulta un ataque de extorsión contra validadores de prueba de participación, como Ethereum
Un “contrato inteligente”
La víctima puede mostrarse reacia a pagar el rescate a menos que exista una garantía de que los delincuentes no se quedarán con su dinero y no devolverán ni liberarán la clave. Después de todo, ¿qué impide que los delincuentes pidan otro rescate?
Una solución que hemos encontrado —que recuerda al hecho de que el ransomware se ha convertido en realidad en una especie de negocio dirigido por delincuentes que quieren demostrar que tienen una reputación “honesta”— es un contrato inteligente.
Este contrato automatizado puede redactarse de forma que el proceso solo funcione si ambas partes “cumplen” su parte del acuerdo. Así, la víctima podría pagar el rescate y tener la seguridad de que esto resolverá la amenaza de extorsión directa. Esto es posible en Ethereum porque todos los pasos necesarios son públicamente observables en la cadena de bloques: el depósito, la señal de salida, la ausencia de penalización y la devolución de la participación.
Desde el punto de vista funcional, estos contratos inteligentes son un sistema de depósito en garantía en el que el dinero puede retenerse hasta que se cumplan las condiciones preacordadas. Por ejemplo, si los delincuentes provocan una penalización antes de que el validador haya salido por completo, el contrato garantizará que el importe del rescate se devuelva a la víctima. Sin embargo, estos contratos son susceptibles de abuso, y no hay garantía de que un contrato redactado por el atacante sea de fiar. Existe la posibilidad de que el contrato se automatice de forma totalmente fiable, pero aún no hemos observado que surjan sistemas con ese comportamiento.
La amenaza de los grupos de participación
Este tipo de estrategia de “pagar y salir” es una forma eficaz de extorsionar a las víctimas si los delincuentes pueden obtener las claves de firma de los validadores.
Entonces, ¿cuánto daño causaría un ataque de ransomware de este tipo a Ethereum? Si se compromete un único validador, la penalización por slashing, y, por tanto, la exigencia máxima de rescate, rondaría 1 ETH, que equivale a unos 1.800 dólares estadounidenses (unas 1.400 libras esterlinas). Para obtener cantidades mayores, los delincuentes necesitan, por tanto, atacar a organizaciones o grupos de participación responsables de gestionar grandes cantidades de validadores.
Recuerde que, dados los elevados costes de entrada para los inversores individuales, la mayor parte de la validación en Ethereum se realizará a través de “grupos de participación”, en los que varios inversores pueden bloquear dinero de forma colectiva.
Para ponerlo en perspectiva, Lido es el mayor grupo de participación de Ethereum, con unos 127.000 validadores y el 18 % de la participación total; Coinbase es el segundo mayor, con 40.000 validadores y el 6 % de la participación total. En total, hay 21 grupos de participación que operan con más de 1.000 validadores. Cualquiera de estos grupos de participación es responsable de decenas de millones de dólares en participaciones, por lo que las exigencias de rescate viables también podrían ascender a millones de dólares.
Los mecanismos de consenso de prueba de participación son demasiado recientes para que sepamos si la extorsión a los grupos de participación se convertirá en una realidad activa. Pero la lección general de la evolución del ransomware es que los delincuentes tienden a inclinarse por estrategias que incentivan el pago y aumentan sus beneficios ilícitos.
La forma más sencilla en que los inversores y los operadores de grupos de participación pueden mitigar la amenaza de extorsión que hemos identificado es proteger sus claves de firma. Si los delincuentes no pueden acceder a las claves de firma, no existe amenaza. Si los delincuentes solo pueden acceder a algunas de las claves (en el caso de operadores con varios validadores), es posible que la amenaza no resulte lucrativa.
Por tanto, los grupos de participación deben adoptar medidas para proteger las claves de firma. Esto implicaría una serie de acciones, entre ellas: dividir los validadores de forma que una brecha solo afecte a un pequeño subconjunto; reforzar la ciberseguridad para impedir intrusiones, y disponer de procesos internos sólidos que limiten la amenaza interna de que un empleado revele las claves de firma.
El mercado de grupos de participación para criptomonedas como Ethereum es competitivo. Hay muchos grupos de participación, todos ofrecen servicios relativamente similares y compiten en precio para atraer inversores. Estas fuerzas competitivas, y la necesidad de reducir costes, pueden dar lugar a medidas de seguridad relativamente laxas. Por tanto, algunos grupos de participación podrían resultar un objetivo relativamente fácil para los delincuentes.
En última instancia, esto solo puede resolverse mediante la regulación, una mayor concienciación y la exigencia, por parte de los inversores en grupos de participación, de niveles elevados de seguridad para proteger su participación.
Desafortunadamente, la historia del ransomware sugiere que será necesario que se produzcan ataques de gran repercusión para que la amenaza se tome lo suficientemente en serio. Resulta interesante reflexionar sobre las consecuencias de una brecha significativa en un grupo de participación. La reputación del grupo de participación se vería, presumiblemente, gravemente afectada, por lo que su viabilidad en un mercado competitivo es cuestionable. Un ataque también podría tener implicaciones para la reputación de la moneda.
En el caso más grave, podría provocar el colapso de una moneda. Cuando eso sucede, como ocurrió con FTX en 2022 tras otro ataque informático, se producen efectos colaterales en la economía mundial.
Aquí para quedarse
El ransomware será un desafío durante años, si no décadas, por venir.
Una posible visión del futuro es que el ransomware simplemente pase a formar parte de la vida económica normal, con organizaciones que se enfrentan a la amenaza constante de ataques, y con pocas consecuencias para las bandas de ciberdelincuentes en gran parte anónimas que están detrás de las estafas.
Para prevenir estas consecuencias negativas, necesitamos una mayor concienciación sobre la amenaza. Así, los inversores podrán tomar decisiones más informadas sobre en qué grupos de participación y monedas invertir. También tiene sentido contar con un mercado con muchos grupos de participación, en lugar de un mercado dominado por solo unos pocos grandes, ya que esto podría proteger a la moneda de posibles ataques.
Más allá de las criptomonedas, la prevención implica invertir en ciberseguridad en diversos ámbitos, desde la formación del personal y una cultura organizativa que favorezca la notificación de incidentes. También implica invertir en opciones de recuperación, como copias de seguridad eficaces, conocimientos especializados internos, seguros y planes de contingencia probados y ensayados.
Desafortunadamente, las prácticas de ciberseguridad no están mejorando tanto como cabría esperar en muchas organizaciones, lo que deja la puerta abierta a los ciberdelincuentes. En esencia, todos debemos mejorar en la forma de ocultar y proteger nuestras claves digitales y la información sensible si queremos tener alguna posibilidad frente a la próxima generación de atacantes de ransomware.




