Los ciberataques se dirigen cada vez más a sectores vulnerables como la salud, la educación y las organizaciones no gubernamentales, donde la escasez de recursos y la importancia crítica de los servicios hacen que las interrupciones resulten especialmente dañinas.
La desigualdad cibernética se acentúa: las brechas de financiación, competencias y acceso a herramientas de seguridad dejan expuestas a muchas organizaciones a medida que las amenazas se vuelven más sofisticadas.
Cerrar la brecha de resiliencia exige una acción colectiva que combine herramientas basadas en inteligencia artificial, desarrollo de capacidades y alianzas intersectoriales para proteger los servicios críticos.
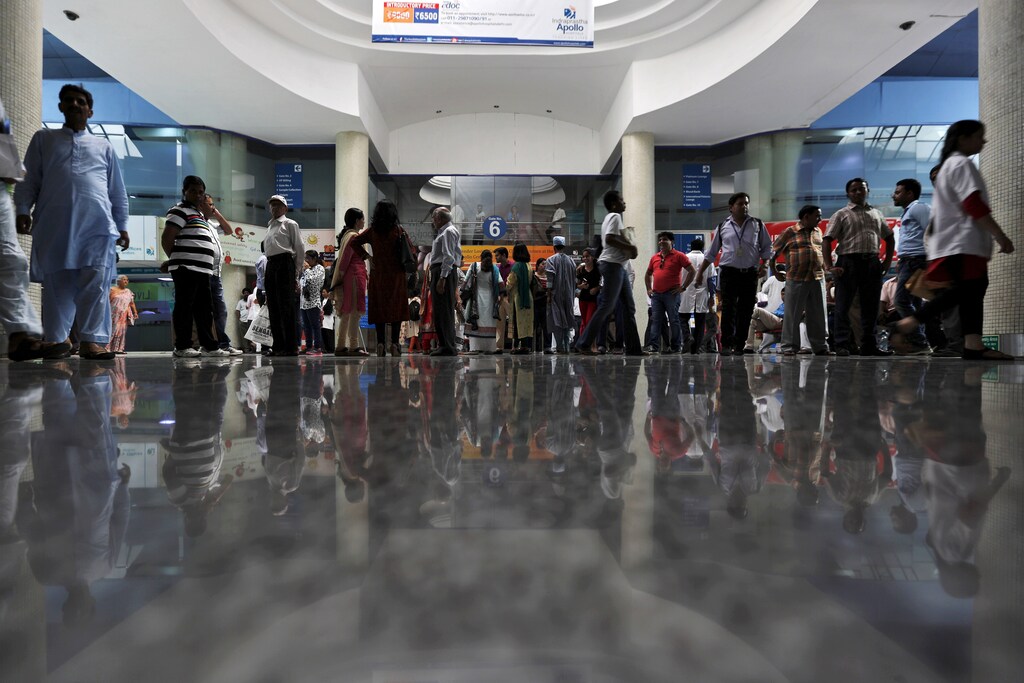
En junio de 2025, los ciberataques contra dos hospitales del norte de Delhi interrumpieron gravemente el acceso a los historiales médicos digitales y obligaron al personal a activar sistemas manuales de atención para mantener los servicios durante el incidente.
En septiembre de ese mismo año, un ataque de ransomware contra Kido International, proveedor británico de educación infantil, expuso datos confidenciales de cerca de 8.000 niños y miembros del personal, incluidos nombres y fotografías.
Ambas brechas dieron lugar a alertas nacionales de ciberseguridad y al arresto de sus responsables, lo que subraya los riesgos reales que los ciberataques entrañan para las comunidades vulnerables.
El Informe sobre la ciberseguridad mundial 2025 del Foro Económico Mundial destacó que la creciente complejidad del ciberespacio agrava la desigualdad cibernética y amplía la brecha entre sectores.
El último informe, Informe sobre la ciberseguridad mundial 2026, mostró que la brecha seguía creciendo: la falta de conocimientos especializados en ciberseguridad ocupaba el segundo lugar entre los principales desafíos que impulsan la desigualdad cibernética, y el 51% de las organizaciones no gubernamentales (ONG) declararon carecer de recursos.
Los ciberataques se dirigen cada vez más a sectores vulnerables desde el punto de vista cibernético, como la salud, la educación y las ONG. Los atacantes aprovechan la urgencia y la presión moral, pues saben que estos sectores no pueden permitirse interrupciones. Así prosperan el ransomware, el phishing y la extorsión mediante datos, debido a la falta de capacidad financiera, técnica e institucional para establecer una ciberseguridad básica y resiliencia.
El impacto de estos ciberataques va más allá de los sistemas de tecnología de la información (TI). Los ataques interrumpen servicios críticos, ponen en riesgo la seguridad pública y erosionan la confianza. A medida que se profundiza la digitalización, estos sectores siguen careciendo de recursos y personal especializado en ciberseguridad, mientras la brecha se amplía y la amenaza crece.
Entonces, ¿cómo pueden los sectores vulnerables reforzar su ciberseguridad y resiliencia ante el aumento de la desigualdad cibernética?
Ciberseguridad en el sector de la salud
En 2024, el FBI informó de un mayor número total de incidentes cibernéticos en el sector de la salud que en cualquier otro sector de infraestructura crítica. En 2025, el 92% de las organizaciones de salud sufrió al menos un ciberataque, según un informe de Ponemon sobre ciberseguridad en el sector de la salud, y el coste medio mundial de una filtración de datos sanitarios alcanzó los 7,42 millones de dólares en 2025.
El sector de la salud depende de sistemas digitales para servicios esenciales, como el soporte vital, los historiales de pacientes y los equipos médicos, lo que crea múltiples puntos de entrada para los ciberataques.
Muchos dispositivos están conectados a Internet de forma insegura, lo que los hace vulnerables a intrusiones remotas.
Un análisis reciente del sector contabilizó más de 2,25 millones de dispositivos del internet de las cosas médicas (IoMT) en organizaciones de salud; además, el 96% de estas instituciones tenía dispositivos con vulnerabilidades conocidas que ya habían sido explotadas, incluidos sistemas de diagnóstico por imagen, dispositivos de monitorización, herramientas quirúrgicas y sistemas de información hospitalaria.
Para abordar la falta de conocimientos especializados en ciberseguridad, algunas iniciativas ofrecen apoyo gratuito en esta materia a instituciones de salud. Mandiant, de Google, ofrece contratos de respuesta a incidentes sin coste a hospitales rurales que cumplan los requisitos en Estados Unidos, como parte de las iniciativas de Google para la salud rural.
Asimismo, el programa Cyber4Healthcare del CyberPeace Institute ofrece gratuitamente respuesta a incidentes, apoyo para la recuperación y análisis de amenazas a hospitales de todo el mundo, dando prioridad a los que corren mayor riesgo y cuentan con menos recursos.
Las clínicas afiliadas al Berkeley Research Group y los centros médicos universitarios impulsan la ciberseguridad mediante investigación, colaboraciones clínicas y adopción de buenas prácticas para proteger los dispositivos médicos conectados y los datos de pacientes.
La detección de anomalías basada en inteligencia artificial (IA) puede ayudar a identificar cuanto antes accesos sospechosos, posibles exposiciones de datos y configuraciones inseguras de los sistemas, y evitar que problemas menores se conviertan en incidentes graves de seguridad.

Ciberseguridad en la educación
En el ámbito educativo, las escuelas y universidades suelen tener entornos digitales abiertos y estructuras de TI heredadas y descentralizadas. Equipos de ciberseguridad con recursos insuficientes gestionan grandes volúmenes de datos confidenciales de una población de usuarios en constante cambio y con distintos niveles de conocimiento sobre ciberseguridad. Además, dependen de plataformas en la nube y de la política de «trae tu propio dispositivo», lo que amplía considerablemente la superficie de ataque.
Las interrupciones pueden suspender las clases, retrasar los exámenes y dañar la reputación de las instituciones, lo que convierte al sector educativo en un objetivo prioritario para el ransomware y el robo de datos. Los atacantes aprovechan las defensas débiles y la urgencia por reanudar las operaciones.
Un método que utilizan los actores maliciosos consiste en insertar códigos QR como señuelo de phishing en correos electrónicos, formularios de ayuda financiera y otras comunicaciones oficiales.
Para desarrollar resiliencia, los equipos de seguridad de escuelas y universidades utilizan la IA para cubrir carencias de recursos y supervisar continuamente, a gran escala, los entornos digitales de aprendizaje, los sistemas de datos estudiantiles y los dispositivos conectados.
Tras un extenso incidente de ciberseguridad que sufrió en 2021 la Universidad Estatal de Oregón, la institución creó su propio centro de operaciones de seguridad docente. El centro utiliza herramientas de IA para automatizar capacidades, incorporar rápidamente a estudiantes analistas, ampliar la cobertura de monitorización y reforzar la respuesta a incidentes.
Este ejemplo demuestra cómo la IA puede ampliar una capacidad de ciberseguridad limitada y, al mismo tiempo, desarrollar las competencias de la futura fuerza laboral.
Microsoft también ha puesto en marcha formación en ciberseguridad adaptada a distintos perfiles para directivos escolares, docentes, estudiantes, padres y profesionales de TI. Esta iniciativa se ajusta a las recomendaciones de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos, y ayuda a las comunidades educativas a tomar conciencia y defenderse de las amenazas en todo el ecosistema
La higiene cibernética también desempeña un papel fundamental en la protección de sectores y poblaciones vulnerables. Las personas mayores corren riesgos desproporcionadamente elevados de sufrir estafas en línea, phishing, robo de identidad y fraude financiero; las iniciativas educativas específicas pueden mejorar considerablemente su confianza y resiliencia digitales.
El cuaderno «Antes y ahora: mantente a salvo en Internet» , elaborado por la Alianza Nacional de Ciberseguridad, es un programa práctico y adaptado a las necesidades de las personas mayores que les ayuda a reconocer las amenazas en línea y protegerse.
Ciberseguridad en las ONG
Las ONG suelen operar en entornos de alto riesgo y políticamente sensibles, y gestionan grandes volúmenes de datos personales, financieros y operativos confidenciales. Sus presupuestos limitados para ciberseguridad, la dependencia de herramientas de terceros y las redes muy distribuidas las convierten en objetivos atractivos para ciberdelincuentes y actores vinculados a Estados.
Los ataques exitosos pueden exponer a beneficiarios y personal a graves riesgos de seguridad, privacidad y operación, interrumpir las labores humanitarias y socavar la confianza en servicios críticos.
Un ecosistema creciente de iniciativas trabaja para cerrar esta brecha de ciberseguridad mediante la puesta en común de conocimientos, tecnología y recursos. NetHope apoya a organizaciones humanitarias y de desarrollo mediante servicios compartidos de ciberseguridad, inteligencia sobre amenazas y desarrollo de capacidades, y contribuye a proteger datos confidenciales de beneficiarios en contextos de alto riesgo.
El Centro de Ciberseguridad Humanitaria del CyberPeace Institute ofrece gratuitamente respuesta a incidentes, análisis forense y apoyo para la recuperación a ONG e instituciones públicas. Esto permite restablecer rápidamente las operaciones y fortalecer la ciberseguridad y resiliencia a largo plazo a partir de las lecciones aprendidas.
Las alianzas con el sector privado también contribuyen; por ejemplo, el laboratorio AI for Social Impact de Lenovo, creado junto con la organización sin ánimo de lucro Tech To The Rescue, proporciona a ONG seleccionadas herramientas de IA, formación y orientación experta para desarrollar capacidades digitales, innovación y resiliencia operativa.
Como complemento de estas iniciativas, el Centro de Intercambio y Análisis de Información para ONG ofrece una comunidad de confianza entre pares donde las organizaciones sin ánimo de lucro pueden compartir información sobre amenazas, acceder a recursos adaptados y mejorar colectivamente sus defensas cibernéticas.
La ciberseguridad eficaz depende de la acción colectiva
Reforzar la ciberseguridad y la resiliencia en sectores vulnerables exige una acción colectiva que vaya más allá de la tecnología. En los ámbitos de la salud, la educación y la sociedad civil, las persistentes brechas de financiación, competencias y capacidad requieren enfoques integrados que coordinen a las personas, los procesos y la tecnología para proteger los servicios esenciales.
En este contexto, la IA puede desempeñar un importante papel facilitador en la ciberseguridad. Aplicada de forma responsable a la prevención, la detección, la respuesta y el desarrollo de la fuerza laboral, puede ayudar a los equipos sobrecargados a ampliar sus capacidades y seguir el ritmo de las amenazas cambiantes.
Sin embargo, a medida que aumenta la desigualdad cibernética, muchas organizaciones con pocos recursos siguen sin tener acceso a las herramientas, el talento y los servicios compartidos que necesitan.
Para cerrar esta brecha, los gobiernos, los proveedores de tecnología, las grandes instituciones y la sociedad civil deberán comprometerse conjuntamente a considerar la ciberseguridad un bien público fundamental y garantizar que los beneficios de la defensa basada en IA lleguen a los sectores más vulnerables.
Más información sobre la iniciativa IA y ciberseguridad del Foro Económico Mundial: empoderar a quienes defienden.




