Este resumen periódico le ofrece las principales noticias de ciberseguridad del último mes.
Principales noticias de ciberseguridad: el uso de herramientas de seguridad aumenta, pero las brechas persisten, según un nuevo informe; minoristas británicos blanco de ciberdelincuentes; la UE lanza una base de datos de vulnerabilidades.
El Centro de Ciberseguridad del Foro Económico Mundial Centro de Ciberseguridad ofrece una plataforma independiente e imparcial para reforzar la importancia de la ciberseguridad como imperativo estratégico e impulsar la acción público-privada global para abordar los desafíos sistémicos de ciberseguridad.
1. Nuevos datos revelan el desfase entre la evolución de las amenazas y las prácticas de pruebas
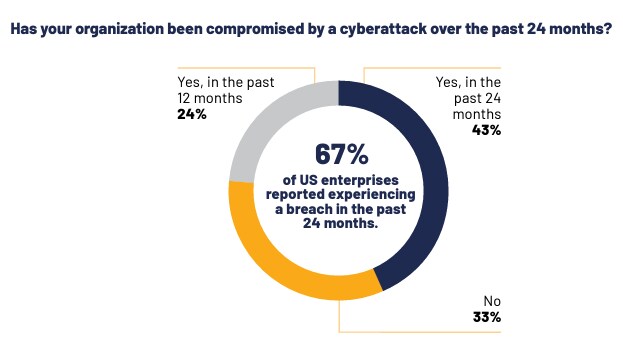
Las pruebas de penetración, o pentesting, son una práctica fundamental de ciberseguridad en la que los expertos simulan ataques para detectar debilidades antes de que sean explotadas. A medida que las amenazas se vuelven más frecuentes y complejas –con una mayoría de organizaciones estadounidenses que han sufrido una brecha en los últimos dos años–, un nuevo informe se pregunta: ¿están las organizaciones adaptando sus estrategias de pruebas con suficiente rapidez para mantenerse al día?
Encuesta de Pentera sobre el estado del pentesting en 2025 revela que, mientras las empresas siguen invirtiendo en ampliar sus conjuntos de herramientas de seguridad, las brechas siguen siendo generalizadas y los tiempos de respuesta se ralentizan. El informe señala un cambio hacia el pentesting automatizado y continuo como componente esencial de la ciberresiliencia moderna.
La validación continua mediante pentesting ya no es opcional: es esencial para las organizaciones que aspiran a adelantarse a las ciberamenazas en evolución y a reducir su exposición al riesgo.
—Pentera
Pentera
Las principales conclusiones del informe incluyen:
Persisten las altas tasas de brechas: El 67 % de las empresas estadounidenses encuestadas sufrió una brecha en los últimos dos años.
Sobrecarga de herramientas de seguridad: Las organizaciones gestionan ahora una media de 75 soluciones de seguridad, y aun así las brechas siguen siendo habituales.
La automatización gana terreno: El 55 % utiliza el pentesting basado en software para aumentar la velocidad y la cobertura de las pruebas.
El ciberseguro influye en la estrategia: El 59 % de los directores de seguridad de la información (CISO) adoptó herramientas en función de los requisitos de las aseguradoras.
La frecuencia de las pruebas va a la zaga: Casi la mitad de las organizaciones todavía solo realiza pruebas anualmente, pese a que su infraestructura cambia rápidamente.
El informe pone de relieve una desconexión creciente entre la complejidad de los entornos de seguridad y la eficacia del pentesting, y revela que muchas organizaciones aún tienen dificultades para traducir los resultados de las pruebas en una reducción significativa del riesgo.
2. Minoristas del Reino Unido afectados por ciberataques: M&S, Co-op y Harrods, en el punto de mira
Los minoristas británicos han sido objeto de una serie de ciberataques significativos en las últimas semanas. Importantes multinacionales Marks & Spencer (M&S) se vio obligada a cerrar sus operaciones el 25 de abril tras un ataque de ransomware –en el que los delincuentes infiltran y cifran los sistemas y exigen un rescate para devolver el control– con pérdidas de millones de libras en ventas cada día desde entonces, según Reuters.
La cadena de supermercados rival Co-op y el minorista de lujo Harrods informaron de intentos de intrusión solo unos días después; la primera cerró temporalmente su sistema como medida de precaución.
Ambas cadenas de supermercados han confirmado posteriormente brechas de datos. "DragonForce", un grupo que se atribuye la responsabilidad de los tres ciberataques, declaró a la BBC el 2 de mayo: "Tenemos la base de datos de clientes y los datos de las tarjetas de socio de Co-op". También afirmaron que se planeaban más ataques.
Mientras tanto, M&S comunicó esta semana a sus clientes que, si bien se había accedido a algunos datos personales, no se incluía información bancaria y no era necesaria ninguna otra medida.
Cómo ayuda el Foro a los líderes a comprender el riesgo cibernético y a reforzar la resiliencia digital
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Según varias noticias citadas por el sitio de tecnología BleepingComputer, los piratas informáticos pudieron acceder a los servidores de los supermercados tras engañar a los servicios de asistencia técnica de TI para que restablecieran las contraseñas.
Los ataques también se han relacionado con el colectivo de piratería Scattered Spider, que, según se informa, incluye a personas del Reino Unido y de Estados Unidos, y que anteriormente fue acusado de intentos de phishing para robar criptomonedas.
En una guía reciente, el Centro Nacional de Ciberseguridad del Reino Unido recomendó que, para protegerse contra ataques tan avanzados, ya sean de ingeniería social o no, las organizaciones deben:
Exigir la autenticación multifactor en todas las cuentas y supervisar los inicios de sesión sospechosos, especialmente los señalados por Microsoft Entra Threat Intelligence.
Auditar las cuentas privilegiadas (por ejemplo, administradores de dominio, empresariales y de nube) para verificar que el acceso es legítimo.
Revisar los procedimientos de restablecimiento de contraseñas del servicio de asistencia técnica, centrándose en la autenticación segura del personal.
Detectar fuentes de inicio de sesión atípicas, como VPN en rangos de IP residenciales, mediante el enriquecimiento de fuentes.
Incorporar rápidamente la inteligencia sobre amenazas y responder con eficacia a las nuevas tácticas y técnicas.
Esto se produce cuando un grupo de piratas informáticos prorruso, NoName057(16), afirma haber interrumpido sitios web del Reino Unido –entre ellos, ayuntamientos locales y una asociación policial– durante una campaña de tres días, según informa The Guardian.
Un alto ministro del Gobierno británico ha advertido de que las ciberamenazas probablemente aumenten en "frecuencia e intensidad" a medida que crezca la adopción de la IA.

3. Noticias breves: principales noticias de ciberseguridad de este mes
La agencia de ciberseguridad de España está solicitando información a pequeños generadores de energía en el marco de una investigación sobre el apagón de abril, que también afectó a partes de Portugal, según informa el Financial Times . Los funcionarios temen que las débiles defensas cibernéticas de las instalaciones de energía renovable puedan haber sido explotadas. El ministro de Energía de España ha confirmado que la causa fue una pérdida repentina de generación de energía, sin pruebas de un ciberataque contra su operador de red. Los fallos en las subestaciones de Granada, Badajoz y Sevilla provocaron una pérdida de generación de 2,2 gigavatios y desconexiones en cascada de la red.
Agencias estadounidenses, entre ellas CISA, el FBI y el Departamento de Energía, han emitido una advertencia sobre ciberataques dirigidos al sector del petróleo y el gas natural, según Security Week. Los ataques utilizan métodos básicos de intrusión para aprovechar las débiles prácticas de seguridad en infraestructuras críticas, lo que podría provocar interrupciones operativas o incluso daños físicos. CISA señaló que las amenazas probablemente proceden de grupos de hacktivistas que atacan sistemas ICS/SCADA vulnerables, en particular aquellos con contraseñas expuestas o predeterminadas.

Las principales bolsas de India, NSE y BSE, han restringido temporalmente el acceso a sus sitios web para usuarios extranjeros debido a ciberamenazas. Esto no afecta a la negociación extranjera en los mercados indios. Un portavoz de BSE confirmó la preocupación por la ciberamenaza, pero no especificó ningún ataque reciente.
La agencia de ciberseguridad de la UE, ENISA, ha lanzado la Base de Datos Europea de Vulnerabilidades. Establecida por la Directiva NIS2, el marco de ciberseguridad de la UE para la gestión de riesgos y la notificación de incidentes, la base de datos proporciona información sobre vulnerabilidades que afectan a productos de TI, TO e IoT, obtenida de proveedores, equipos de respuesta a incidentes y otras bases de datos. Su acceso es gratuito.
Se ha construido en Edimburgo (Escocia) un telescopio "de última generación" que probará y supervisará las comunicaciones satelitales cifradas cuánticamente. HOGS (la Estación Óptica Terrestre del Centro) pretende "hacer frente a los ciberataques futuros investigando métodos para enviar transmisiones seguras a través de satélites", según la Universidad Heriot-Watt, sede del centro.
4. Más sobre ciberseguridad en Forum Stories
Confidence Staveley, fundadora y directora ejecutiva de CyberSafe Foundation, tiene la misión de promover una mejor higiene cibernética y abordar las desigualdades en el sector de la ciberseguridad. En una entrevista reciente con el Foro Económico Mundial, habló de la importancia de las alianzas público-privadas para formar a mujeres en ciberseguridad, apoyar a las pequeñas empresas y extender las mejores prácticas cibernéticas a las comunidades marginadas. Staveley también tiende puentes entre la ciberseguridad y la cultura popular para llegar a quienes son más vulnerables a las amenazas en línea.
"Lo que veo en los últimos cinco años es que la gente está despertando y valora realmente la privacidad", afirma la líder de la Signal Foundation, Meredith Whittaker. Obtenga más información sobre la necesidad de defender este derecho en línea:

El ciberataque a Marks & Spencer ha puesto de relieve la importancia de la ciberresiliencia, lo que demuestra que las empresas no solo deben protegerse contra las ciberamenazas, sino también minimizar su impacto. Dos expertos explican por qué el ataque, que interrumpió las operaciones y costó a la empresa 995 millones de dólares (750 millones de libras), pone de manifiesto la necesidad de un enfoque estratégico para gestionar los incidentes cibernéticos.




