El grupo de ciberdelincuencia ‘más dañino’ del mundo, LockBit, ha sido desarticulado por una fuerza de tarea internacional de cuerpos de seguridad denominada Operación Cronos.
Dirigida por la Agencia Nacional contra el Crimen del Reino Unido y el FBI estadounidense, la operación ha expuesto las operaciones y capacidades del grupo, y ha logrado dos detenciones.
El Cybercrime Atlas del Foro Económico Mundial ofrece una plataforma a los investigadores de ciberdelincuencia para generar información útil sobre las redes de ciberdelincuencia mediante investigación de fuentes abiertas.
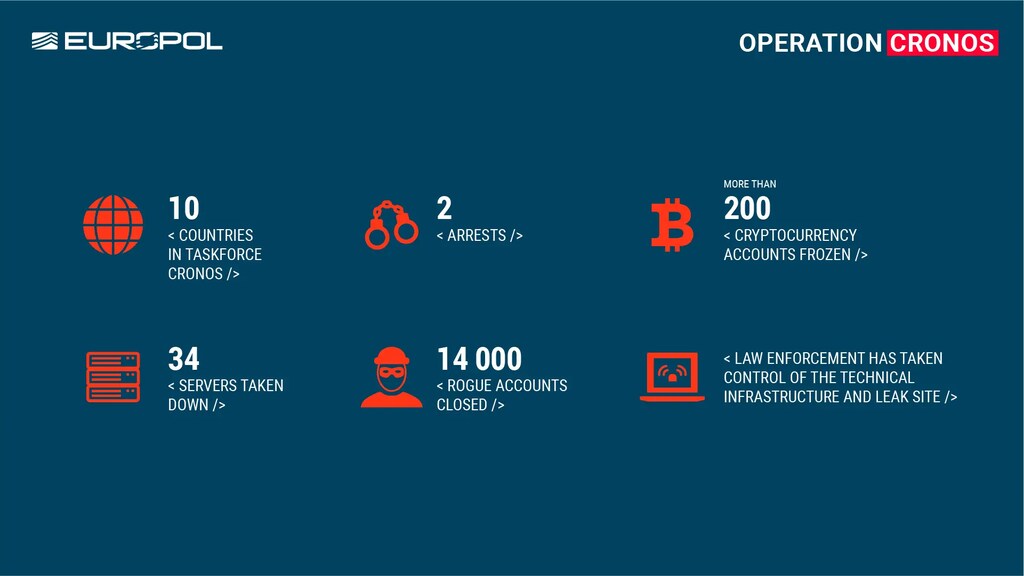
Una fuerza de tarea internacional de cuerpos de seguridad de 10 países, denominada Operación Cronos, ha desarticulado las operaciones del prolífico grupo de ransomware LockBit, responsable de ciberataques de alto perfil contra organizaciones de todo el planeta.
Lo que Europol describe como un “avance significativo en la lucha contra la ciberdelincuencia”, la infraestructura técnica de LockBit y su sitio de filtraciones de cara al público en la dark web fueron incautados tras una operación de varios meses.
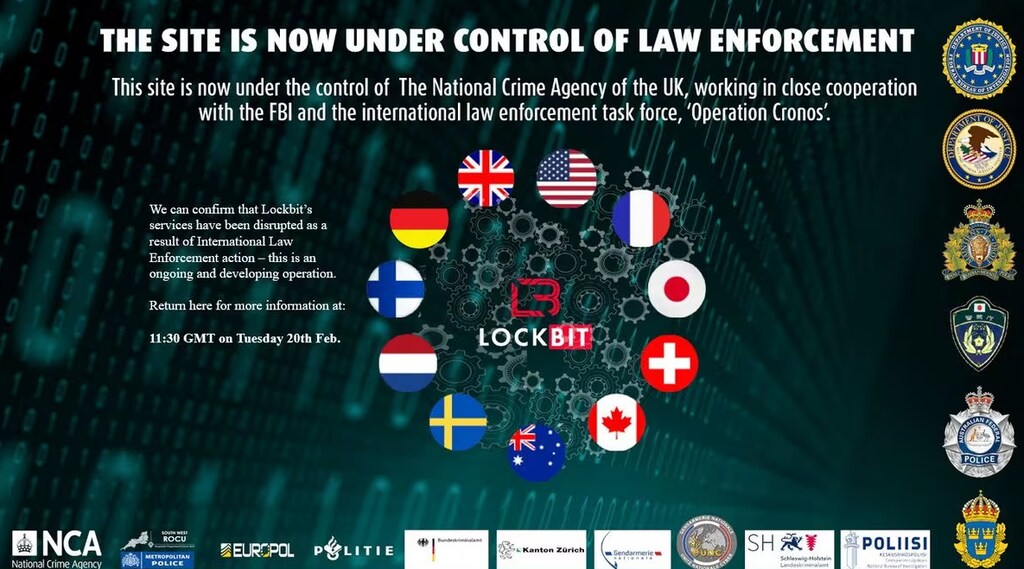
El 19 de febrero, la Operación Cronos publicó en el sitio un mensaje que decía:
“Este sitio se encuentra ahora bajo el control de la Agencia Nacional contra el Crimen (NCA) del Reino Unido, que trabaja en estrecha cooperación con el FBI y la fuerza de tarea internacional de cuerpos de seguridad, ‘Operación Cronos’.
“Podemos confirmar que los servicios de Lockbit se han visto interrumpidos como resultado de la acción internacional de las fuerzas de seguridad; se trata de una operación en curso y en desarrollo.”
El 20 de febrero, la NCA publicó los detalles de la operación y sustituyó el contenido del sitio web de LockBit, que se utilizaba para alojar datos robados a víctimas, por una exposición de las operaciones y capacidades de LockBit, incluidas claves de descifrado, noticias de dos detenciones y una recompensa de 10 millones de dólares por información sobre ‘LockBitSupp’, presunto cabecilla de la banda.
El director general de la NCA, Graeme Biggar, declaró: “Esta investigación dirigida por la NCA supone una desarticulación pionera del grupo de ciberdelincuencia más dañino del mundo. Demuestra que ninguna operación criminal, independientemente de dónde se encuentren sus responsables y de lo avanzada que sea, está fuera del alcance de la Agencia y de nuestros socios.
“Gracias a nuestra estrecha colaboración, hemos hackeado a los hackers; hemos tomado el control de su infraestructura, incautado su código fuente y obtenido claves que ayudarán a las víctimas a descifrar sus sistemas.
“A día de hoy, LockBit está fuera de juego. Hemos dañado su capacidad y, sobre todo, su credibilidad, la de un grupo que dependía del secreto y el anonimato.”
¿Qué sabemos sobre LockBit?
LockBit opera desde 2019, año en que por primera vez se hizo llamar ‘ABCD’ ransomware, y ha atacado a miles de víctimas en todo el mundo con ataques de ransomware que han costado miles de millones de dólares, tanto en pagos de rescate como en costes de recuperación.
Un ataque de ransomware es aquel en el que los ciberdelincuentes penetran en su dispositivo, utilizan software malicioso (malware) para cifrar y robar información, impidiéndole acceder a ella, y luego amenazan con filtrar esos datos a menos que pague un rescate en criptomonedas.
LockBit ofrecía básicamente servicios de ransomware a su red mundial de hackers o ‘afiliados’, proporcionándoles el malware y la plataforma para llevar a cabo estos ataques y cobrar rescates de miles de víctimas en todo el mundo.
Entre las víctimas más destacadas de la banda figuran Royal Mail, en el Reino Unido, el fabricante de aviones Boeing, el mayor banco de China, ICBC, y el bufete de abogados Allen & Overy.
Solo en EE. UU., alrededor de 1.700 ataques se han atribuido a LockBit desde 2020, incluidos gobiernos a nivel municipal y de condado, servicios de emergencia y colegios.
¿Cómo aborda el Foro los desafíos globales de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer su ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
¿Qué ha logrado la Operación Cronos?
La fuerza de tarea incautó la herramienta de exfiltración de datos a medida de LockBit, Stealbit, que tenía su base en tres países y se utilizaba para robar datos, así como 28 servidores pertenecientes a los afiliados del grupo, según indicó la NCA.
Por su parte, la organización de cooperación en materia de aplicación de la ley de la UE, Europol, coordinó la detención de dos miembros de LockBit en Polonia y Ucrania y congeló 200 cuentas de criptomonedas vinculadas al grupo.
En EE. UU., los cargos de la acusación contra nacionales rusos Artur Sungatov e Ivan Kondratyev, alias ‘Bassterlord’, por utilizar LockBit contra empresas de todo el mundo, fueron hechos públicos por el Departamento de Justicia.
La Operación Cronos también ha obtenido más de 1.000 claves de descifrado, que pueden ayudar a las víctimas a recuperar sus datos.
Biggar, de la NCA, declaró: “Nuestro trabajo no termina aquí. LockBit puede intentar reconstruir su empresa criminal. Sin embargo, sabemos quiénes son y cómo operan. Somos tenaces y no cejaremos en nuestros esfuerzos por atacar a este grupo y a cualquiera que esté asociado con él.”
Qué pueden hacer las empresas para protegerse
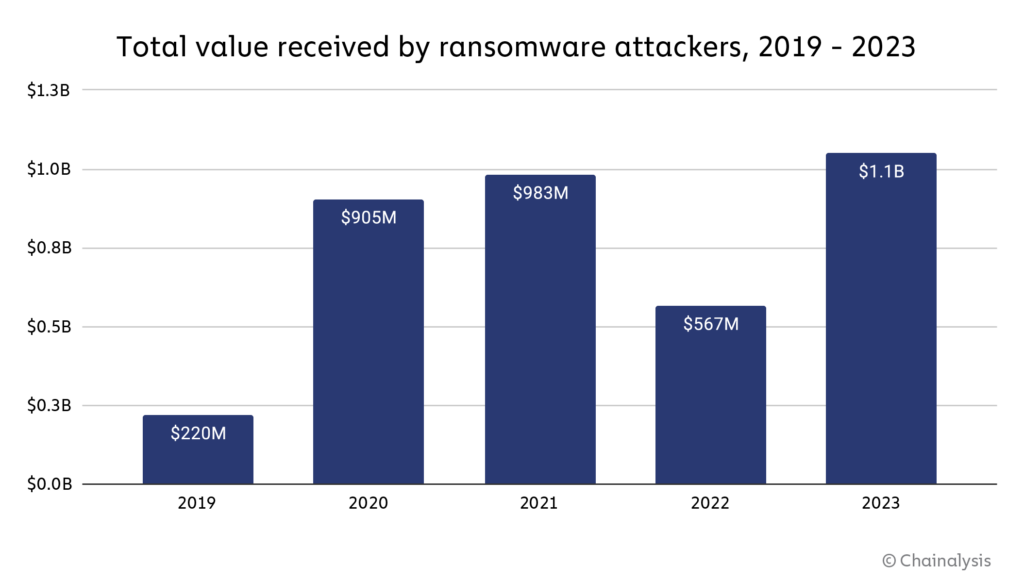
La inseguridad cibernética es el cuarto mayor riesgo al que se enfrenta el mundo en los próximos dos años, según el Informe de Riesgos Globales 2024 del Foro Económico Mundial, publicado en enero. Además, Chainalysis informó este mes de que en 2023 los pagos globales de ransomware superaron los 1.000 millones de dólares por primera vez.
Sin embargo, las empresas pueden tomar medidas para protegerse. Europol, por ejemplo, actualiza periódicamente sus consejos para evitar que los dispositivos electrónicos sean infectados por ransomware, con una sencilla lista de qué hacer y qué no hacer, y recomendaciones sobre qué hacer si un dispositivo resulta infectado.
Además, desde 2020, la Partnership Against Cybercrime ha reunido a expertos del sector privado y de los cuerpos de seguridad para elaborar recomendaciones que mejoren la colaboración público-privada para combatir la ciberdelincuencia. A raíz de estas recomendaciones, en enero de 2023 el Foro lanzó la iniciativa Cybercrime Atlas para cartografiar y comprender mejor el ecosistema de ciberdelincuentes.
La iniciativa ofrece una plataforma para que los investigadores de ciberdelincuencia colaboren y generen nuevas perspectivas sobre las redes de ciberdelincuentes mediante investigación de fuentes abiertas. La comunidad del Cybercrime Atlas está formada por organizaciones que desempeñan un papel clave en la lucha contra la ciberdelincuencia y pueden utilizar los hallazgos prácticos de la investigación del Cybercrime Atlas para interrumpir de forma sistemática la ciberdelincuencia.




