Las capacidades de recuperación tras un incidente ya no bastan por sí solas para medir la ciberresiliencia de una organización.
La ciberdelincuencia cada vez más sofisticada y el riesgo heredado de terceros están llevando a los líderes a replantearse cómo gobiernan el ciberriesgo.
La ciberresiliencia debe medirse ahora en fases más tempranas, en términos de preparación y mitigación temprana, además de recuperación.
A medida que la ciberresiliencia gana protagonismo en los debates de los consejos de administración y de la alta dirección de todo el mundo, los líderes reconocen cada vez más el ciberriesgo como una cuestión central para el negocio, las operaciones y la gobernanza.
Sin embargo, tradicionalmente la ciberresiliencia se ha medido principalmente en el momento de la recuperación: qué rapidez pueden restablecerse los sistemas, qué eficacia pueden responder los equipos de crisis y cuán bien pueden las organizaciones contener los daños tras un incidente.
Si bien estas capacidades son importantes, en un mundo de ataques habilitados por inteligencia artificial (IA), dependencias digitales crecientes y una exposición cada vez mayor a terceros, los líderes necesitan un enfoque más amplio.
La ciberresiliencia debe medirse ahora en fases más tempranas: primero, como capacidad de mitigación y preparación frente a riesgos, es decir, la capacidad de reducir la probabilidad, la escala y el impacto empresarial de las interrupciones antes de que se produzcan daños, y solo después, como capacidad de recuperación cuando la prevención no sea suficiente.
Los ciberincidentes, una realidad costosa para las organizaciones
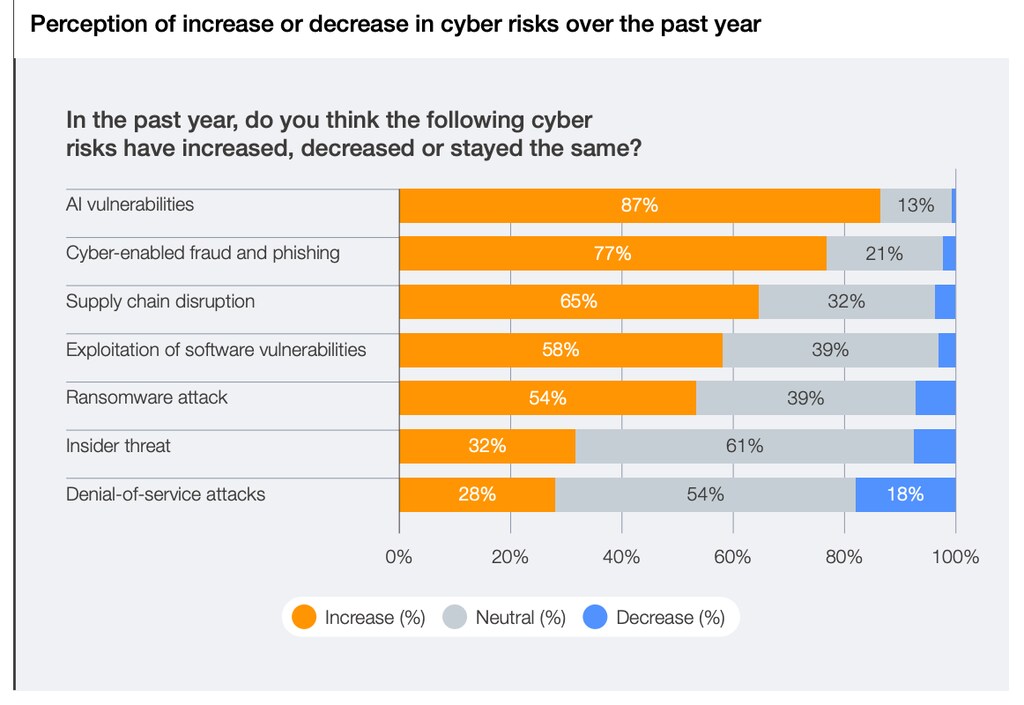
Este cambio hacia la preparación y la mitigación de riesgos es cada vez más urgente, porque los ciberincidentes son ya una realidad cotidiana para organizaciones de todos los tamaños en todo el mundo. El Global Cybersecurity Outlook 2026 describe exactamente este tipo de entorno en rápida evolución, marcado por el riesgo impulsado por la IA, la fragmentación geopolítica y la creciente desigualdad cibernética.
Como la recuperación suele ser mucho más costosa que la preparación, también hay un sólido argumento económico para cambiar esta mentalidad. El 2025 Cost of a Data Breach Report de IBM revela que el coste medio mundial de una brecha de seguridad fue de 4,4 millones de dólares, mientras que la identificación y la contención más rápidas fueron factores clave para reducir las pérdidas.
Las organizaciones que utilizan ampliamente la IA y la automatización redujeron los ciclos de vida de las brechas en 80 días y disminuyeron el coste medio de las brechas en 1,9 millones de dólares, según añade el informe. Los casos públicos hacen que la asimetría sea aún más evidente: Maersk estimó que el ataque NotPetya costó a la empresa entre 200-300 millones de dólares en interrupción del negocio y recuperación.
Cómo debe evolucionar la medición de la ciberresiliencia
La lección para los líderes es clara: la resiliencia no consiste solo en sobrevivir a las crisis, sino en reducir desde el principio la necesidad de una recuperación costosa. Por eso, la medición de la ciberseguridad debe evolucionar ahora a través de cuatro cambios interrelacionados.
Del enfoque estático al dinámico
Los cuestionarios ocasionales y las revisiones puntuales ya no bastan en entornos digitales que cambian a diario por nuevas arquitecturas, proveedores, actualizaciones de software, despliegues de IA e identidades expuestas.
La medición moderna de la resiliencia debe funcionar como una disciplina de monitorización continua, y no meramente como una auditoría periódica. El Centro Nacional de Ciberseguridad del Reino Unido ofrece un ejemplo útil a través de su programa Active Cyber Defence, que ofrece servicios continuos y comprobaciones automatizadas para reducir el daño de los ataques comunes a gran escala.
El principio general es sencillo: la medición debe mantenerse al ritmo, en tiempo real, del entorno que pretende proteger.
Del enfoque declarativo al observable
A medida que el ciberriesgo se vuelve más complejo y cambia con rapidez, la ciberresiliencia no puede basarse solo en entrevistas, autoevaluaciones o documentos de políticas; también necesita pruebas observables de que los sistemas, los controles, los procesos y los equipos funcionan con eficacia en la práctica.
Los líderes y los equipos de ciberseguridad recurren cada vez más a la inteligencia externa para reforzar la preparación antes de que se desarrollen los incidentes. Esto implica evaluar externamente las vulnerabilidades expuestas a internet, las exposiciones no intencionadas y las señales de amenazas emergentes para obtener una alerta temprana.
La ventaja del momento oportuno es importante: obtener inteligencia de riesgo desde fuera hacia dentro antes de que las herramientas internas detecten indicios de compromiso puede dar a los defensores la oportunidad de actuar antes de que una amenaza llegue al perímetro.
La observabilidad no consiste en esperar a que una alerta interna confirme un daño, sino en utilizar resultados externos, desde el escaneo de vulnerabilidades hasta la supervisión de sitios de filtración y de la dark web, para identificar dónde la organización puede ya ser vulnerable, estar expuesta o ser objetivo, con el fin de actuar antes de que un compromiso se convierta en una interrupción.
Del cumplimiento normativo a lo accionable
El cumplimiento normativo sigue siendo útil, especialmente en sectores regulados. Pero las puntuaciones de cumplimiento por sí solas no protegen a la organización. Los buenos resultados de medición desencadenan mejores decisiones de gestión, como qué vulnerabilidades corregir primero, qué proveedores requieren escalado y qué activos deben sacarse de la exposición.
Las guías y marcos de respuesta a incidentes consolidados hacen explícita esta lógica de priorización: gobernar, identificar y proteger no están separados de la respuesta y la recuperación; ayudan a prevenir incidentes, reducir su impacto y mejorar la gestión de incidentes con el tiempo. La medición solo tiene un valor real cuando orienta la priorización, la inversión y la remediación.

Del enfoque individual al sistémico
Muchas organizaciones siguen evaluando la ciberresiliencia como si el riesgo terminara en su propio perímetro, a pesar de las crecientes pruebas de que la resiliencia depende de la coordinación, el intercambio de información y la visibilidad en todo el ecosistema.
Un informe Verizon de 2025 analizó 22.052 incidentes de seguridad reales y constató que intervenían terceros en el 30% de las brechas, casi el doble que el año anterior. Esto significa que la medición de la resiliencia debe realizarse internamente, pero también abarcar a proveedores, prestadores de servicios, dependencias de software, credenciales expuestas y activos digitales filtrados que circulan fuera de los límites formales.
El Customer Security Programme de SWIFT es un ejemplo práctico, que combina controles obligatorios y certificación para reforzar la confianza en el ecosistema financiero en lugar de dejar que cada participante gestione el riesgo de forma aislada.
Los centros de intercambio y análisis de información, o ISACs, ofrecen otro modelo práctico que permite a las organizaciones del mismo sector compartir inteligencia y reforzar la resiliencia cibernética colectiva. En economías interconectadas, la resiliencia debe medirse y gestionarse allí donde la interrupción puede propagarse.
Marcos para respaldar una medición coherente de la ciberseguridad
Las organizaciones pueden recurrir a marcos y normas consolidados para respaldar una medición coherente en los cuatro cambios. Por ejemplo, NIST CSF 2.0 ofrece una estructura práctica para gobernar, identificar, proteger, detectar, responder y recuperarse del ciberriesgo. MITRE ATT&CK añade una base de conocimientos que ayuda a las organizaciones a asignar sus defensas al comportamiento real de los adversarios. En conjunto, estos y otros marcos ofrecen un lenguaje común a consejos de administración, equipos de seguridad, proveedores y reguladores.
Los líderes ya están avanzando en este sentido. La ciberresiliencia ya no se mide solo por lo que ocurre después de un incidente, sino por si las organizaciones están reforzando la preparación, reduciendo la exposición, traduciendo los resultados en acciones y abordando la naturaleza sistémica del riesgo digital.
En la práctica, son cuatro las preguntas que importan: ¿estamos midiendo de forma dinámica? ¿Observamos la eficacia operativa en lugar de las declaraciones? ¿Están nuestros resultados generando acciones? Y ¿nuestra monitorización va más allá de nuestro perímetro hasta el ecosistema más amplio del que dependemos?
En 2026, las organizaciones y los gobiernos que respondan afirmativamente estarán en mejor posición para prevenir interrupciones, proteger la confianza, reducir los daños directos e indirectos y acelerar la innovación digital con mayor confianza.
Cómo el Foro ayuda a los líderes a comprender el ciberriesgo y a reforzar la resiliencia digital
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a afrontar retos que requieren respuestas colectivas.




