La conciencia sobre los problemas de ciberseguridad y la seguridad de las contraseñas no siempre se traduce en acción.
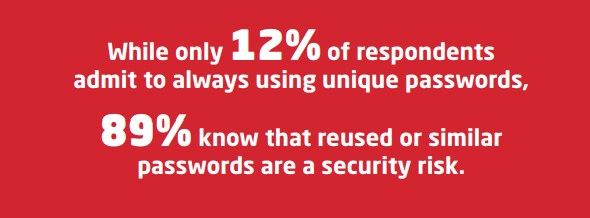
Tras recibir formación en ciberseguridad, solo el 31 % de los usuarios dejó de reutilizar contraseñas, según el informe.
La Generación Z es la generación que más confianza tiene en la gestión de contraseñas, pero también es la que más incurre en malas prácticas.
Todos deben reforzar su ciberseguridad tomando medidas para aumentar la protección de las contraseñas.
123456. Qwerty. Password.
¿Le suena familiar? Estas se encuentran entre las 5 contraseñas más utilizadas 5 most used passwords, según un análisis de Cybernews de más de 15 000 millones de inicios de sesión.
Tener un código fácil de adivinar importa, porque los incidentes de ciberdelincuencia, piratería y robo de datos están en aumento, y también porque gran parte de nuestra vida diaria se desarrolla hoy en línea.
Contraseñas complejas
Banca, impuestos, salud, compras, videojuegos, redes sociales: compartimos nuestros datos y nuestra información personal con una gran variedad de organizaciones, a menudo utilizando una contraseña como puerta de acceso y vínculo de confianza entre nosotros y ellas.
Pero ¿con qué detenimiento examinamos nuestra seguridad y cuánto pensamos en protegernos en línea?
Reutilización de códigos
«Tras recibir formación en ciberseguridad, solo el 31 % de los usuarios dejó de reutilizar contraseñas, mientras que solo el 25 % comenzó a usar un gestor de contraseñas», indica el informe.
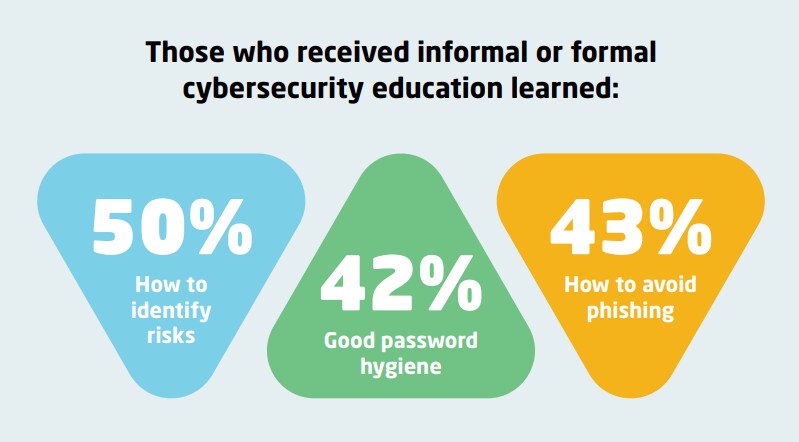
Además, la sensación de seguridad se consideraba a menudo suficiente: el 89 % de los encuestados reconoció el riesgo de usar la misma contraseña o una ligera variación. Solo el 12 % afirmó utilizar una contraseña diferente para cada cuenta.
El 62 % de los encuestados utilizaba «principalmente» o «siempre» la misma contraseña, o una variación de ella.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de información, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
La investigación mostró que existen algunas diferencias en las actitudes y los comportamientos entre los grupos de edad; sin embargo, todos ellos tienen margen para mejorar su enfoque.
Sensación de seguridad
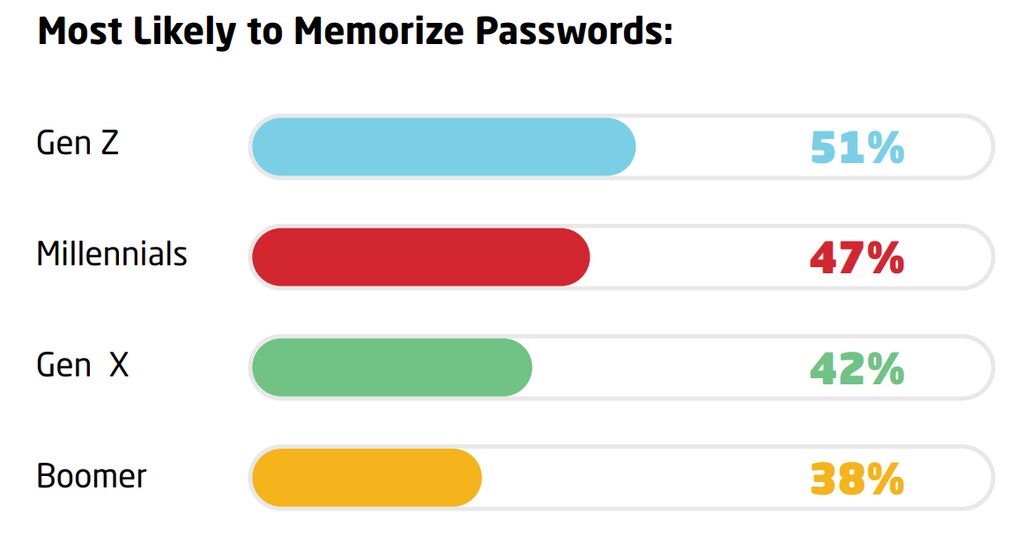
La Generación Z –personas nacidas entre 1997 y 2010– tenía una fuerte sensación de que su gestión de contraseñas es «muy segura» y era más propensa que otros grupos de edad a reconocer el riesgo de usar la misma contraseña en varios sitios.
Aun así, también era la generación con más probabilidades de memorizar sus contraseñas, lo que quizá indica que las combinaciones o la complejidad utilizadas podrían mejorarse.
Lo contrario ocurrió con los «baby boomers», es decir, las personas nacidas entre 1946 y 1964. Es posible que mostraran menos confianza en su propia metodología de contraseñas, pero en realidad resultaron ser, según la encuesta, los más propensos a crear contraseñas únicas y los menos propensos a repetir una contraseña o usar una variación.

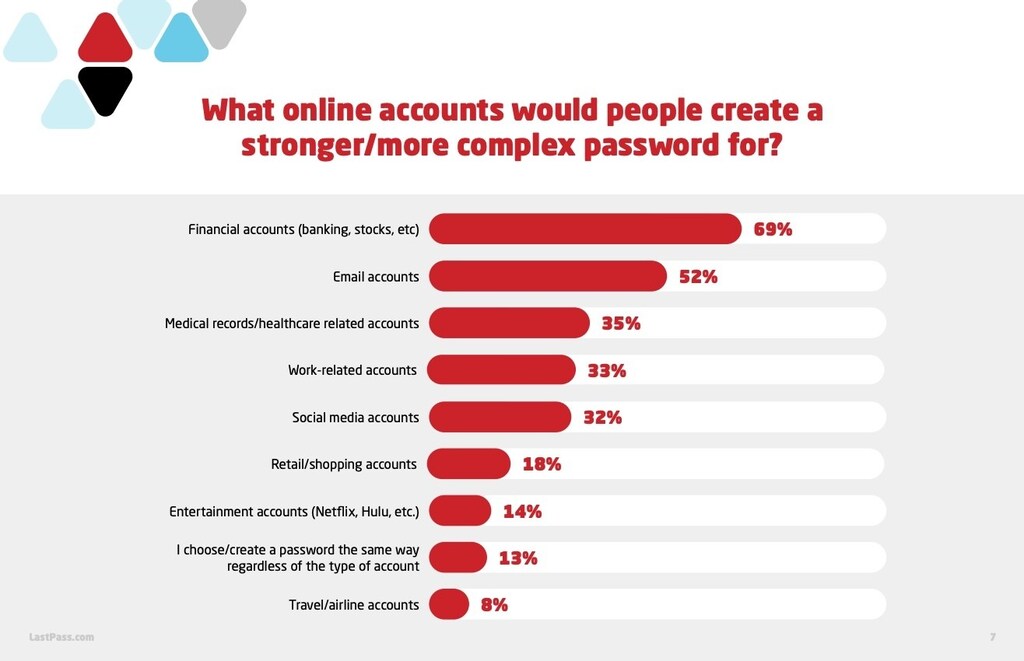
Las actitudes variaban según el tipo de sitio con el que se compartían los datos.
Los sitios web financieros, como los de banca y las cuentas de correo electrónico, se consideraban los principales sitios para los que crear contraseñas seguras y complejas, mientras que solo el 8 % de los encuestados crearía un código difícil de descifrar para una cuenta de viajes o de aerolínea.
Desarrollar la ciberresiliencia a escala mundial es un pilar fundamental del Foro Económico Mundial y se lleva a cabo a través del Centro para la Ciberseguridad. El más reciente Perspectiva Global de Ciberseguridad muestra que, si bien los líderes empresariales se toman cada vez más en serio la cuestión y se reúnen con mayor frecuencia para tratarla, «hay que hacer más para promover la comprensión entre las empresas y los equipos de seguridad, a fin de respaldar una acción eficaz por parte de los líderes de las organizaciones».
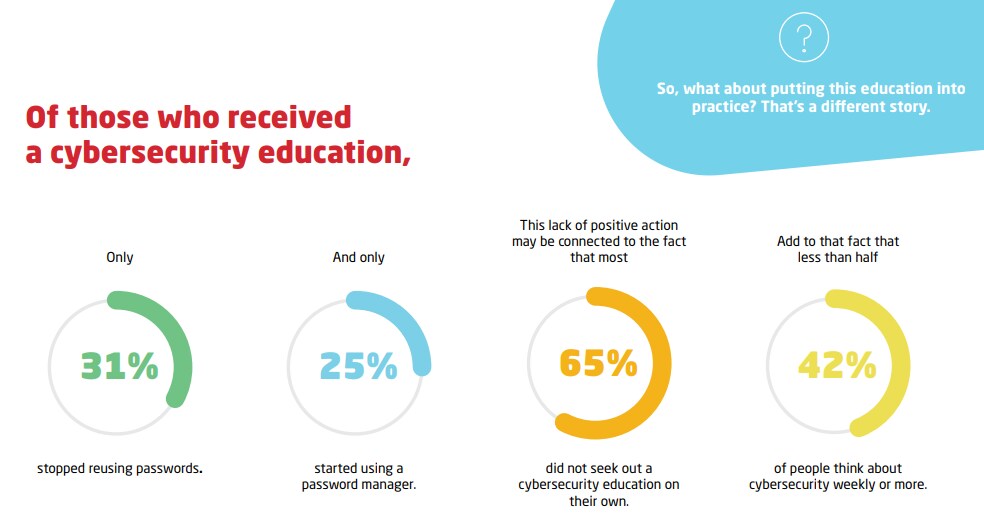
El informe de LastPass también puso de relieve la falta de acción, incluso cuando las consecuencias se comprenden bien. Los autores de dicho informe atribuyeron la necesidad de mejorar la metodología de ciberseguridad a la falta de conciencia sobre lo graves que pueden llegar a ser las consecuencias, así como a la falta de interés proactivo por la formación en ciberseguridad.
«Los usuarios en línea todavía necesitan subir de nivel en ciberseguridad, pasando a la acción en lugar de adoptar una postura pasiva para proteger su vida digital», indicó el informe. «Ninguna generación está exenta de incidentes con contraseñas; la confianza genera una falsa sensación de seguridad y la conciencia no se traduce en acción».
La próxima vez que utilice 1234 o esa vieja y trillada contraseña, quizá le convenga reconsiderarlo.




