Este artículo forma parte de la plataforma Geostrategy del Foro Económico Mundial
El ciberespacio es el ámbito de las redes informáticas en las que la información se almacena, comparte y comunica en línea. Usamos «Internet» como forma abreviada, pero el término «ciberespacio» también abarca a las personas que usan los ordenadores y las formas en que esta nueva conectividad ha transformado la sociedad. Es un mundo virtual creado por el ser humano, en el que las nuevas generaciones viven cada vez más sus vidas: es donde aprenden, juegan, compran, realizan operaciones bancarias, forjan amistades y tienen citas. El ciberespacio comenzó siendo únicamente un medio de comunicación, se extendió al comercio electrónico y hoy es parte integral de la «infraestructura nacional crítica» de los Estados: agricultura, distribución de alimentos, banca, sanidad, transporte, agua y energía.
Aunque se trata principalmente de un ámbito virtual, el ciberespacio tiene una base física significativa: los ordenadores que almacenan datos y los sistemas e infraestructuras que permiten que esos datos fluyan. Esto incluye «Internet» como red de ordenadores interconectados, intranets cerradas (su red interna departamental o corporativa), tecnologías celulares, cables de fibra óptica y satélites de comunicaciones. Esta dimensión física desmiente el mito de que el ciberespacio es totalmente carente de Estado: la infraestructura física y las personas que lo utilizan están ligadas a un territorio, por lo que el ciberespacio está sujeto a nociones como soberanía, nacionalidad y propiedad. Su integración en todos los aspectos de la vida personal y nacional desmiente igualmente el mito de que el ciberespacio es un fenómeno puramente técnico que puede dejarse en manos de los técnicos.
Fiel a sus orígenes, la gobernanza contemporánea de Internet está dominada por un enfoque multisectorial. Se basa en la confianza, la mentalidad abierta y el consenso, y se considera que el ciberespacio es incompatible con los modelos tradicionales de gobernanza internacional. Este modelo es hoy cuestionado tanto por los Estados que sostienen que el derecho y la gobernanza internacionales vigentes pueden y deben aplicarse al ciberespacio, como por los Estados que desean crear una nueva gobernanza y un nuevo derecho internacionales para establecer una mayor «soberanía» estatal sobre el ciberespacio.
Paralelamente, los Estados y los actores no estatales, incluidos los individuos que actúan por cuenta propia, han aprovechado la oportunidad de intervenir en el código y la infraestructura utilizados en el ciberespacio para llevar a cabo operaciones cibernéticas que generen un efecto físico o cognitivo.
La amenaza y la oportunidad de las operaciones cibernéticas
Hemos visto cómo ciberdelincuentes defraudan a nuestras economías nacionales grandes sumas. Hemos debatido sobre la metodología utilizada para calcular las pérdidas, pero siempre es una cifra elevada, en torno al 1-2 % del PIB. Esto incluye a delincuentes que se hacen pasar en línea por gobiernos (para robar datos o fondos de declaraciones de impuestos, por ejemplo) o por bancos u otros agentes del sector privado.
Los Estados han utilizado medios cibernéticos para impulsar su propio desarrollo económico, saqueando la propiedad intelectual y la innovación nacional de otros Estados.
undefined
Esa suplantación amenaza la confianza que nuestros ciudadanos depositan en sus interacciones en línea con los gobiernos, los servicios financieros y similares, y por tanto amenaza el éxito de nuestras economías, cada vez más dependientes de lo digital. Existe un vínculo entre algunos de estos grupos de ciberdelincuentes y diversos Estados.
Los Estados han utilizado medios cibernéticos para impulsar su propio desarrollo económico, saqueando la propiedad intelectual y la innovación nacional de otros Estados. El acuerdo cibernético bilateral entre Estados Unidos y China fue un intento de frenar ese tipo de espionaje comercial.
Hemos visto a piratas informáticos patrocinados por Estados utilizar operaciones cibernéticas para intentar desviar dinero del sistema bancario mundial, por ejemplo para eludir sanciones. Como en otras operaciones cibernéticas, hemos visto cómo la parte que las inició pierde el control de su código, lo que provoca una infección generalizada de objetivos no previstos (como ocurrió con el Wannacry infección del Servicio Nacional de Salud del Reino Unido).
Hemos visto filtraciones y ataques de pirateo y filtración muy publicitados, así como operaciones de desinformación cibernética más amplias, dirigidas contra elecciones nacionales y partidos políticos. Estas acciones pueden socavar potencialmente los procesos democráticos y derribar gobiernos, y en general minar la confianza en los datos y la información de los que dependen los gobiernos y las sociedades para su funcionamiento diario.
Infraestructura crítica
Asimismo, observamos cómo los Estados utilizan operaciones cibernéticas para amenazar las infraestructuras nacionales críticas (INC) de naciones de todo el mundo: sus instituciones financieras, industrias petroleras, centrales nucleares, redes eléctricas y encaminadores de comunicaciones. En al menos un caso, hemos visto a Estados utilizar operaciones cibernéticas para obstaculizar la capacidad de otro Estado de producir material para armas nucleares.
Las operaciones cibernéticas iraníes contra Saudi Aramco son un buen ejemplo de un Estado que amenaza la infraestructura nacional crítica de otro dentro de su propia región. Sin embargo, las operaciones cibernéticas permiten a los Estados imponer su voluntad a adversarios más allá de su región física inmediata. Por ejemplo, las operaciones cibernéticas iraníes han penetrado partes de la infraestructura nacional crítica de Estados occidentales. Esta dimensión «asimétrica» hace que las operaciones cibernéticas resulten atractivas para potencias regionales cuyas otras palancas de la acción estatal son más débiles que las de una superpotencia.
Todo ello ha llevado a las naciones a considerar detenidamente las vulnerabilidades cibernéticas de sus INC, especialmente su suministro energético vital, sus servicios financieros y sus telecomunicaciones básicas. Los Estados se han dado cuenta de que la explotación de estas vulnerabilidades, ya sea deliberada o accidental, podría causar daños y pánico generalizados.
En conjunto, se han producido más de 200 actos popularmente denominados «ciberataques» entre Estados. Sin embargo, la palabra «ataque» plantea un problema de definición. La mayoría de estas operaciones cibernéticas han combinado espionaje, influencia mediática, coerción económica e intervención política, calibradas deliberadamente por debajo del umbral legal que justificaría una respuesta armada, y por ello se sitúan en la zona gris entre la paz y la guerra. Esta ambigüedad está consagrada en la doctrina de los principales responsables. ¿Por qué arriesgarse a un combate, cuando se puede lograr una ventaja estratégica operando en la zona gris?
Por el lado positivo, los Estados han aprovechado la oportunidad de utilizar operaciones cibernéticas contra los actores no estatales más peligrosos, por ejemplo para combatir a terroristas internacionales (en particular el Estado Islámico, o EI) y para frustrar la delincuencia cibernética de gran magnitud. En general, los Estados con capacidades cibernéticas considerables las están incorporando a sus doctrinas militares, planes y estrategias de seguridad nacional, y parecen estar ampliando su inversión en dichas capacidades e intensificando el ritmo de sus actividades relacionadas con lo cibernético. Como parte de ello, algunos Estados también están desarrollando capacidades cibernéticas para uso militar antes y durante los conflictos: «armas» cibernéticas que, como parte de una campaña militar, pueden interrumpir el suministro energético, el transporte y la logística de un adversario, o sus sistemas de armas convencionales (o incluso nucleares).
El crecimiento de la ciberseguridad
La creciente conciencia sobre la amenaza que representan las operaciones cibernéticas ha impulsado un aumento de la inversión por parte de gobiernos y del sector privado en la protección y defensa de redes, datos e información. Esto es la «ciberseguridad»: los medios técnicos y humanos para detectar, diagnosticar, detener y disuadir operaciones cibernéticas no deseadas. Los medios técnicos incluyen la supervisión automática de redes para detectar intrusiones, basada en inteligencia actualizada sobre la naturaleza técnica, el modus operandi y la intención de cualquier posible «ataque». Por ejemplo, el software antivirus puede usarse para bloquear ataques de bajo nivel contra dispositivos y redes individuales. Algunos Estados están explorando medidas más «activas» en sus redes nacionales más amplias, para ir más allá de la mera detección y el bloqueo y pasar a interrumpir y eliminar automáticamente los «ataques».
Los medios humanos abarcan desde la aplicación sensata de políticas básicas (como la configuración de contraseñas y la aplicación de parches) hasta la atribución pública, las gestiones diplomáticas formales (démarches) y la escalada (dicha escalada no tiene que adoptar métodos cibernéticos, sino que podría consistir, por ejemplo, en sanciones económicas). El objetivo estratégico general es disuadir a un adversario cibernético demostrando la solidez de las defensas de una nación y, de este modo, alterando significativamente el cálculo de costes y beneficios de ese adversario: disuasión por negación.
Sin embargo, la visión comúnmente aceptada por la comunidad de ciberseguridad es que unas buenas medidas defensivas pueden detener o disuadir aproximadamente el 90 % de los «ataques», pero no todos.3 Los ataques más sofisticados, los priorizados y dotados de recursos por un Estado con gran capacidad cibernética, pueden seguir colándose. Como resultado, el debate ha evolucionado desde intentar asegurar completamente todo hacia mitigar los riesgos de un «ataque» exitoso, con un esfuerzo en los sectores público y privado para establecer planes eficaces para medidas denominadas de diversas formas como «recuperación ante desastres», «resiliencia digital» y «continuidad del negocio». No obstante, igual de importante es el esfuerzo por comprender la verdadera naturaleza del poder cibernético y lo peligroso que podría llegar a ser: determinar si necesitamos formas distintas de disuasión, nuevas normas de conducta, acuerdos de tipo control de armamentos y verificación, y nuevos métodos para controlar la proliferación de capacidades cibernéticas. De lo contrario, simplemente nos resignaremos a vivir una carrera armamentística entre ataque y defensa cada vez más intensa y cada vez más costosa.
Las complicaciones de evaluar el poder cibernético de los Estados
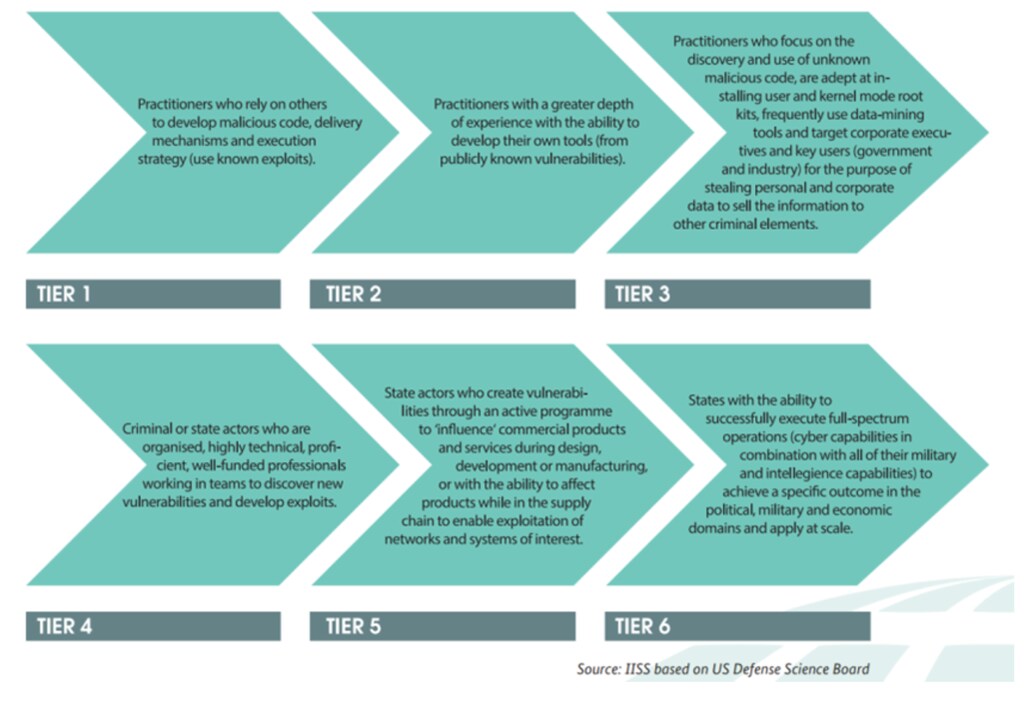
Sin pretender ser exhaustivos, estos son tres factores que complican la tarea de evaluar la verdadera naturaleza del poder cibernético de un Estado.
En primer lugar, las capacidades cibernéticas ofensivas (incluidas las militares) de una nación en gran medida no se declaran y, con mayor frecuencia, están diseñadas para generar confusión sin ser detectadas, más que para causar destrucción evidente y atribuible. Aquí es donde la analogía habitual con la disuasión nuclear empieza a fallar. Mientras los Estados no sean más abiertos sobre sus capacidades ofensivas, o no concibamos estas nuevas capacidades de formas nuevas, establecer un marco de disuasión eficaz para el ámbito cibernético será un desafío. Hoy, sin embargo, la rápida velocidad del desarrollo e innovación técnicos en el ámbito cibernético convence a los Estados más capaces de que pueden desarrollar y mantener una ventaja ofensiva, lo que apenas les da incentivos para ser más abiertos.
En segundo lugar, algunos Estados externalizan sus operaciones cibernéticas en actores no estatales (o intermediarios). Entre ellos se cuentan piratas informáticos patrióticos, hacktivistas, milicias cibernéticas y ciberdelincuentes. Resulta difícil distinguir cuándo estos actores no estatales actúan por cuenta propia o en nombre de un Estado. Igualmente, los Estados sin una capacidad cibernética propia pueden adquirirla de actores no estatales o, simplemente, en la jungla de internet. De nuevo, las analogías con lo nuclear se desmoronan: el uso de un «arma» cibernética sofisticada hace, en la práctica, que sus especificaciones de diseño y su modus operandi se hagan públicos y resulten fáciles de copiar, como ocurrió con Stuxnet.
En tercer lugar, el hardware y el software de las capacidades cibernéticas de un Estado se comparten entre su gobierno, su sector privado y sus ciudadanos. La infraestructura suele ser proporcionada, o poseída, por empresas de otro Estado, normalmente de Estados Unidos, aunque la cuota de mercado de China va en aumento. Un complejo entrelazado de lo público con lo privado, lo civil con lo militar y lo virtual con lo físico hace que la capacidad operativa cibernética sea difícil de aislar y cuantificar.
Las dificultades inherentes a cualquier medición cuantitativa o cualitativa de la capacidad cibernética de un Estado complican, a su vez, cómo podría funcionar cualquier régimen de supervisión en un acuerdo internacional de tipo control de armamentos. Los buques de guerra en la Antártida pueden detectarse con facilidad, pero un fragmento de código insertado en una central eléctrica es difícil de detectar y, aun cuando se detecte, es difícil de atribuir de forma definitiva a un autor o a una intención.
¿Qué hacer?
Necesitamos una participación internacional más activa en el debate sobre la verdadera naturaleza del poder cibernético, como ocurrió con la energía nuclear hace 60 años. Las preguntas que podríamos plantearnos son:
¿Qué tan peligrosos son realmente los instrumentos cibernéticos?
¿Cómo podría funcionar la disuasión en el contexto cibernético?
¿Necesitamos nuevos acuerdos de control de armamentos y un régimen de no proliferación?
¿Necesitamos una atribución pública más amplia y rápida?
¿Cuáles son las normas de conducta, las medidas de fomento de la confianza y los canales de desescalada?
¿Podemos desarrollar incentivos prácticos para que los Estados adopten doctrinas razonables de moderación que respeten los principios básicos de proporcionalidad, necesidad y distinción consagrados en el derecho internacional vigente?
¿Puede un interés compartido en combatir la ciberdelincuencia acercar a los Estados? ¿Y se puede incentivar a los Estados para que adopten acciones colectivas contra los actores no estatales?
Debemos considerar todo esto con una comprensión adecuada de tecnologías de rápido avance: el «Internet de las cosas» (incluidas las ciudades inteligentes), la inteligencia artificial (IA) y la computación cuántica. En concreto, debemos incorporar a nuestra comprensión de una carrera armamentística cibernética la llegada de operaciones cibernéticas habilitadas por la IA y la computación cuántica: código capaz de aprender a adaptarse a las medidas defensivas y de manejar una complejidad más allá de lo que hoy podemos imaginar. Debemos tener en cuenta la probable configuración futura del propio ciberespacio y cómo podría cambiar la propiedad de su infraestructura subyacente, que pasaría de ser predominantemente estadounidense a predominantemente china y, mirando más lejos, quizá india.
Si no hacemos todo esto —comprender qué es realmente el poder cibernético y establecer los controles adecuados—, un escenario en el peor de los casos podría poner en peligro incluso la estabilidad nuclear. La combinación de lo cibernético y la inteligencia artificial tiene el potencial de alterar normas de disuasión consolidadas desde hace tiempo, con Estados que podrían no ser capaces de confiar en la integridad tanto de su información de indicaciones y alertas (I&W) como de sus cadenas de mando. Eso sería la versión extrema de lo que ya vemos hoy: que las operaciones cibernéticas han contribuido a erosionar la confianza en la economía en línea y en los procesos democráticos nacionales. Esta constatación es sin duda un incentivo suficiente para que intentemos comprender a fondo las implicaciones de la revolución cibernética de nuestro siglo.
Instrumentos cibernéticos y seguridad internacional, Marcus Willett, del Instituto Internacional de Estudios Estratégicos




