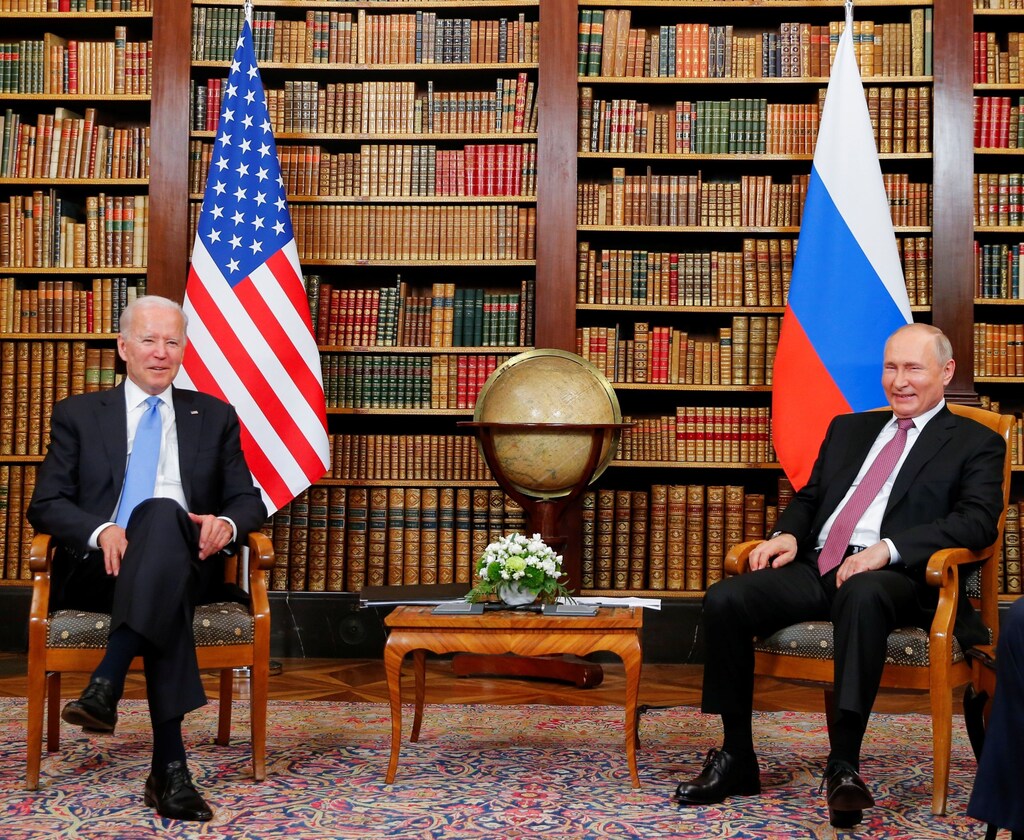
El presidente estadounidense Joe Biden y el presidente ruso Vladímir Putin debatieron sobre ciberseguridad en su cumbre de Ginebra (Suiza), el 16 de junio.
Este debate elevó la importancia de la ciberseguridad a un escenario global.
Estas son 7 medidas que los líderes públicos y privados deben adoptar para prepararse y protegerse frente a los ciberataques.
La cumbre entre el presidente estadounidense Joe Biden y el presidente ruso Vladímir Putin en Ginebra (Suiza), el 16 de junio, reunió a dos superpotencias que desempeñan un papel significativo en el ámbito cibernético mundial.
Biden planteó los recientes ataques contra el oleoducto Colonial Pipeline en Estados Unidos y afirmó que tomaría medidas contra cualquier ciberataque ruso. Putin negó que Rusia fuera responsable de ningún ciberataque contra Estados Unidos. Los dos líderes acordaron iniciar conversaciones sobre ciberseguridad.
¿Por qué es importante la cumbre Biden-Putin para la ciberseguridad?
La reunión representó un momento decisivo para la relevancia de la ciberseguridad en la agenda mundial. No solo garantizará que la ciberseguridad siga siendo un tema recurrente en futuros debates bilaterales entre estas dos naciones, sino que también servirá de estímulo para que otros países reflexionen sobre su postura en materia de ciberseguridad, dado que las ciberamenazas trascienden las fronteras nacionales.
La última década ha mostrado un enorme crecimiento del impacto de la ciberdelincuencia en nuestras economías y sociedades. Solo en 2020, los ciberdelincuentes lanzaron más de 300 millones de ataques de ransomware, que afectaron a particulares y pymes, así como a empresas internacionales, gobiernos y servicios críticos. Más allá del coste financiero directo, estimado en 1 billón de dólares a nivel mundial - las actividades maliciosas de los ciberdelincuentes socavan los cimientos de la confianza en la era digital.
Los recientes ataques de ransomware, incluidos los ataques contra el oleoducto Colonial Pipeline y JBS Meat Packers, también han demostrado el riesgo que la ciberdelincuencia representa para nuestras infraestructuras críticas y la seguridad pública.
La creciente digitalización de los sectores de infraestructuras críticas y de los sistemas industriales asociados, con la convergencia de la tecnología de la información y la tecnología operativa, así como el crecimiento del Internet de las cosas, está cambiando la naturaleza de los ciberriesgos en las cadenas de suministro y de valor. Por ejemplo, existen 16 sectores de infraestructuras críticas, como la sanidad y la alimentación, cuyos activos, sistemas y redes se consideran tan vitales que su inhabilitación o destrucción tendría un efecto debilitante en la seguridad, la seguridad económica nacional, la salud pública nacional o la seguridad de cualquiera o de cualquier combinación de estos.
Cada vez está más claro que la naturaleza sigilosa y la imprevisibilidad de la actividad ofensiva en línea están creando vulnerabilidades a una escala y velocidad que nunca hemos visto antes, lo que a menudo significa que el riesgo y el impacto de las ciberamenazas no siempre se comprenden bien.
¿Cómo podemos proteger al mundo frente a las ciberamenazas?
Para reducir sistemáticamente su impacto global, debemos hacer frente a la ciberdelincuencia en su origen, aumentando el coste y el riesgo para los delincuentes. Esto solo puede lograrse mediante una colaboración eficaz entre los gobiernos y entre los gobiernos y el sector privado.
Desde 2018, el Foro Económico Mundial colabora con diversas comunidades multipartitas para impulsar la ciberresiliencia, fortalecer la cooperación mundial en la lucha contra la ciberdelincuencia y comprender el impacto de las nuevas tecnologías en el panorama digital y de amenazas. Estas son 7 recomendaciones para los líderes del sector público y privado.
1. Colaborar para proporcionar un acceso equitativo a la capacidad de ciberseguridad. Deben desarrollarse marcos para identificar la capacidad nacional de ciberseguridad frente a riesgos emergentes, y adoptarse intervenciones normativas que garanticen que puedan realizarse inversiones estratégicas en dicha capacidad.
2. Crear un enfoque internacionalmente coherente para la identificación de los componentes de las infraestructuras nacionales críticas. Esto es necesario para garantizar que la agregación de riesgos transfronterizos no quede oculta y que el riesgo sistémico en el ciberespacio pueda identificarse adecuadamente y prepararse para él.
3. Establecer capacidades de asistencia colectiva. Los líderes gubernamentales y empresariales pueden dar prioridad a las intervenciones que mejoren la respuesta colectiva tras una interrupción de las infraestructuras críticas. Algunos sectores, como la electricidad o la aviación, tienen la práctica de prestarse ayuda mutua en caso de emergencia a gran escala. Esta ayuda puede ampliarse para incluir la asistencia mutua en materia cibernética, en particular para los sectores, organizaciones y naciones más vulnerables.
4. Generar confianza mediante la cooperación internacional e intersectorial. Los organismos gubernamentales pueden facilitar conversaciones globales entre los reguladores de las infraestructuras críticas para compartir las lecciones aprendidas de los éxitos y los fracasos. Una cooperación más sólida entre los organismos gubernamentales y las empresas permitirá establecer y gestionar con cuidado diálogos transfronterizos periódicos sobre temas prioritarios relacionados con la ciberresiliencia.
5. Poner mayor énfasis en la atribución y en la interrupción de los actores de amenazas que están detrás de la ciberdelincuencia. Esto requiere una mayor colaboración entre países, organismos internacionales y las empresas tecnológicas que proporcionan la infraestructura subyacente.
6. Reforzar la capacidad y el compromiso internacionales para combatir la ciberdelincuencia (y otras amenazas relacionadas con la integridad de la economía digital mundial) mediante el establecimiento de normas y la promoción de medidas jurídicas, regulatorias y operativas eficaces.
7. Desincentivar el pago de rescates a los ciberdelincuentes. Los líderes empresariales deben estar mejor preparados para gestionar las crisis de ransomware y comprender las consecuencias de pagar o no pagar a los delincuentes. Además, los líderes gubernamentales y del sector industrial pueden desarrollar mejores alternativas para mitigar los daños y los incentivos para no pagar.
Estamos en un momento decisivo para establecer arquitecturas de políticas y gobernanza que permitan a la era digital alcanzar todo su potencial para nuestra sociedad, a escala mundial y durante las próximas décadas. Un futuro sostenible habilitado por la tecnología para todos requerirá una acción decidida y con propósito, así como una colaboración y coordinación sólidas por parte de las organizaciones y los gobiernos.




