Este artículo se actualizó el 28 de mayo de 2021.
El reciente ataque contra el sistema de correo electrónico de la agencia estadounidense de ayuda internacional, que utilizó sus conexiones para intentar vulnerar aún más la red global de socios y contactos de grupos humanitarios de USAID, pone de manifiesto la asimetría entre piratas informáticos malintencionados cada vez más poderosos y los grupos de interés público y humanitarios. El uso de ataques digitales para silenciar a los defensores de los derechos humanos y a los grupos de la sociedad civil es una amenaza cada vez mayor.
De manera similar, mientras los solicitantes de asilo y otras personas vulnerables se ven obligados a ceder cada vez más información personal a las agencias encargadas de protegerlos, las organizaciones de derechos humanos que trabajan para ayudar a estas poblaciones se convierten en objetivos de ciberataques.
Los ciberabusadores las ven como una vía de acceso a sus víctimas. El descubrimiento de una vulnerabilidad significativa en una aplicación de mensajería utilizada para atacar a grupos de derechos humanos es solo un ejemplo de estos esfuerzos malintencionados, pero constituye un motivo de alarma considerable.
Si bien las fuerzas del orden y los organismos internacionales deben esforzarse para prevenir estos ataques digitales, los líderes de la sociedad civil pueden empezar a actuar ya para garantizar la seguridad de sus organizaciones y de las personas que acuden a ellas en busca de protección y ayuda.
Lamentablemente, para muchas organizaciones resulta difícil priorizar y financiar la ciberseguridad. En muchos casos, el coste de la ciberseguridad es un factor limitante para todas las organizaciones, y quienes protegen a poblaciones vulnerables disponen de recursos limitados para financiar la seguridad de sus redes. Además, la mayoría de las organizaciones concentran sus recursos en los servicios directos o en generar impacto, en lugar de en cuestiones de «oficina» como la protección de redes, la seguridad de los datos o la ciberseguridad en general.
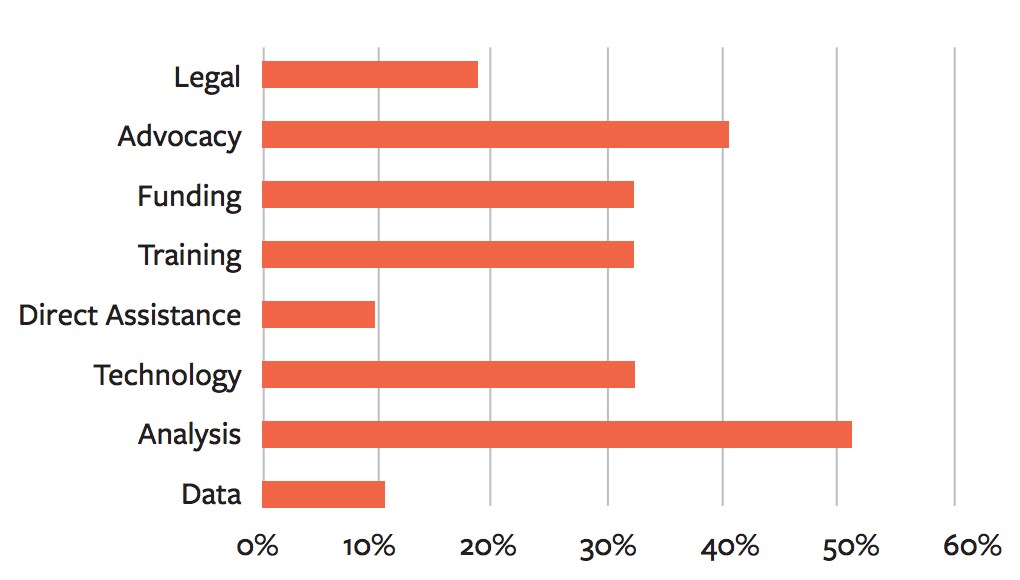
Una brecha de seguridad en entidades de servicio público podría tener un impacto profundo en la vida de las personas vulnerables, pero estas organizaciones carecen de los recursos necesarios para financiar la ciberseguridad de la misma manera que las grandes empresas.
Por ello, ha llegado el momento de introducir modelos de ciberseguridad pro bono. Al mismo tiempo, las organizaciones sin fines de lucro, los grupos de derechos humanos y sus financiadores deben unirse para reconocer la importancia de proteger y financiar la infraestructura de la sociedad civil.
El primer paso consiste en reconocer y ampliar las aplicaciones y los servicios de ciberseguridad disponibles de forma gratuita o a un coste reducido para los grupos de derechos humanos. Los acuerdos pro bono de otros sectores pueden servir como un buen modelo.
Generalmente asociados al sistema jurídico, los abogados y los despachos de abogados asumen casos pro bono de forma gratuita porque se relacionan con cuestiones tan fundamentales para el Estado de derecho o la justicia en la sociedad que no pueden dejarse en el silencio ni en la inacción. Estos esfuerzos abarcan desde lo penal hasta la justicia social, y desde la protección individual hasta la defensa de las normas sociales y políticas. Todos ellos pretenden garantizar que el Estado de derecho esté vigente en apoyo de una sociedad justa y de instituciones sociales sólidas.
La ciberseguridad, al igual que el Estado de derecho, es un bien público y favorece una amplia gama de otros beneficios. La seguridad de las redes digitales que sustentan nuestras instituciones económicas y sociales es un componente vital que debe protegerse y desarrollarse. Además, las tecnologías, prácticas y cultura de ciberseguridad sólidas respaldan, entre otros aspectos, la defensa de causas democráticas, la privacidad individual, el periodismo eficaz y la protección de las víctimas de delitos o abusos.
Para crear una cultura de ciberseguridad pro bono eficaz, las empresas y las organizaciones deben hacer que estos servicios sean lo más accesibles posible. Esto significa que los programas diseñados para respaldar los bienes públicos de ciberseguridad deben a) existir y b) ser fácilmente accesibles para las entidades que los necesitan.
Ya existen excelentes programas disponibles a un coste reducido o de forma gratuita para organizaciones de servicio público. Durante décadas, la Electronic Frontier Foundation ha ofrecido herramientas de seguridad gratuitas para organizaciones sin fines de lucro, además de su misión de defensa de causas.
Esfuerzos similares están aumentando también en el sector privado. Por ejemplo, Symantec lleva muchos años ofreciendo un Programa de Donación de Software para ayudar a las organizaciones sin fines de lucro a proteger sus datos. Cloudflare mantiene su Proyecto Galileo, que ofrece protección gratuita contra ataques de denegación de servicio distribuido (DDoS) a sitios web de interés público en riesgo, gestionados por organizaciones que defienden y promueven las artes, los derechos humanos, la sociedad civil o la democracia.
Microsoft ofrece un servicio llamado AccountGuard para proteger de la suplantación de identidad a las organizaciones de campañas políticas estadounidenses y a otras, con el fin de limitar las vías de desinformación. De forma similar, Security Scorecard ofrece acceso a su plataforma de calificación de seguridad a las «organizaciones sin fines de lucro centradas en los derechos humanos, la justicia social, la democracia, la igualdad económica, el bienestar animal y la participación comunitaria» a través de su Proyecto Escher.
Incluso con la existencia de algunos de estos excelentes programas, con frecuencia los líderes de las organizaciones de la sociedad civil tienen dificultades para encontrarlos o incluso para saber que necesitan este tipo de programas. La visibilidad es importante. La mayoría de las organizaciones de servicio público tienen una misión que no está directamente relacionada con la ciberseguridad, por lo que los proveedores de ciberseguridad tienen la obligación de dar a conocer estos programas.
Como mínimo, adoptar el lenguaje bien conocido de los servicios pro bono hará que estos programas sean más visibles en búsquedas sencillas en motores de búsqueda para los principiantes en ciberseguridad. Más allá de la creación de los propios servicios (o del desarrollo de una opción gratuita o de bajo coste), la ciberseguridad pro bono no requiere grandes esfuerzos de «venta», sino simplemente cierta reflexión sobre la visibilidad y la divulgación.
Garantizar que las organizaciones de servicio público conozcan lo que necesitan en materia de ciberseguridad supone un reto mayor. Incluso en las empresas del sector privado, donde los fallos de ciberseguridad son ampliamente difundidos y han tenido consecuencias tangibles para directivos y gerentes, aún existe mucha confusión sobre cómo mitigar el ciberriesgo.
En el caso de las organizaciones sin fines de lucro y de otras organizaciones de servicio público, suele haber menos tiempo, menos recursos y menos información pública para orientar a quienes toman las decisiones. Aquí es donde el fortalecimiento de capacidades de los líderes de estas organizaciones resulta fundamental. El Foro Económico Mundial, su Centro para la Ciberseguridad y nuestros socios en empresas líderes y organizaciones de derechos en internet trabajan para cubrir esta brecha de conocimiento.
Comprender lo que las organizaciones necesitan para garantizar su ciberseguridad, y saber dónde encontrar tecnología y formación, son aspectos necesarios, pero solo llegan hasta cierto punto. A menos que las organizaciones de la sociedad civil y de defensa de causas dispongan de recursos internos para respaldar su infraestructura digital, no podrán aprovechar dichos productos y servicios, sean gratuitos o no (y no todo puede ser gratuito).
Parte del problema aquí es que los donantes con frecuencia no reservan fondos para la infraestructura, prefiriendo financiar directamente los servicios sin comprender que los servidores, los puntos finales y otras tecnologías son vitales para garantizar la misión de una organización.
La seguridad de la infraestructura es una parte crucial, aunque a menudo descuidada, de la misión. Tomemos como ejemplo una organización dedicada a proteger a grupos minoritarios en peligro en una nación hostil. Si los mecanismos de esa organización para identificar, comunicarse con y localizar a las personas que protege son comprometidos por ciberatacantes, las víctimas quedan doblemente en peligro: primero por sus opresores y luego, de forma involuntaria, por la falta de seguridad de sus «defensores». Asimismo, incluso una organización creada para informar y educar puede ver cómo toda su misión se destruye por un ataque DDoS.
Por eso los donantes deben reconocer que las entidades que protegen los derechos humanos deben tener la capacidad de protegerse a sí mismas frente a agentes malintencionados que pretenden desestabilizar instituciones o perjudicar a las personas a las que sirven.
Así como los proveedores de ciberseguridad reconocen que sus esfuerzos pro bono pueden servir a una variedad de fines significativos, los donantes deben reconocer que la infraestructura digital es vital para cumplir la misión de una organización.
La protección y promoción de los derechos humanos es una responsabilidad importante que asumen muchas organizaciones comprometidas y eficaces en todo el mundo. En la era digital, esto significa que todas estas organizaciones tienen nuevas responsabilidades como custodios de los datos de las personas, para garantizar la ciberseguridad de sus propios sistemas frente a atacantes malintencionados. Por ello, corresponde a todas las partes interesadas (tecnología, sociedad civil y donantes) compartir sus fortalezas y recursos de forma pro bono, en beneficio del bien público.




