Esta recopilación periódica le ofrece las principales noticias de ciberseguridad del último mes.
Principales noticias de ciberseguridad: publicado el análisis de la caída global de TI; la infraestructura de EE. UU. es vulnerable a ciberataques; los hombres siguen dominando la industria británica de ciberseguridad, según LinkedIn.
El Foro Económico Mundial, a través de su Centro de Ciberseguridad ofrece una plataforma independiente e imparcial para reforzar la importancia de la ciberseguridad como imperativo estratégico e impulsar la acción público-privada mundial para afrontar los desafíos sistémicos de ciberseguridad.
1. CrowdStrike publica el análisis de causa raíz de la caída
Tras la caída global de TI de julio, que afectó a millones de usuarios de Windows, CrowdStrike ha publicado un análisis de causa raíz del incidente «Channel File 291», que explica el fallo provocado por la actualización de software.
Al resumir esta actualización en un informe preliminar posterior al incidente, Security Week afirmó: «El nuevo análisis de causa raíz de CrowdStrike documenta una combinación de factores que provocaron el fallo del sensor Falcon EDR – una discrepancia entre las entradas validadas por un Validador de Contenido y las proporcionadas a un Intérprete de Contenido, un problema de lectura fuera de límites en el Intérprete de Contenido, y la ausencia de una prueba específica – y un compromiso de trabajar con Microsoft para garantizar un acceso seguro y fiable al núcleo de Windows.»
En el documento de análisis, CrowdStrike confirmó su compromiso «de trabajar directamente con Microsoft de forma continua a medida que Windows sigue ampliando el soporte para las necesidades de los productos de seguridad en el espacio de usuario».
2. La infraestructura de EE. UU. es vulnerable a ciberataques, advierten expertos
Cientos de sistemas digitales que controlan la infraestructura de EE. UU. son vulnerables a ciberataques, según una investigación de la empresa de ciberseguridad Censys, compartida con Bloomberg News.
Se detectó que más de 430 controles de software industrial eran accesibles en línea, y más de la mitad carecía de protecciones de autenticación. La investigadora principal, Emily Austin, afirmó: «No hay contraseña. Literalmente están en internet público para que cualquiera que los encuentre pueda manipularlos como quiera.»
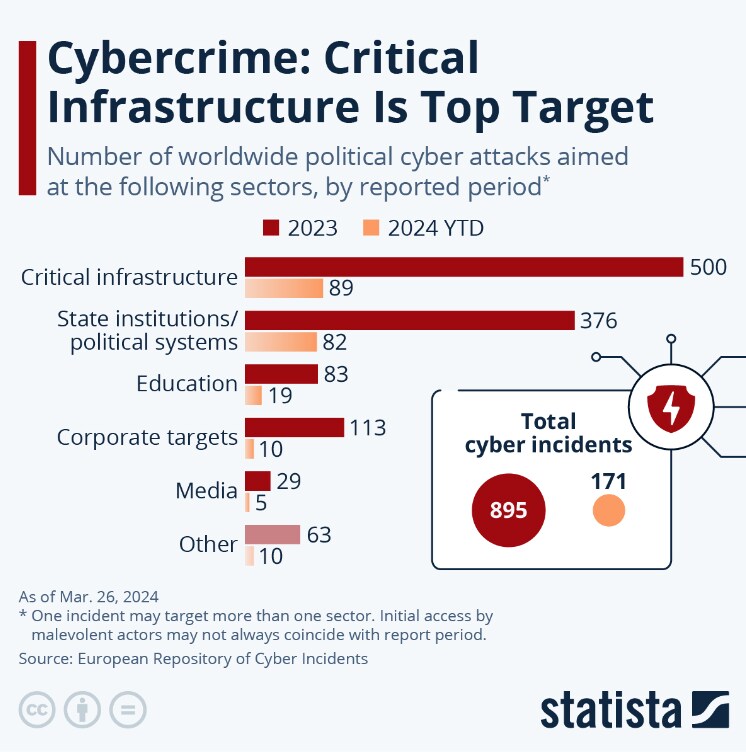
Estas 'interfaces hombre-máquina' controlan sistemas como presas, bombas de agua y pozos petrolíferos, y los piratas informáticos podrían interrumpir el suministro o la producción aprovechando estas vulnerabilidades, advierte el consejero delegado de Censys, Brad Brooks.
No hay pruebas de secuestros generalizados, pero «los piratas informáticos los han manipulado», informa Bloomberg.
La Agencia de Protección Ambiental de EE. UU. se ha puesto en contacto con los operadores de sistemas de agua vulnerables para mejorar las prácticas de ciberseguridad después de que Censys identificara unos 18.000 sistemas expuestos en todo EE. UU.
¿Cómo aborda el Foro los desafíos globales de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer su ciberresiliencia y a afrontar desafíos que requieren respuestas colectivas.
3. Noticias breves: principales noticias de ciberseguridad de este mes
La industria de ciberseguridad del Reino Unido sigue dominada por hombres, ya que las mujeres representan solo el 17,9 % del sector en mayo de 2024, según el equipo de Economic Graph de LinkedIn.
Las empresas se enfrentan a la «proliferación de herramientas» de ciberseguridad, con la gestión de un número cada vez mayor de productos para proteger su infraestructura, según un nuevo informe de SiliconANGLE. Este panorama complejo se prevé que crezca, según indica, citando una encuesta de 2024 que reveló que el 51 % de los encuestados planeaba aumentar sus proveedores de seguridad en el próximo año.
EE. UU., el Reino Unido y Corea del Sur han advertido en un aviso conjunto sobre una campaña global de ciberespionaje de piratas informáticos norcoreanos para robar secretos militares destinados al programa de armas nucleares prohibido de Pyongyang, informa Reuters.
Los bancos de la eurozona tienen «margen de mejora» en su ciberseguridad, especialmente en los planes de recuperación tras ataques informáticos, según el Banco Central Europeo (BCE). Tras su primera prueba de resistencia al ciberriesgo en julio, el BCE revisó las respuestas de 109 bancos a los ciberataques y emitió recomendaciones para mejorar los procedimientos de emergencia y de recuperación.
Un «mecanismo global de suspensión de pagos» desarrollado por INTERPOL ha facilitado la mayor recuperación de fondos jamás registrada de una estafa de compromiso del correo electrónico empresarial, con 41 millones de dólares recuperados para una empresa de materias primas con sede en Singapur, según The Hacker News.
5. Más sobre ciberseguridad en Agenda
El riesgo de ciberseguridad presenta oportunidades para las pymes si lo abordan como una cuestión empresarial estratégica y no solo como una cuestión técnica, tomando decisiones informadas en consecuencia, explica Akhilesh Tuteja, Global Cyber Security Leader de KPMG.
La propuesta de Ley de Ciberseguridad de Naves Espaciales pretende reforzar la protección de las misiones de la NASA integrando la ciberseguridad desde la fase de diseño, subsanando las lagunas de las protecciones actuales, que solo cubren las naves espaciales operativas. Más información sobre cómo EE. UU. podría establecer un referente mundial para la seguridad de las misiones espaciales.




