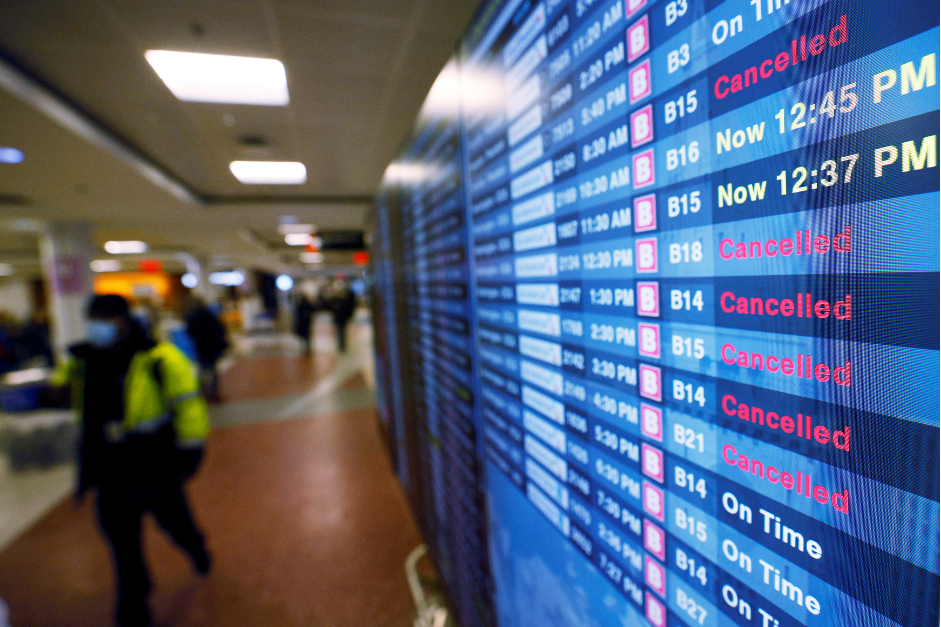
La semana pasada, las empresas y los gobiernos de todo el mundo se vieron afectados por una importante caída de sus sistemas de TI.
La caída global fue causada por un parche defectuoso enviado por uno de los proveedores de ciberseguridad más grandes del mundo, y se estima que su costo asciende a 1000 millones de dólares.
La caída fue un recordatorio contundente de la importancia de la ciberresiliencia en un mundo cada vez más digital.
La semana pasada, una de las mayores caídas de sistemas de TI de la historia afectó a empresas y gobiernos de todo el mundo.
El incidente, que afectó a 8,5 millones de dispositivos con Microsoft Windows, provocó interrupciones generalizadas en aerolíneas, bancos, emisoras de radio y televisión, proveedores de servicios de salud, terminales de pago minorista y cajeros automáticos de todo el mundo. Se estima que el costo de la caída asciende a más de 1000 millones de dólares.
Causas de la caída
La interrupción fue provocada por una actualización defectuosa del software de seguridad basado en la nube de CrowdStrike, una de las principales empresas de ciberseguridad del mundo. La actualización del software Falcon desencadenó un fallo que inhabilitó partes de los sistemas informáticos y software como Microsoft Windows. Tres días después del incidente, CrowdStrike informó de que un número significativo de los dispositivos ya están nuevamente en línea y operativos.
Por qué necesitamos la ciberresiliencia
Mientras las noticias sobre las desastrosas consecuencias del incidente copan los titulares, la caída deja una lección importante: debemos prepararnos para incidentes de este tipo de manera que podamos mantener la resiliencia de nuestras empresas y servicios. Ya sean causados por acciones intencionadas de un adversario o por errores involuntarios de actores bienintencionados, las empresas y los gobiernos deben ser resilientes frente a los ciberataques y otros fallos cibernéticos que puedan provocar graves interrupciones de los procesos empresariales.
El incidente pone de relieve la necesidad de pasar de considerar la ciberseguridad como un mero problema de TI a adoptar el concepto más amplio de ciberresiliencia como parte integral de la resiliencia empresarial. Ante un ciberataque, las empresas deberían poder recuperarse rápidamente de un incidente y reanudar sus operaciones habituales.
Para ser ciberresilientes, las organizaciones deben, ante todo, identificar los procesos críticos para el negocio y garantizar su continuidad incluso durante los incidentes cibernéticos. Esto requiere conversaciones continuas con la dirección empresarial para asegurar la alineación con la estrategia empresarial general, al tiempo que se realiza una priorización en tiempo real.
La visión del ecosistema
La caída de julio también debería invitarnos a pensar más allá de la resiliencia cibernética y empresarial y a considerar el panorama general: la resiliencia sistémica. A medida que las amenazas cibernéticas se vuelven más avanzadas, las empresas dependen cada vez más de unos pocos proveedores de software de seguridad sofisticados. Esta dependencia crea un único punto de fallo, en el que un defecto en un sistema puede provocar efectos en cascada a escala mundial. Equilibrar arquitecturas centralizadas y altamente protegidas con sistemas descentralizados de menor impacto es un desafío complejo.

Cómo reforzar la ciberresiliencia
Los avances en ciberseguridad pueden prevenir muchas interrupciones, pero cuando los adversarios tienen éxito o se producen fallos cibernéticos accidentales, las organizaciones deben utilizar un conjunto de métodos para detectar, resistir y recuperar las operaciones habituales con la mayor rapidez posible.
El Centro de Ciberseguridad del Foro Económico Mundial colabora con el Centro Global de Capacidad en Ciberseguridad (GCSCC) de la Universidad de Oxford en un plan de referencia (Iniciativa de Plan de Referencia de Ciberresiliencia) —o brújula— para apoyar a las organizaciones de todos los sectores en el fortalecimiento de su ciberresiliencia. La iniciativa reúne a líderes en ciberseguridad de todo el mundo para desarrollar una comprensión común de la ciberresiliencia empresarial y recopilar y sistematizar experiencias sobre las prácticas de ciberresiliencia que importan.
A medida que las infraestructuras en línea y cibernéticas se vuelven cada vez más complejas, interconectadas y centrales para todos los sectores de la economía y la sociedad, la importancia de la ciberresiliencia seguirá creciendo.




