モノのインターネット(IoT)は、ネットワークセキュリティの侵害を狙うダークウェブのサイバー犯罪者に対して脆弱です。
敵対的AIは、IoTの脆弱性を悪用するためにハッカーが使う追加のツールです。
IoTサプライチェーン全体にわたるゼロトレランスの取り組みが必要です。
ダークウェブは、匿名性の陰で違法行為が横行する闇の市場へと発展しました。
アクセスが制限されているため、ダークウェブは分散型の構造を持ち、セキュリティ管理の執行がそれほど厳格ではありません。そのため、悪意ある活動の一般的な市場となっています。モノのインターネット(IoT)は、デバイス同士が相互に接続され、脆弱性を抱えているという性質から、ダークウェブを拠点とするサイバー犯罪者にとって魅力的な標的となっています。一つの弱点、すなわち侵害されたIoTデバイスが、ネットワーク全体のセキュリティを危うくする可能性があります。侵害されたデバイスがもたらす経済的影響は甚大となり得ます。身代金の要求にとどまらず、規制当局による罰金、評判の失墜、復旧にかかるコストも含まれます。
IoTデバイスは、相互接続された性質と脆弱性のため、サイバー犯罪者にとって魅力的な侵入口となっています。単一の脆弱な地点となることが多く、同時に多数の被害者に影響を及ぼしうるため、非常に狙われやすい標的です。
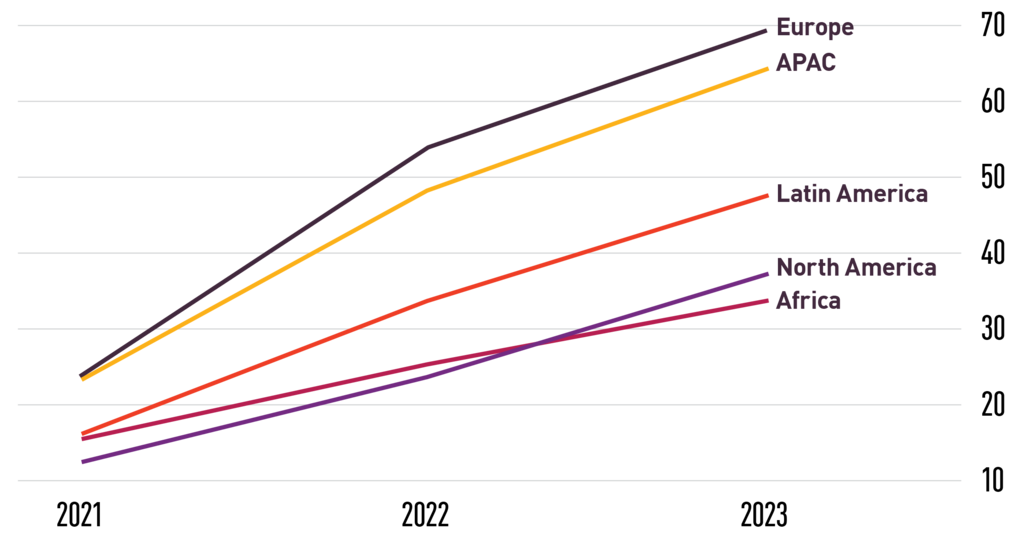
Check Point Researchは、IoTデバイスを標的としたサイバー攻撃が急増していることを明らかにしました。この傾向はすべての地域と業界で確認されています。欧州では週ごとのインシデント件数が最も多く、組織あたり平均で約70件のIoT攻撃が発生しています。
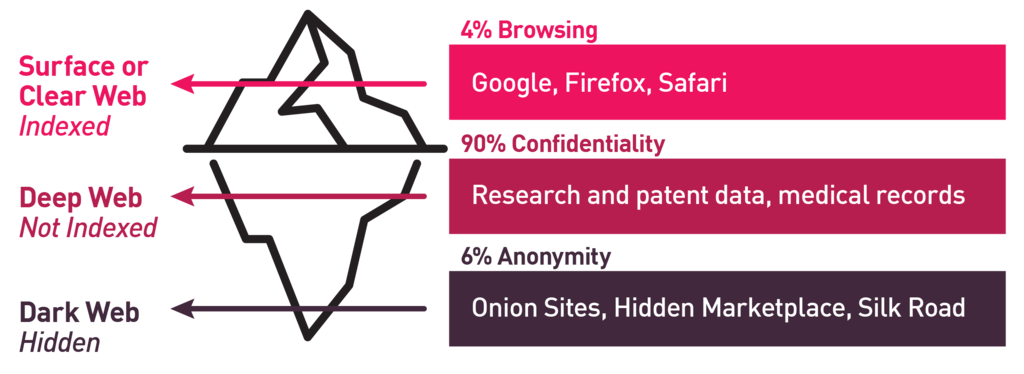
ダークウェブへの入り口
次の機関の研究に基づき、PSAcertified、IoTデバイスへの攻撃が成功した場合の平均コストは33万ドルを超えます。Forresterの報告書 によると、IoTデバイス経由で侵害の被害に遭った企業の34%は、非IoTデバイスへのサイバー攻撃よりも累積的な侵害コストが高くなり、その額は500万ドルから1,000万ドルの範囲に及んでいます。
攻撃者はセキュリティ上の脆弱性を悪用することで、デバイス、ネットワーク、機密データへの不正アクセスを得て、さまざまな攻撃を仕掛けることができます。その他の例として、侵害されたIoTデバイスをボットネット感染に利用し、ゾンビ化させて分散型サービス拒否(DDoS)攻撃、ランサムウェアや拡散型攻撃に加担させる手口があります。さらに、暗号資産のマイニングや、ダークウェブのプロキシとしてIoTデバイスを悪用する手口も含まれます。
ダークウェブは、違法行為を助長するための各種ツールと関連サービスの一式に依存しています。Kaspersky の調査では、明らかになったのは、ダークウェブ内で活発に機能しているIoT関連サービスを中心とした地下経済の存在です。特に、IoTボットネットを通じて組織的に実行されるDDoS攻撃への需要が非常に高いことが見て取れます。2023年上半期には、Kasperskyがさまざまなダークウェブのフォーラムで700件を超えるDDoS攻撃サービスの広告を確認しました。
IoTデバイスは、この闇の市場で価値の高い資産となっています。ダークウェブでは、侵害されたデバイスの価値が、そのデバイス自体の小売価格を上回ることも少なくありません。ダークウェブの製品やサービスの取引に使われる多数のTelegramチャンネルの一つを調べると、詐欺ページ、さまざまな違法行為を解説するチュートリアル、「やり方」を示す有害な設定ファイル、SSHクラッカーなどに遭遇することがあります。要するに、ハッキング用リソースから匿名化サービスまで、侵害されたデバイスを悪用して利益を得るためのあらゆるツールが揃っています。さらに、大量の機密データが売買されています。
AIが及ぼす闇の能力
敵対的機械学習は、機械学習システムを攻撃し、欺き、回避するために利用されることがあります。IoTとAIの組み合わせにより、ダークウェブを起源とする攻撃は前例のない水準にまで高まっており、その例として以下が挙げられます。
自動化された悪用:AIアルゴリズムは、脆弱性やセキュリティ上の欠陥を探索し、その後の悪用手法を実行するプロセスを自動化します。これにより、人の介在をまったく必要としない大規模な攻撃への道が開かれています。
適応型攻撃:AIを使うことで、攻撃者は攻撃中に遭遇する応答や防御を分析し、リアルタイムで戦略を調整できるようになりました。この適応能力は、IoTへのハッキングや攻撃を効果的に検知し、軽減するうえで、従来のセキュリティ対策にとって大きな課題となっています。
行動分析:AIを活用した分析により、IoTデバイスやユーザーの行動を調べ、パターン、異常、脆弱性を特定することが可能になります。悪意ある攻撃者は、この機能を利用してIoTデバイスをプロファイルし、その弱点を突き、セキュリティシステムによる検知を回避することができます。
敵対的攻撃:敵対的攻撃は、AIモデルやIoTデバイスを欺き、誤った判断や意図しない判断を下させるために利用されることがあり、セキュリティ侵害につながる恐れがあります。これらの攻撃は、システムのアルゴリズムや脆弱性の弱点を突くことを目的としています。
ゼロトレランスのセキュリティ
IoTとAIの融合は多くの利点をもたらしますが、同時に新たな課題も生み出します。IoTのセキュリティとデバイスの回復力を高め、機密データを保護するためには、組織はIoTサプライチェーン全体にわたり、ゼロトレランスの原則に基づく包括的なセキュリティ対策を実施しなければなりません。
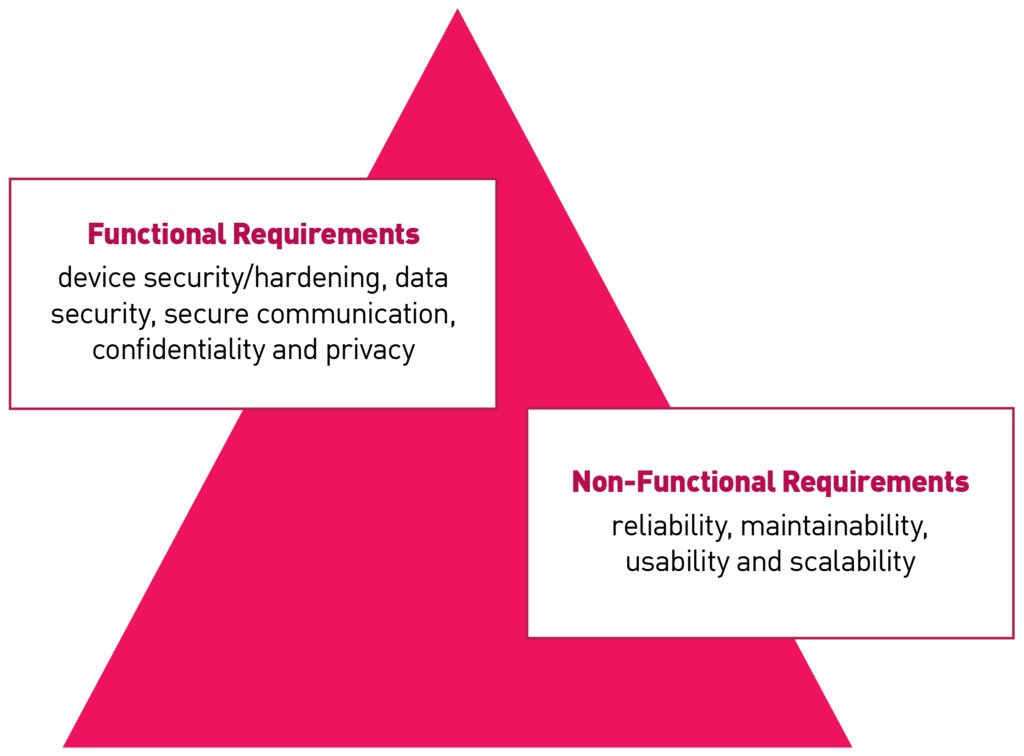
データセキュリティ、デバイスセキュリティ、安全な通信、機密性、プライバシー、さらに保守性、信頼性、ユーザビリティ、拡張性といった非機能要件などの要因は、IoTデバイスにおけるセキュリティ管理の必要性が極めて高いことを示しています。これには、安全な通信、アクセス制御、暗号化、ソフトウェアパッチ、デバイスの強靭化などの要素を含める必要があります。セキュリティプロセスの一環として、「設計段階からのセキュリティ(secure by design)」や「初期設定でのセキュリティ(secure by default)」といった業界標準に重点を置くべきです。組織あたりのIoT攻撃の平均件数を地域別に、毎週の内訳として示すことも含まれます。
業界内での協働と提携は、標準化されたIoTセキュリティの実践を発展させ、業界全体のセキュリティ基準を確立するうえで極めて重要です。専用のIoTセキュリティを統合することで、組織は全体的な提供価値を高め、規制上の義務への準拠を確実にすることができます。
今日の状況では、多くの地域が、製品の販売時や情報提供依頼(RFI)および提案依頼(RFP)への対応において、厳格なセキュリティ基準の遵守を求めています。堅牢で、理想的にはデバイス上のセキュリティ機能を備えたIoTメーカーは、競合他社との差別化につながる明確な優位性を示すことができます。さらに、専用のIoTセキュリティ管理を組み込むことで、円滑で拡張性が高く効率的な運用が可能となり、緊急のソフトウェア更新の必要性を減らすことができます。
フォーラムはグローバルなサイバーセキュリティ上の課題にどのように取り組んでいますか。
サイバーセキュリティセンターは、リーダーが一堂に会し、進化するサイバーリスクとその体系的な影響を理解するための信頼できるプラットフォームを提供しています。増大する相互接続されたデジタル社会において、理解と信頼の構築に注力しています。
業界横断的な協力と知見の共有を可能にすることで、同センターはパートナーがサイバーレジリエンスを強化し、集団的な対応を必要とする課題に取り組めるよう支援しています。
IoTのセキュリティは、総合設備効率(OEE)(製造生産性の指標で、稼働率×性能×品質として定義)の向上において重要な役割を果たすとともに、正式リリース前にIoTファームウェアの早期バグ検出を促進します。さらに、予防とセキュリティ対策への確固たる取り組みを示すものです。
専用のIoTセキュリティを優先することで、安全で信頼性の高いIoTエコシステムの確立に積極的に貢献し、認知度の向上、関係者の啓発、信頼の醸成、長期的な顧客ロイヤルティの育成につなげています。最終的には、市場における信用性と評判を高めます。IoTデバイスのセキュリティを確保することは、IoTデバイスがダークウェブの闇の軍勢の手に渡ることを防ぐうえで不可欠です。




