¿Cómo pudo un pequeño proveedor de servicios de internet (ISP) de Pensilvania hacer que millones de sitios web de todo el mundo quedaran fuera de línea? Eso es lo que sucedió el 24 de junio de 2019, cuando los usuarios de todo el mundo se quedaron sin acceso a una gran parte de la web. La causa principal fue una interrupción sufrida por Cloudflare, uno de los principales proveedores de contenido de internet, en el que se apoyaban los sitios web afectados.
Cloudflare identificó el problema como un ISP regional de Pensilvania que, por error, anunció al resto de internet que las mejores rutas disponibles hacia Cloudfare pasaban por su pequeña red. Esto provocó un volumen masivo de tráfico global hacia el ISP, que superó su limitada capacidad y, por tanto, interrumpió el acceso de Cloudfare al resto de internet. Como señaló Cloudfare, fue el equivalente en internet a hacer pasar una autopista entera por una calle de barrio.
Este incidente ha puesto de relieve la sorprendente vulnerabilidad de internet. Solo en 2017 hubo unos 14 000 incidentes de este tipo. Dado que es de importancia crítica para gran parte de la vida económica y social del mundo, ¿no debería diseñarse la red para resistir no solo pequeños contratiempos, sino también grandes catástrofes, y para evitar que los problemas menores se conviertan en otros mucho mayores? Organismos reguladores como la Agencia de la UE para la Seguridad de las Redes y la Información (ENISA) llevan mucho tiempo advirtiendo sobre el riesgo de que este tipo de incidentes en cascada provoque un fallo sistémico de internet. Sin embargo, internet sigue siendo preocupantemente frágil.
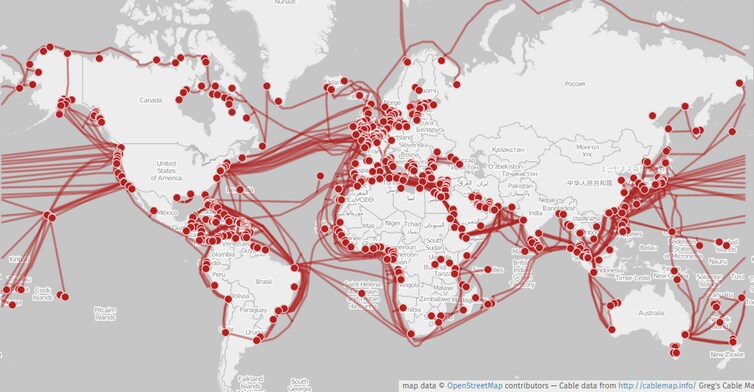
Al igual que una red de carreteras, internet tiene sus propias autopistas e intersecciones, formadas por cables y enrutadores. El sistema de navegación que gestiona el flujo de datos por la red se denomina Protocolo de pasarela de frontera (BGP). Cuando visitó este sitio web, BGP determinó la ruta por la que se transmitirían los datos del sitio a su dispositivo.
El problema es que BGP se diseñó solo como una solución temporal, una solución «suficientemente buena» cuando internet crecía rápidamente a finales de los años ochenta. Después resultó lo bastante eficaz para ayudar a la red a sostener su expansión explosiva y se convirtió rápidamente en parte de todos los enrutadores troncales que gestionan el flujo de datos por las vías principales de internet. Pero no se concibió pensando en la seguridad, y nunca se añadieron mecanismos para garantizar que las rutas por las que BGP envía los datos sean válidas. Como resultado, los errores de enrutamiento no se detectan hasta que provocan congestión e interrupciones.
Aún peor, cualquiera que pueda acceder a un enrutador troncal (y hacerlo es trivial para quien tenga los conocimientos y el presupuesto adecuados) puede construir rutas falsas para secuestrar el tráfico de datos legítimo, interrumpir servicios e interceptar comunicaciones. Esto significa que la internet moderna funciona con un protocolo inseguro que se aprovecha de formacotidiana para comprometer las comunicaciones de gobiernos, instituciones financieras, fabricantes de armas y criptomonedas, a menudo como parte de ciberguerra con motivación política.
Estos problemas se conocen desde al menos 1998, cuando un grupo de hackers demostró ante el Congreso de Estados Unidos lo fácil que era comprometer las comunicaciones por internet. Sin embargo, poco ha cambiado. Desplegar las soluciones criptográficas necesarias resultó ser tan difícil como cambiar los motores de un avión en pleno vuelo.
En un caso real de aviación, como los recientes problemas con los aviones 737 MAX de Boeing, los reguladores tienen autoridad para inmovilizar toda una flota hasta que se solucione el problema. Pero internet no tiene una autoridad centralizada. Distintas partes de la infraestructura son propiedad de diferentes entidades, y son operadas por ellas, entre las que se incluyen empresas, gobiernos y universidades.
La disputa entre estos distintos actores, que a menudo tienen intereses contrapuestos, significa que no tienen incentivos para hacer más segura su propia parte de internet. Una organización tendría que asumir los considerables costes de despliegue y los riesgos operativos que conlleva el cambio a una nueva tecnología, pero no obtendría beneficio alguno a menos que una masa crítica de otras redes hiciera lo mismo.
La solución más pragmática sería desarrollar protocolos de seguridad que no necesiten una coordinación global. Pero los intentos en este sentido también se han visto obstaculizados por la propiedad descentralizada de internet. Los operadores tienen un conocimiento limitado de lo que ocurre más allá de sus redes, debido al deseo de las empresas de mantener en secreto sus operaciones comerciales.
Como resultado, hoy nadie tiene una visión completa de la infraestructura de comunicaciones más crítica de nuestra sociedad. Esto dificulta los esfuerzos por modelizar el comportamiento de internet bajo estrés, lo que hace más difícil diseñar y evaluar soluciones fiables.
Mejora de la seguridad
Las implicaciones directas de esta sombría situación para la seguridad nacional han llevado a las agencias gubernamentales a intensificar sus actividades para proteger su infraestructura crítica de internet. Por ejemplo, el Centro Nacional de Ciberseguridad (NCSC) del Reino Unido lanzó recientemente el programa Ciberdefensa Activa (ACD), que sitúa la seguridad del enrutamiento de internet entre sus máximas prioridades.
Como parte de este programa, mi propia investigación consiste en cartografiar internet con un nivel de detalle sin precedentes. El objetivo es poner de manifiesto ubicaciones ocultas donde la infraestructura es especialmente susceptible a ataques y responsable de fallos en cascada.
Al mismo tiempo, nuevas iniciativas intentan que la seguridad sea una consideración más habitual para las personas que trabajan en organizaciones que controlan la infraestructura de internet.
A medida que dependemos más económicamente de internet, el coste de las interrupciones seguirá aumentando. Y la llegada de las criptomonedas, cuyas transacciones son fundamentalmente vulnerables a los ataques de secuestro de BGP, podría hacer que resolver este problema sea por fin una prioridad para las empresas de infraestructura de internet.
No es exagerado decir que internet es actualmente un auténtico Salvaje Oeste cibernético. Pero tras dos décadas de esfuerzos ineficaces, existe la posibilidad de que los días de los forajidos empiecen a llegar lentamente a su fin.




