Aunque la Cuarta Revolución Industrial abre nuevas oportunidades para que las organizaciones adopten tecnologías emergentes, replanteen sus modelos de negocio y mejoren la vida de empleados y clientes, también tiene un lado más oscuro: el aumento de los riesgos de seguridad.
El reciente e inédito ataque de ransomware WannaCry, que afectó a organizaciones de más de 150 países, pone de relieve el vertiginoso crecimiento de las amenazas al que nos enfrentamos hoy.
Ya no cabe negar la amenaza
Toda empresa, entidad financiera, proveedor de telecomunicaciones, compañía energética y gobierno debería considerar que está bajo la amenaza de ciberdelincuentes decididos a causar estragos para obtener beneficios. Esta red de ciberdelincuentes, cada vez mayor, se propone desarrollar los métodos de ataque más avanzados para penetrar en los sistemas.
El panorama cibernético se vuelve más peligroso cada día: cada mes se descubren casi 12 millones de nuevas variantes de malware. La Encuesta sobre brechas de ciberseguridad de 2017 del Gobierno del Reino Unido concluyó que casi siete de cada diez grandes empresas detectaron una brecha o un ataque el año pasado. Además, las empresas que almacenaban datos electrónicos sobre sus clientes tenían muchas más probabilidades de sufrir una intrusión que las que no lo hacían.
Las empresas con visión de futuro piensan no solo en cómo los delincuentes pueden acceder a las redes, sino también en qué hacen una vez dentro.
Debemos responder a las amenazas
Todos reconocemos que las empresas desempeñan un papel clave para determinar el éxito de una nación y que las decisiones nacionales repercuten en las empresas; esta interdependencia se extiende ahora también a la ciberseguridad.
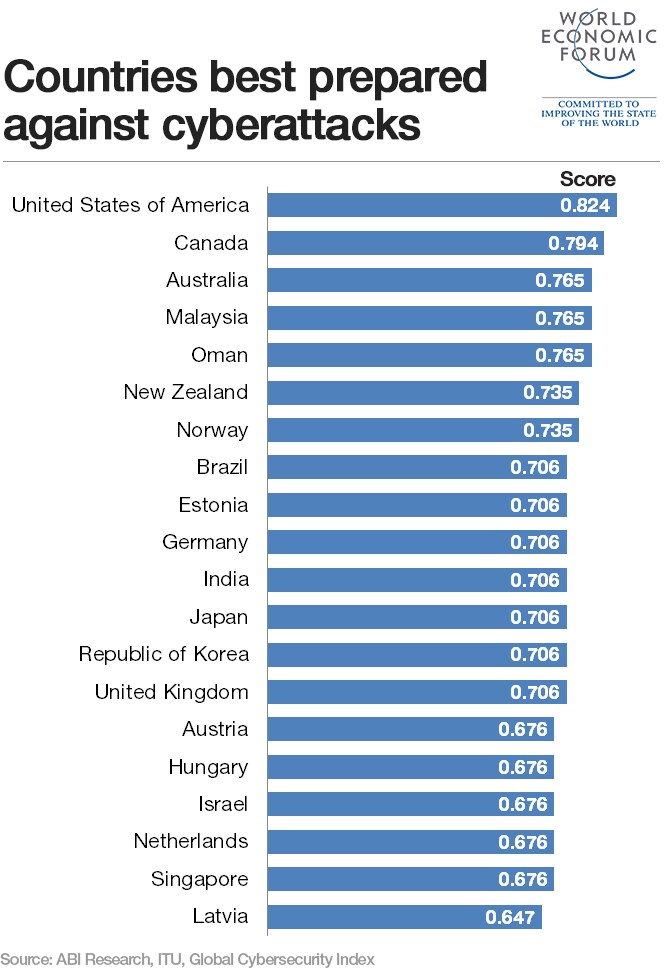
La única respuesta eficaz ante este nivel de ciberataques es dar un gran impulso a la ciberseguridad para contar con una capacidad de análisis y supervisión a escala nacional, en estrecha colaboración con la industria y el gobierno. Quienes tenemos responsabilidades nacionales, los líderes de empresas de importancia nacional y las principales instituciones debemos unirnos para combatirlos. Debemos encabezar una estrategia de defensa contra esta guerra cibernética a escala nacional y reunir a las mejores mentes y herramientas para proteger los activos.
Riesgo y oportunidad
Pero el riesgo y la oportunidad digitales son las dos caras de la misma moneda. A pesar de los riesgos, quieres que tu organización aproveche al máximo lo que ofrecen las herramientas digitales. Quieres que tu personal pueda trabajar con flexibilidad y eficiencia mediante dispositivos y la nube. Y quieres que la infraestructura de red se beneficie de la potencia y agilidad que aporta la innovación digital.
Para ganarse la confianza de empleados, clientes, socios y organismos reguladores en la economía digital, las organizaciones deben contar con una seguridad sólida. Las empresas que lo hagan bien inspirarán tanta confianza que sus clientes las verán como guías para el futuro digital. Las que lo hagan mal verán frenado su crecimiento y se enfrentarán a amenazas para sus datos, clientes y reputación.
Replantear el riesgo
Ha llegado el momento de que las organizaciones adopten una perspectiva distinta sobre la ciberseguridad y sobre cómo replantear los riesgos de operar en un mundo digital para lograr un crecimiento inclusivo.
La ciberseguridad ha dejado de ser un ámbito exclusivo de especialistas. Para aprovechar las nuevas oportunidades y desarrollar el negocio, hay que asegurarse de que la seguridad forme parte de una estrategia empresarial más amplia. Un aspecto importante de ello es nombrar a un director de riesgos digitales (Chief Digital Risk Officer, CDRO).
Una cuarta parte de las organizaciones ya cuenta con un CDRO, un puesto que combina conocimientos digitales con habilidades directivas de alto nivel. El cargo ha surgido como parte de una redefinición de las funciones digitales y tiene un enorme potencial. Quienes lo ocupan pueden desarrollar políticas y prácticas que permitan a las organizaciones crear formas de trabajo nuevas y mejores, ofrecer mejores servicios a los clientes y agilizar los sistemas administrativos internos.
Es solo una de las formas en que la seguridad puede ayudar a que tu organización aproveche más oportunidades de las que tendría de otro modo.




