Las brechas de ciberseguridad están en aumento, especialmente tras la pandemia de COVID-19.
La colaboración eficaz entre los líderes de los sectores privado y público es clave para garantizar que una nación sea ciberresiliente.
A nivel empresarial, los CISO pueden perfeccionar cuatro conjuntos de habilidades clave para proteger a sus organizaciones de los riesgos cibernéticos.
Las brechas de ciberseguridad de alto perfil aparecen cada vez más en los titulares, y más aún tras la pandemia de COVID-19. Los ataques dirigidos al sector financiero aumentaron un 238% solo entre febrero y abril de 2020, mientras que los ataques de ransomware se multiplicaron por nueve en el mismo periodo. Junto con un creciente interés por la gestión de los factores ambientales, sociales y de gobernanza (ESG), establecer un marco organizativo de ciberseguridad sólido es cada vez más crítico que nunca.
La seguridad en la práctica en Singapur
A nivel nacional, la colaboración eficaz entre los líderes de los sectores privado y público es clave para garantizar que una nación sea ciberresiliente. La ciberseguridad es un deporte de equipo, y los distintos segmentos de la comunidad deben trabajar juntos para garantizar un ciberespacio más resiliente y seguro.
Los gobiernos pueden poner en marcha iniciativas nacionales para aumentar el nivel general de higiene cibernética de los usuarios de internet. Por ejemplo, el año pasado Singapur lanzó su Plan Maestro para un Ciberespacio Más Seguro para fortalecer la ciberseguridad de las personas, las comunidades, las empresas y las organizaciones. Los tres pilares estratégicos del plan tienen como objetivo proteger la infraestructura digital esencial, salvaguardar las actividades en el ciberespacio y capacitar a una población con buenos conocimientos cibernéticos.
El programa SG Cyber Safe forma parte del Plan Maestro para ayudar a las empresas a mejorar su posición en materia de ciberseguridad. Algunas de las iniciativas incluyen el desarrollo de kits de herramientas de ciberseguridad y una marca de confianza para las empresas con prácticas de ciberseguridad líderes.
El papel de la industria y de las empresas
La industria también tiene un papel que desempeñar. El gobierno trabaja con la industria para aumentar la concienciación y fomentar la adopción de la ciberseguridad entre las empresas. Singapur también alienta a las empresas a priorizar las prácticas de seguridad desde el diseño en la concepción, el desarrollo, el despliegue y la prestación de productos y servicios digitales. Con este fin, Singapur ha puesto en marcha el Esquema de Etiquetado de Ciberseguridad (CLS) para elevar los niveles de seguridad de los dispositivos del Internet de las Cosas (IoT) y apoyar la adopción de las mejores prácticas para incorporar la seguridad en los ciclos de vida del desarrollo de productos.
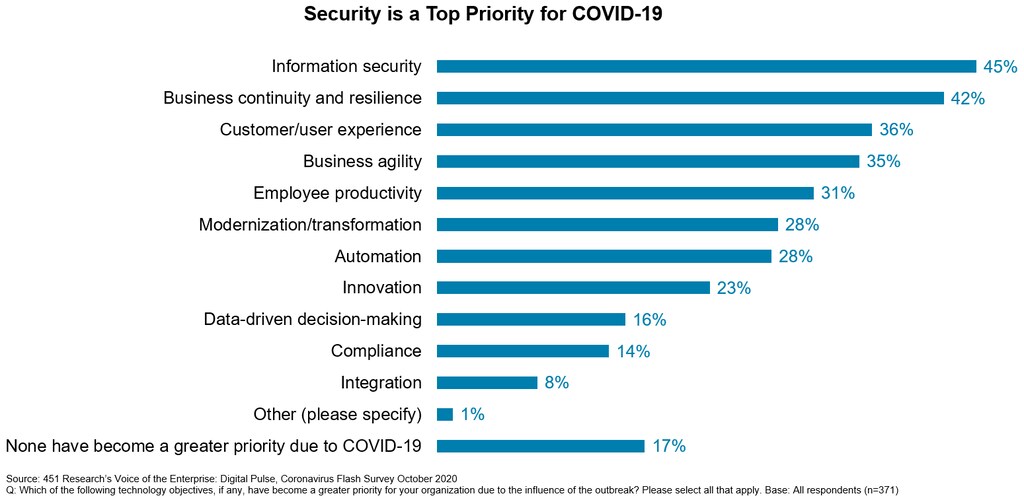
También queda mucho trabajo por hacer a nivel empresarial. El creciente número de ciberataques durante la pandemia, junto con los riesgos de seguridad adicionales del trabajo remoto, ha obligado a casi todas las organizaciones a acelerar sus planes de transformación digital. Como señala S&P Global en un informe, las nuevas tecnologías de seguridad siguen cobrando protagonismo como consecuencia.
Para tomar decisiones que impulsen sus estrategias de forma eficaz y segura, los altos ejecutivos y los consejos de administración dependerán cada vez más de líderes de ciberseguridad expertos que informen sobre la seguridad de su organización en consonancia con su apetito de riesgo.
Los altos ejecutivos y los consejos de administración dependerán cada vez más de líderes de ciberseguridad expertos que informen sobre la seguridad de su organización en consonancia con su apetito de riesgo.
David Koh, CSA de Singapur y Nancy Luquette, S&P Global
Para satisfacer estas necesidades, el director de seguridad de la información (CISO) eficaz debe perfeccionar cuatro conjuntos de habilidades clave para pasar de experto en la materia a líder estratégico.
1) Adoptar una postura proactiva
Esto implica disponer de los elementos básicos, como la gestión de identidades y accesos, la protección antivirus, la aplicación de parches y unos controles de seguridad física y de acceso eficaces. También implica establecer una supervisión continua para detectar amenazas tanto de agentes externos como de personas internas (los propios empleados de la organización).
Un CISO también debe mantenerse al día en un panorama de amenazas en constante evolución. Para ello, debe estar al tanto de las brechas de seguridad tanto en su propia industria como en otras, considerar cómo podrían afectar a su organización y desarrollar tácticas para abordar las posibles amenazas.
La proactividad también exige práctica. Las organizaciones deben desarrollar la memoria muscular necesaria para responder de forma rápida y eficaz a las amenazas. La realización de ejercicios periódicos permitirá que tanto el líder de ciberseguridad como los equipos de apoyo practiquen cómo reaccionará su organización cuando se produzca una brecha. Las sesiones de análisis posteriores también incorporan al proceso de ciberseguridad cualquier aprendizaje obtenido.
2) Buscar escuchar y comprender
Para consolidarse como socios estratégicos, los líderes de ciberseguridad deben ser oyentes competentes. Al escuchar y conocer los procesos y operaciones empresariales críticos de su organización, los CISO podrán protegerlos y, si es necesario, ayudar a restablecerlos.
Los líderes de ciberseguridad necesitan comprender:
Una comprensión horizontal para identificar las funciones que son fundamentales para el mandato de la organización y que requieren la mayor atención y protección.
Una comprensión vertical, que abarca los principios y medidas de ciberseguridad que deben implementarse para proteger las operaciones empresariales y abordar los riesgos, equilibrando al mismo tiempo los costes.
Con esto en mente, el CISO también debe tener una idea clara del apetito de riesgo de su organización. ¿Cuánto riesgo está dispuesta a asumir su dirección al equilibrar las prioridades de clientes y partes interesadas con la necesidad de proteger las operaciones empresariales?
3) Dominar el lenguaje técnico y el estratégico
Para ser embajadores eficaces, los CISO deben poseer más que excelentes habilidades de comunicación; de hecho, deben ser bilingües. Esto significa dominar el lenguaje técnico, así como el lenguaje estratégico más amplio del consejo de administración y de la alta dirección.
Como aliado y socio de estas partes interesadas clave, un líder de ciberseguridad debe aprender a presentar la ciberseguridad como una inversión estratégica y un imperativo empresarial fundamental, y no simplemente como un centro de costes. El riesgo cibernético conlleva implicaciones reputacionales y legales, que pueden traducirse en costes potenciales en caso de brecha. Invertir en ciberseguridad ayudará a prevenir dichos costes.
Los CISO también deben presentar la ciberseguridad como un factor diferenciador, especialmente en los sectores en los que la confianza es fundamental para las relaciones comerciales. La ciberseguridad es un elemento cada vez más crucial de las expectativas de los clientes y, en última instancia, de la retención, y no simplemente un aspecto del proceso de desarrollo de productos.
Al pasar de una posición defensiva a otra que permita a la empresa innovar de forma proactiva, los CISO podrán ayudar a sus organizaciones a transformarse de forma segura y protegida en esta era digital. También se volverán más influyentes entre los líderes empresariales y la alta dirección.
Los CISO deben presentar la ciberseguridad como un factor diferenciador, especialmente en los sectores en los que la confianza es fundamental para las relaciones comerciales.
David Koh, CSA de Singapur y Nancy Luquette, S&P Global
4) Establecer un diálogo periódico
Los líderes de ciberseguridad deben mantener conversaciones periódicas con los líderes empresariales y los directivos, de modo que la gestión del riesgo cibernético forme parte de la toma de decisiones cotidiana. Idealmente, mediante un diálogo bidireccional, los altos ejecutivos verán a los CISO como socios esenciales con quienes comparten estrategia, objetivos y necesidades. Los CISO, a su vez, pueden exponer a la dirección los posibles riesgos, las medidas correctoras y el impacto de las disyuntivas.
Desarrollar estos cuatro conjuntos de habilidades debería ayudar a los CISO a tener una comprensión clara de las cuestiones cibernéticas, a inculcar en la dirección empresarial una sensibilidad hacia el riesgo y, en última instancia, a institucionalizar un proceso para las decisiones de mitigación de riesgos a nivel de consejo. Con estos cuatro conjuntos de habilidades, los líderes de ciberseguridad estarán bien posicionados para el éxito.




