El trabajo híbrido entre el hogar y la oficina ha exigido recalibrar la forma en que las organizaciones ofrecen a sus empleados entornos seguros, productivos y habilitados digitalmente.
Un estudio reciente reveló que el 78% de los empleados ponen los datos en riesgo de forma inadvertida.
¿Qué cambios y acontecimientos importantes relacionados con la ciberseguridad podemos esperar en el panorama cibernético durante los próximos 12 meses?
La COVID-19 introdujo un cambio de paradigma en la cultura laboral. La nueva era del «empleado híbrido» ha exigido recalibrar la forma en que las organizaciones ofrecen a sus empleados entornos seguros, productivos y habilitados digitalmente.
Los equipos de seguridad también tienen que hacer frente a las crecientes amenazas contra sus nuevas implementaciones en la nube, mientras los hackers buscan aprovechar las alteraciones causadas por la pandemia: el 71% de los profesionales de seguridad informó de un aumento de las ciberamenazas desde que comenzaron los confinamientos.
Y esto no debería sorprender. Al trabajar desde casa en circunstancias inusuales, los usuarios se distraen más, son más propensos a actuar sin cuidado y no siempre cumplen las políticas de seguridad corporativas. Un estudio reciente reveló que el 57% de los empleados guarda contraseñas de forma insegura en los navegadores de sus dispositivos corporativos, mientras que el 21% permite que otros miembros de su hogar usen esos dispositivos para actividades como hacer tareas escolares, jugar y comprar. En definitiva, se constató que el 78% de los empleados ponen los datos en riesgo de forma inadvertida.
Este fenómeno simplemente abre la puerta a más riesgos. Los actores de amenazas siempre buscan aprovechar los grandes acontecimientos o cambios para su propio beneficio. De cara a 2021, debemos preguntarnos cuáles son los principales cambios y acontecimientos relacionados con la ciberseguridad que esperamos en el panorama cibernético durante los próximos 12 meses.
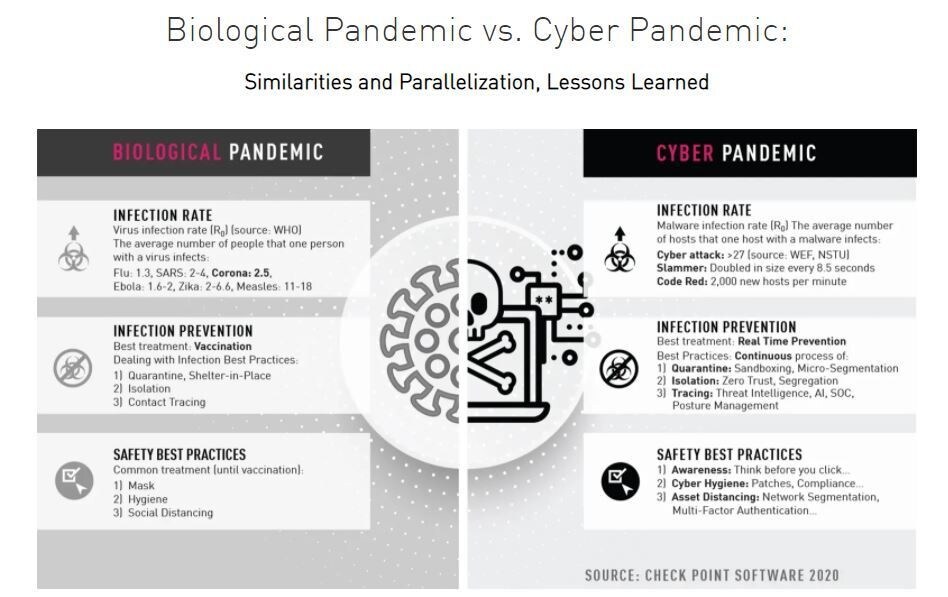
A continuación, presento mis predicciones para 2021 y algunos principios orientativos para prevenir esos posibles ciberataques:
1. Proteger la nueva normalidad: la «nueva normalidad» ha llegado para quedarse. Una reciente encuesta de Check Point reveló que la mitad de las personas encuestadas creía que sus organizaciones no volverían a las normas anteriores a la pandemia durante al menos los próximos dos años.
Abordar la nueva normalidad significa proteger a los «empleados híbridos», que trabajan tanto desde casa como desde la oficina y necesitan acceso seguro desde cualquier lugar y dispositivo; proteger las aplicaciones empresariales hiperdistribuidas, que están en todas partes, incluidos los centros de datos tradicionales y la nube; y, por último, proteger las redes y los dispositivos IoT emergentes.
Esto exigirá que las organizaciones recalibren su enfoque de ciberseguridad en torno a tres elementos principales: proteger sus redes, los entornos y las aplicaciones en la nube y, por último, proteger a los empleados, estén donde estén. La automatización, la consolidación y la prevención ocuparán un lugar prioritario en las agendas de los CISO para detener la propagación rápida de ataques avanzados entre las organizaciones y la explotación de vulnerabilidades para acceder a datos confidenciales.
2. COVID-19 y campañas de phishing relacionadas con las vacunas: Pfizer, Moderna y la vacuna rusa: todos esos anuncios representan una gran promesa para la sociedad. Pero una vacuna contra la COVID-19 no impedirá que los hackers utilicen los avances en vacunas en campañas de phishing. Las empresas farmacéuticas que desarrollan vacunas también seguirán siendo blanco de ataques maliciosos de delincuentes o Estados que buscan explotar la situación.
3. Amenazas a la seguridad de las aplicaciones móviles: Muchos no somos conscientes de cuánta información personal utilizan las aplicaciones y los dispositivos que exigen un amplio acceso a nuestros archivos multimedia, contactos y otros datos. Sí, a estas alturas, hasta tu altavoz inteligente conoce tus hábitos musicales.
Este problema se ha agravado con las aplicaciones de rastreo de contactos de la COVID-19, poco fiables y lanzadas apresuradamente con problemas de privacidad, que filtran datos sobre las personas. Como los empleados remotos son más propensos a actuar sin cuidado, el malware móvil que ataca las credenciales bancarias de los usuarios y comete fraude por clic en anuncios sigue siendo una amenaza importante y creciente.
Una investigación reciente de IDC predice que «las organizaciones también deben estar preparadas para mitigar los riesgos cibernéticos adicionales asociados con el acceso remoto de los trabajadores a los recursos empresariales a través de redes no administradas (por ejemplo, redes domésticas y puntos de acceso públicos) y desde dispositivos no administrados».
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración entre sectores y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y abordar los desafíos que requieren respuestas colectivas.
El nuevo empleado híbrido y las predicciones anteriores nos exigen recalibrar la forma en que protegemos nuestro trabajo. Para adaptarse a esta nueva realidad, las organizaciones deberían considerar estas 3 pautas:
Protección completa y consolidada
Las empresas actuales están hiperdistribuidas: sus aplicaciones se encuentran en todas partes y sus usuarios se conectan desde cualquier lugar. Para ofrecer una protección completa en centros de datos, perímetros, nube, dispositivos móviles, terminales e IoT, las organizaciones suelen implementar varias soluciones de ciberseguridad.
Como resultado, a menudo terminan con una arquitectura de seguridad fragmentada y costosa. Adoptar un enfoque de seguridad consolidado ayudará a las empresas a lograr una protección completa y preventiva contra las amenazas más avanzadas, al tiempo que mejora la eficiencia operativa.
La protección completa también significa que las soluciones de seguridad deberán cubrir todos los vectores de ataque posibles, a medida que los ciberdelincuentes se vuelven cada vez más sofisticados.
Prevención en tiempo real
La prevención en tiempo real es clave para proteger a nuestras organizaciones y empleados de los ciberataques de día cero. Las organizaciones tendrán que implementar protecciones preventivas para los usuarios que eliminen las amenazas antes de que los alcancen, independientemente de la actividad de estos.
Concienciación y formación de los empleados
El factor humano puede ser a veces el eslabón más débil, incluso cuando se cuenta con toda la infraestructura tecnológica. Las organizaciones tendrán que invertir en la concienciación y formación de sus empleados. Estas medidas deberían incluir evaluar sus habilidades para detectar correos electrónicos de phishing, capacitarlos para evitar ataques de ingeniería social y reiterar las políticas corporativas de datos y seguridad.




