Los ciberdelincuentes utilizan herramientas más avanzadas y escalables para vulnerar la privacidad de los usuarios, y están obteniendo resultados. Se vulneraron dos mil millones de registros de datos en 2017, y se filtraron más de 4.500 millones de registros en solo el primer semestre de 2018.
Estos son los problemas de ciberseguridad más apremiantes de 2019, así como las tendencias al alza de cara a 2020.
Kits de phishing avanzado
Cada segundo se crean cuatro nuevas muestras de malware. El phishing sigue siendo uno de los vectores de ataque más exitosos por su rapidez, ya que la mayoría de los sitios de phishing permanecen en línea apenas de cuatro a cinco horas. Los usuarios solo denuncian el 17 % de los ataques de phishing, que se consideran una actividad de bajo riesgo. Como resultado, hoy solo el 65 % de todas las URL se consideran confiables. Esto supone una carga tanto para los consumidores como para cualquier empresa con presencia en línea.
Predecimos que 2020 será conocido por los ataques de phishing avanzado, debido a la cantidad de nuevos kits de phishing disponibles en la web oscura. Estos kits permiten a personas con conocimientos técnicos básicos llevar a cabo sus propios ataques de phishing. Con más herramientas disponibles, el phishing se convertirá en un método de ataque aún más peligroso.
Ataques de acceso remoto
Los ataques remotos son cada vez más numerosos y sofisticados. Uno de los principales tipos de ataques de acceso remoto en 2018 fue el criptojacking, dirigido a propietarios de criptomonedas. Otro tipo de ataque popular amenazaba los dispositivos perimetrales.
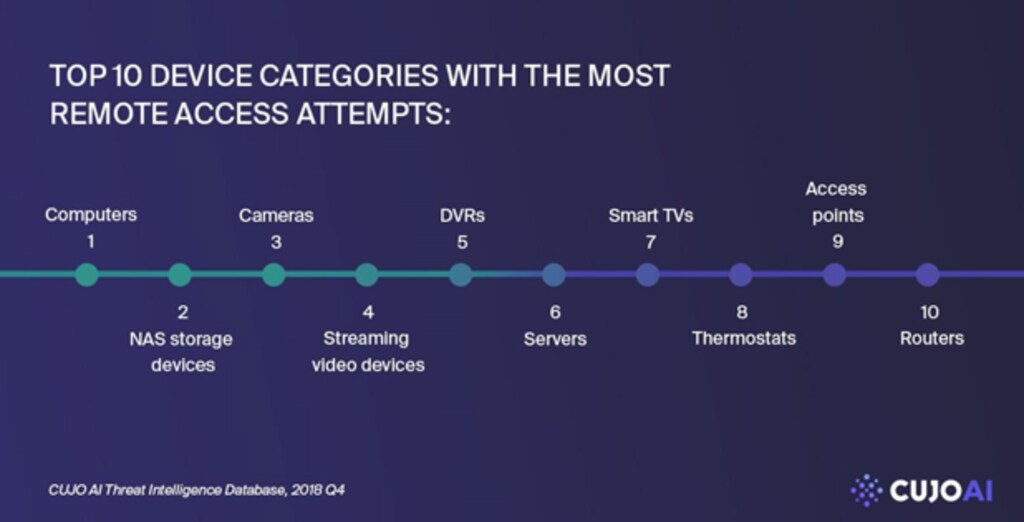
Según nuestra base de datos de inteligencia sobre amenazas, los ataques de acceso remoto se encuentran entre los vectores de ataque más comunes en los hogares conectados. Los hackers atacan ordenadores, teléfonos inteligentes, cámaras con protocolo de Internet (IP) y dispositivos de almacenamiento conectado a la red (NAS), ya que estos dispositivos suelen necesitar puertos abiertos y redirigidos a redes externas o a Internet.
Ataques a través de teléfonos inteligentes
Uno de los vectores de ataque más comunes contra los teléfonos inteligentes está relacionado con la navegación insegura (phishing, spear phishing y malware). Según RSA, más del 60 % del fraude en línea se comete a través de plataformas móviles, y el 80 % del fraude móvil se lleva a cabo mediante aplicaciones móviles en lugar de navegadores web para móviles.
Como la mayoría de las personas utiliza el teléfono para realizar operaciones financieras o manejar datos confidenciales fuera de la protección de su red doméstica, esto constituye una amenaza importante. El hecho de que los usuarios normalmente guarden toda su información en el teléfono y de que ahora se utilicen teléfonos inteligentes para la autenticación de dos factores —una de las herramientas de ciberseguridad más utilizadas— aumenta el riesgo para la seguridad si el dispositivo se pierde o es robado.
Vulnerabilidades en la domótica y el Internet de las cosas
Se prevé que la industria del Internet de las cosas (IoT) para consumidores supere los siete mil millones de dispositivos para finales de 2020, según Gartner. Muchos consumidores no consideran que los dispositivos IoT sean vulnerables, porque una parte considerable de ellos no tiene interfaz de usuario. Esto podría dificultar la comprensión del tipo de datos que el dispositivo recopila o gestiona.
Sin embargo, los dispositivos IoT no solo recopilan datos valiosos de los usuarios. Podrían convertirse en un punto de entrada para que un atacante o una herramienta lance un ataque de denegación de servicio distribuido (DDoS). Los dispositivos IoT no son seguros desde su diseño, porque centrarse en la seguridad aumentaría considerablemente los gastos de fabricación y mantenimiento.
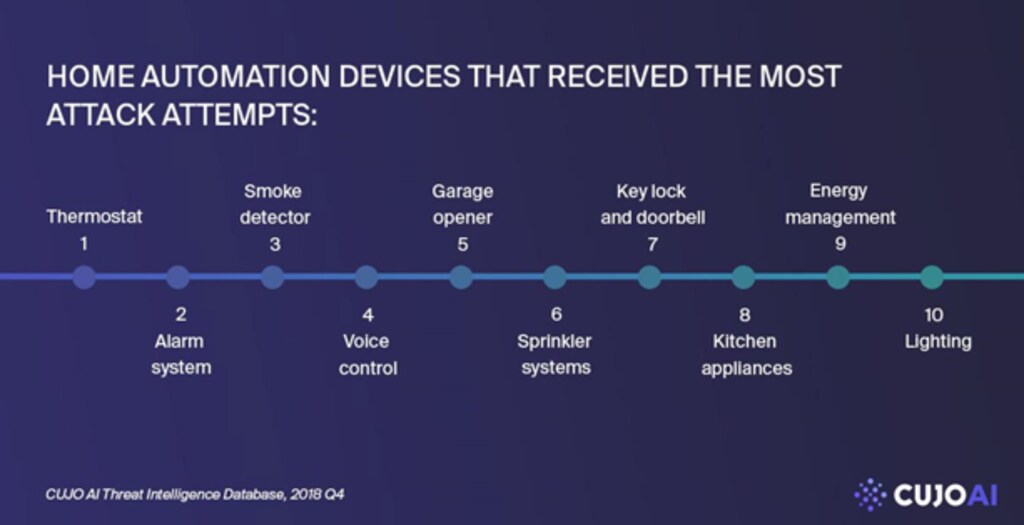
Según los datos de inteligencia sobre amenazas de CUJO AI, el 46 % de todos los tipos de ataque que sufren estos dispositivos son intentos de acceso remoto y el 39 % se utilizan para detectar patrones de comportamiento. Con el crecimiento exponencial de los dispositivos conectados en el hogar, es probable que estas amenazas aumenten.
Uso de la inteligencia artificial
La mayoría de las grandes industrias ya utilizan el aprendizaje automático (ML) y la inteligencia artificial (IA) para automatizar sus procesos y mejorar el rendimiento general. La ciberseguridad y el ciberdelito no son una excepción.
A menudo se considera que la IA es una tecnología de doble uso: mientras más empresas de ciberseguridad implementan algoritmos basados en IA para prevenir amenazas, los hackers también aprovechan la oportunidad para ser más eficaces.
La mayoría de las cualidades de la IA se destinan a fines maliciosos. Los sistemas de IA son baratos, escalables, automatizados y anónimos; además, proporcionan al atacante distancia física y psicológica, lo que atenúa la percepción inmediata de la dimensión moral del ciberdelito.
- Inteligencia artificial para eludir la ciberseguridad. Los ciberdelincuentes utilizan distintos métodos de evasión para evitar que los detecten, y la IA ayuda a optimizar diversos elementos de este proceso.
- Inteligencia artificial en el phishing. La IA podría ayudar a crear contenido capaz de superar los filtros de ciberseguridad habituales, como mensajes de correo electrónico indistinguibles de los escritos por personas.
- Inteligencia artificial en la ingeniería social. Aunque la ingeniería social es una de las técnicas de piratería informática más populares, aplicarla correctamente lleva mucho tiempo. La IA podría ayudar no solo a recopilar información, sino también a redactar correos electrónicos o llamar a posibles víctimas.
Con los nuevos avances en tecnología basada en IA, el uso de la IA en los ciberataques se convertirá en una tendencia aún más popular y peligrosa.




