Un apagón invernal de seis horas en la Francia continental podría causar daños a los hogares, las empresas y las instituciones vitales por un total de más de 1.500 millones de euros. Un ciberataque bien coordinado contra infraestructuras eléctricas críticas podría tener ese tipo de impacto económico en un país. ¿Es realista? En 2018, funcionarios del Departamento de Seguridad Nacional de Estados Unidos declararon públicamente que los hackers se habían infiltrado en las salas de control de varias empresas eléctricas estadounidenses hasta el punto de poder interrumpir el suministro de electricidad a los clientes.
Como copresidentes durante el último año del grupo de trabajo público-privado del Foro Económico Mundial «Systems of Cyber Resilience: Electricity», hemos dedicado tiempo a analizar cómo mitigar el riesgo de ciberataques contra infraestructuras eléctricas críticas y a definir el mejor enfoque para la resiliencia cibernética en un ecosistema eléctrico cada vez más complejo.
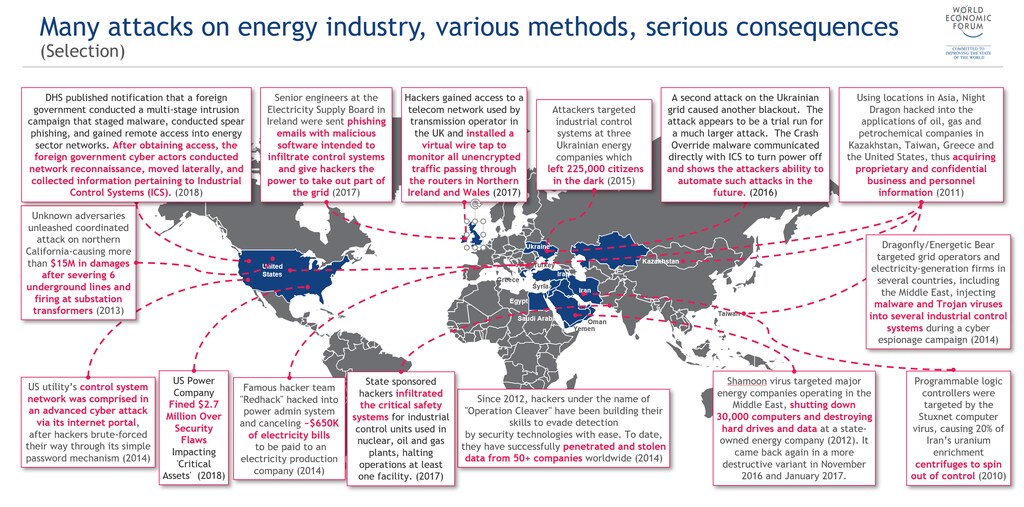
En los últimos 10 años, el sector eléctrico ha sufrido importantes ciberataques; el mapa siguiente ofrece una muestra no exhaustiva. En 2010, el virus informático Stuxnet causó daños considerables a las centrifugadoras de las centrales nucleares de Irán, que fueron manipuladas para girar sin control. En 2014, un grupo de hackers canceló facturas de electricidad por un valor aproximado de 650.000 dólares que debía pagar una empresa energética turca. En 2015, los sistemas de control de tres empresas eléctricas ucranianas fueron vulnerados, dejando a 225.000 clientes a oscuras. De nuevo, en 2016, el malware «Crash Override» provocó un segundo apagón relacionado con un ciberataque en Ucrania.
Nuestro sector cuenta con muchos años de experiencia en la protección de infraestructuras críticas frente a fenómenos medioambientales y ataques físicos, así como en la creación de redes resilientes. Ahora debemos reforzar estos protocolos e implantar nuevas prácticas y estrategias para hacer frente a los nuevos riesgos digitales. Esto es especialmente importante ante el creciente número de nuevas tecnologías y agentes que se incorporan al ecosistema y que, si se vieran comprometidos, podrían desencadenar un efecto en cascada en todo el sistema eléctrico.
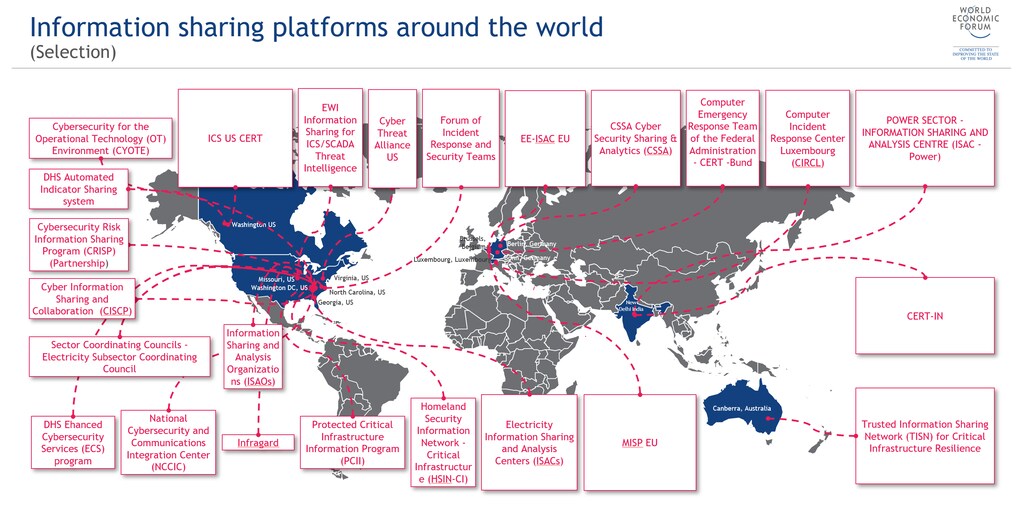
A pesar de las numerosas iniciativas específicas del sector eléctrico para compartir información sobre ciberseguridad, como muestra la figura siguiente, aún estamos lejos de compartir información transfronteriza en tiempo real a la velocidad de las máquinas y de lograr una conciencia situacional colectiva. La evolución continua de la tecnología contribuirá a ello mediante una mayor madurez de la analítica de seguridad, el aprendizaje automático, la inteligencia artificial e incluso la computación cuántica, pero aún persisten muchos desafíos.
El sector eléctrico siempre ha estado muy interconectado, con interdependencias a lo largo de la cadena de suministro y también con otros sectores de infraestructuras críticas, como las telecomunicaciones, los puertos y las instalaciones de saneamiento. Esta interconexión va en aumento. Como dijo Kirstjen Nielsen, secretaria de Seguridad Nacional de Estados Unidos: «La hiperconectividad significa que ahora tu riesgo es mi riesgo y que un ataque al “eslabón más débil” puede tener consecuencias que nos afecten a todos». En el entorno actual, las empresas deben proteger su «casa» y cooperar a lo largo de toda la cadena de suministro para garantizar que todo el «vecindario» esté protegido.
Dado que nuestro sector es uno de los más regulados, orientarse en el panorama normativo supone un desafío constante, especialmente para las organizaciones multinacionales, que deben cumplir normativas ligeramente distintas en cada mercado.
Sin embargo, es fundamental reconocer que «cumplir la normativa» no equivale a estar «protegido» para nuestras empresas. La verdadera resiliencia cibernética depende más de la estrategia y la cultura que de las tácticas: de estrategias que aborden los riesgos cibernéticos de forma tan sistemática como los demás riesgos empresariales, y de una cultura en la que cada empleado se sienta personalmente responsable de la resiliencia de la organización.
El resultado de nuestros debates es el informe publicado recientemente «Resiliencia cibernética en el ecosistema eléctrico», que detalla siete principios para los consejos de administración de las empresas del sector eléctrico. Estos principios de alto nivel están concebidos específicamente para impulsar la resiliencia cibernética en todo el ecosistema de nuestro sector.
La electricidad es mucho más que otro sistema técnico: es el sustento de las sociedades. Para preservar el funcionamiento de este sistema vital, se requieren mejoras continuas. Sobre la base del impulso de 2018, nuestras ambiciones crecen. En 2019, como copresidentes, nos proponemos seguir liderando y trabajando con este grupo público-privado. A través de la plataforma neutral y singular del Foro Económico Mundial, queremos desarrollar conjuntamente métricas que ayuden a los líderes a evaluar el valor de sus esfuerzos en materia de resiliencia cibernética. Además, queremos formular recomendaciones para los responsables de la formulación de políticas sobre un enfoque mundial común para las políticas de resiliencia cibernética, y reforzar la colaboración a lo largo de la cadena de suministro eléctrico acordando las funciones y responsabilidades de las distintas partes interesadas en esta materia. ¿Es realista? Vuelvan a buscarnos dentro de 12 meses.
Los autores son copresidentes del grupo de trabajo «Systems of Cyber Resilience: Electricity» del Foro Económico Mundial desde mayo de 2018. Este grupo de trabajo, integrado por socios del sector eléctrico del Foro Económico Mundial y altos cargos de los sectores público y privado, publicó recientemente, junto con Boston Consulting Group, el informe Resiliencia cibernética en el ecosistema eléctrico: principios y orientación para los consejos de administración.




