La Casa Blanca emitió una orden ejecutiva para mejorar la ciberseguridad del país.
La orden se emite tras el reciente ciberataque contra Colonial Pipeline.
Los gobiernos deben desempeñar un papel importante en la definición y la garantía de la ciberseguridad.
El reciente ciberataque contra Colonial Pipeline fue un lamentable recordatorio del peligro que los ciberataques representan para la economía de un país.
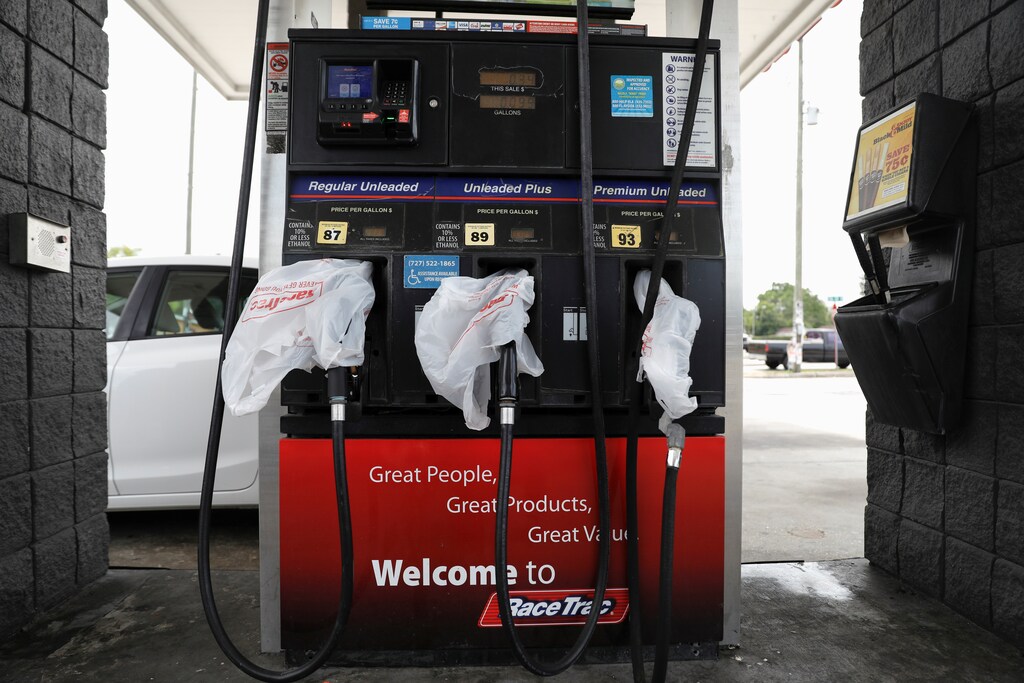
Desde el ataque de ransomware, el oleoducto, que transporta casi la mitad del suministro de diésel, gasolina y combustible para aviones de la costa este, ha permanecido en gran parte fuera de servicio, lo que ha provocado que los precios de la gasolina alcancen sus niveles más altos desde 2014. Según se informa, el oleoducto pagó un rescate de unos 5 millones de dólares en bitcoins a los piratas informáticos.
Días después, EE. UU. emitió una orden ejecutiva que establece un plan para mejorar la ciberseguridad del país. Es una medida bienvenida y podría ofrecer una vía para prevenir ataques similares en el futuro.
Por qué los gobiernos deben actuar en materia de ciberseguridad
Los desafíos de la ciberseguridad son sistémicos y requieren que los sectores público y privado trabajen estrechamente en conjunto para lograr una ciberresiliencia sólida.
Los gobiernos nacionales de todo el mundo son uno de los mayores compradores de soluciones tecnológicas e inversores en innovación a través de sus subvenciones de I+D. Los gobiernos desempeñan un papel importante en la definición de la base de ciberseguridad de los productos, incluidos el software y el hardware, que compran o adquieren.
Al garantizar la diligencia debida en materia de ciberseguridad en la innovación, el desarrollo y la adquisición de tecnología, los gobiernos pueden aumentar la salud general de su tecnología y el éxito a largo plazo de sus proveedores.
La orden ejecutiva de EE. UU.
La orden ejecutiva de EE. UU. es un paso importante, porque sentará las bases para los esfuerzos de colaboración entre los sectores público y privado que, con el tiempo, deberían ampliarse más allá de las fronteras nacionales.
El enfoque en el fortalecimiento de la seguridad de la cadena de suministro de software es especialmente clave. El gobierno afirma que pondrá a prueba nuevos programas, como el etiquetado de la seguridad del software.
La orden también incluye un apoyo muy necesario a la transparencia y la rendición de cuentas en la cadena de suministro digital, al exigir divulgaciones importantes, como una Lista de Materiales de Software (SBOM), que ayudan a los compradores gubernamentales a comprender de dónde procede su código y quién lo escribió.
La orden ejecutiva también establece que EE. UU. promoverá una tecnología más duradera y mejorará la ciberresiliencia general. Incluye el principio de «Arquitectura de Confianza Cero», que está diseñado para proteger los entornos digitales modernos mediante la segmentación de redes, la prevención del movimiento lateral, la prevención de amenazas de capa 7 y la simplificación del control granular del acceso de los usuarios.
Esto es alentador, porque sugiere que el gobierno está elevando la ciberseguridad a un nivel estratégico al desarrollar nuevas tecnologías y crear programas de ciberseguridad en los sectores público y privado.
Existe la esperanza de que esta orden ejecutiva llame la atención de los directivos del sector privado sobre los problemas de ciberseguridad e impulse la acción.
La ciberseguridad es un deporte de equipo, y el éxito depende de las aportaciones de todos los actores del ecosistema. Los complejos desafíos para garantizar la confianza y la seguridad en la realidad digital actual, como la seguridad de la cadena de suministro, la ciberdelincuencia, la privacidad y muchos otros, solo pueden resolverse mediante la cooperación público-privada a nivel mundial.




