«No busques culpables, busca soluciones», solía bromear el pionero industrial Henry Ford. En lo que respecta a la ciberseguridad actual, tanto la culpa como la solución han quedado durante demasiado tiempo en manos del departamento de TI. Sin embargo, en la Cuarta Revolución Industrial, donde la conectividad omnipresente y la digitalización sustentan el progreso y la prosperidad socioeconómicos, es responsabilidad de los máximos líderes públicos y corporativos asumir la titularidad de este desafío.
A medida que los ciberataques ganan en sofisticación y frecuencia, se requiere una toma de decisiones estratégica que permita realizar inversiones y asignar recursos con mayor información, con el fin de mejorar la preparación y la resiliencia. Este es el primero de 10 mensajes clave y recomendaciones surgidos de más de 150 líderes y profesionales de la ciberseguridad que participaron en la Reunión Anual del Foro Económico Mundial sobre Ciberseguridad en noviembre del año pasado.
En primer lugar, los miembros de los consejos de administración y de la alta dirección (C-Suite), así como los responsables políticos de alto nivel, deben comprender mejor los ciberriesgos a los que están expuestas su organización, su municipio o su país. Esto no significa convertirse en expertos técnicos; la experiencia técnica corresponde a los departamentos de TIC y de seguridad de la información o a los proveedores de servicios de ciberseguridad contratados. Lo que urge mejorar es la comunicación y la traducción de las cuestiones de ciberseguridad entre los profesionales y la dirección. Si los líderes corporativos y gubernamentales tienen un conocimiento sólido de las vulnerabilidades de su entidad y de qué activos críticos están en riesgo, podrán tomar decisiones estratégicas oportunas sobre inversión y asignación de recursos para reforzar la resiliencia y las salvaguardas de sus organizaciones. La reciente rebaja de la calificación de Equifax por parte de Moody’s demostró que la preparación en ciberseguridad se valora cada vez más y que, para tener éxito, requiere un enfoque holístico.
Este enfoque puede exigir repensar las estructuras organizativas y la gobernanza para eliminar los silos y lograr una postura de ciberseguridad más sólida. Más allá de las pérdidas económicas, las consecuencias legales, reputacionales e incluso físicas de un ciberataque pueden ser enormes. Los líderes deben exigir una mayor destreza en materia cibernética en funciones organizativas como riesgos, cumplimiento normativo, asuntos jurídicos, recursos humanos y comunicación, entre otras.
Los grupos de trabajo interfuncionales y los equipos de respuesta a crisis, con procesos y protocolos claros, son fundamentales cuando estallan crisis de ciberseguridad. Cuando la empresa noruega de aluminio y energías renovables Norsk Hydro sufrió un ataque de ransomware en marzo de 2019, decidió no pagar el rescate, notificar el ataque de inmediato y ser transparente sobre su impacto, su respuesta y su recuperación, además de colaborar con las fuerzas del orden compartiendo información. Además, esto ocurrió poco después de que el director ejecutivo de larga trayectoria de la empresa hubiera dejado el cargo.
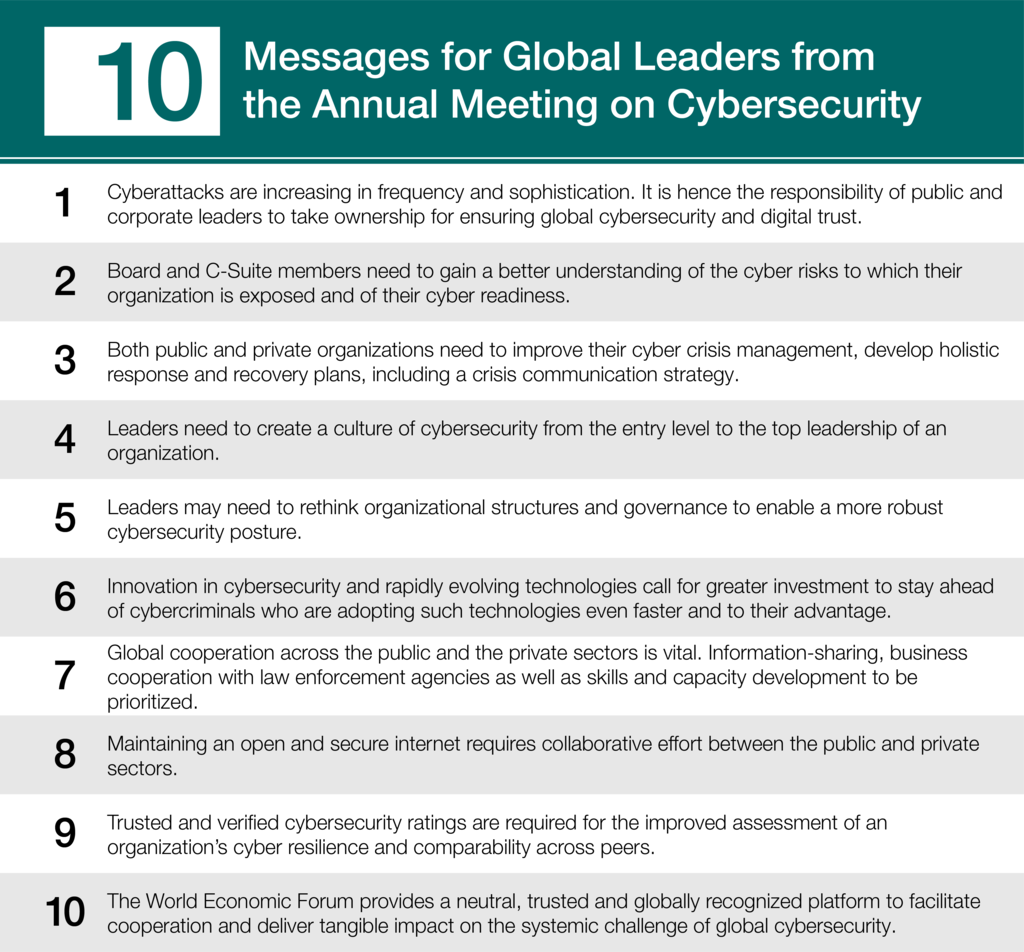
Gestionar con éxito un ciberataque en estas circunstancias demuestra la importancia de contar con una sólida estrategia de gestión de crisis para mitigar las consecuencias negativas. De nuevo, esto exige que la alta dirección comprenda y supervise la situación real de los riesgos de ciberseguridad de su empresa, así como sus planes de respuesta y recuperación (lo cual también se aplica a entidades públicas y ONG). Esta preparación también requiere formación periódica y ejercicios prácticos.
Más allá de eso, es necesario inculcar una cultura de ciberseguridad en toda la organización, desde la planta directiva hasta el personal de base. No se debe subestimar el factor humano en la ciberseguridad. Aun así, mientras que la formación básica y las buenas prácticas de higiene digital deben ser interiorizadas por el personal, los líderes pueden aprovechar la innovación tecnológica para frenar los principales vectores de ataque. Por ejemplo, los nuevos métodos de autenticación pueden ayudar a sustituir las contraseñas - una de las vías de entrada más frecuentes para las filtraciones de datos.
Aprovechar estas tecnologías requiere inversión, una inversión bien empleada, dado que pueden ayudar a proteger nuestro futuro digital. Trasladar datos a la nube, por ejemplo, conlleva claramente riesgos en cuanto a confidencialidad, integridad y disponibilidad. Sin embargo, externalizar el mantenimiento de la seguridad en proveedores de nube puede resultar, de hecho, beneficioso, especialmente para entidades con un presupuesto limitado de ciberseguridad. Los proveedores pueden comprender mejor el entorno de amenazas, desplegar las tecnologías de seguridad más recientes y también encargarse de la seguridad del acceso físico en los centros de datos.
O considere la inteligencia artificial (IA). Desplegar IA para la detección y el análisis de amenazas, así como para la respuesta a incidentes, permite una ciberseguridad más eficaz y eficiente. Al mismo tiempo, los ciberdelincuentes adoptan nuevas tecnologías aún más rápido y en su propio beneficio. Los avances en IA, computación cuántica y gestión de identidades, entre otros, exigen inversiones cada vez mayores para mantenerse por delante de los actores malintencionados. Huelga decir que el desarrollo del talento también requiere financiación para formar una fuerza laboral con una sólida conciencia de la ciberseguridad.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los ciberriesgos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Más allá de prevenir daños reputacionales, legales e incluso físicos, ¿cuáles son los incentivos para esas inversiones y para el desarrollo de un enfoque y una cultura holísticos de ciberseguridad? Los actores del mercado, como las aseguradoras y los inversores, prestan cada vez más atención a la postura de ciberseguridad de una organización en sus decisiones y ofertas. Sin embargo, aún falta coherencia. Por ello, se necesitan calificaciones de ciberseguridad fiables y verificadas que mejoren la evaluación y la comparabilidad entre pares. Esto no solo ayuda a evaluar la resiliencia de las organizaciones, sino que podría orientar cada vez más las decisiones de consumidores, ciudadanos e inversores. La confianza digital se ha convertido en una moneda crítica en la Cuarta Revolución Industrial, y la ciberseguridad ya es un factor diferenciador de competitividad. Al mismo tiempo, dados los riesgos sistémicos —y las oportunidades— en juego, la confianza digital y la ciberseguridad requieren colaboración en un nivel precompetitivo y una acción concertada de todas las partes interesadas.
La cooperación mundial entre los sectores público y privado es vital: desde promover el diálogo y acelerar nuevos modelos de colaboración eficaz más allá de las fracturas geoeconómicas, pasando por avanzar en la «seguridad desde el diseño y por defecto» en el desarrollo de nuevas tecnologías y redes digitales, hasta acelerar la transferencia de conocimientos y la adopción de buenas prácticas para subsanar el déficit mundial de competencias profesionales y capacidades adecuadas, en particular en las economías emergentes.
Asimismo, y en particular para evitar la balcanización de internet, mantener un internet abierto y seguro debe ser un esfuerzo colaborativo entre los sectores público y privado. Los Principios para los proveedores de servicios de internet —presentados en la Reunión Anual del Foro Económico Mundial de este año— son un paso importante para reforzar la seguridad y la confianza en el ciberespacio. Son solo un ejemplo de cómo la Plataforma para Dar Forma al Futuro de la Ciberseguridad y la Confianza Digital puede ofrecer una plataforma neutral, de confianza y reconocida a nivel mundial para facilitar la cooperación y generar impactos tangibles en la ciberseguridad mundial.
Si Henry Ford hubiera sabido que sus cintas transportadoras podían detenerse por un hackeo, que su cadena de suministro solo sería tan ciberfuerte como su eslabón más débil y que los datos y la propiedad intelectual de la empresa podían ser robados fácilmente por ciberdelincuentes, se habría propuesto encontrar una solución. Para los líderes del sector privado y público de hoy, que buscan en particular dar sentido a la noción de capitalismo de las partes interesadas, es su responsabilidad asumir plenamente el desafío cibernético y elaborar juntos una solución.




