Como la inteligencia artificial (IA) permite que el riesgo cibernético avance a velocidad de máquina, la brecha entre las capacidades de gestión de riesgos de las organizaciones y la disrupción que pueden causar los actores malintencionados se está ampliando.
La interconexión también está convirtiendo el riesgo cibernético en un riesgo sistémico, al permitir que cualquier disrupción se propague en cascada por los ecosistemas digitales que sustentan la sociedad.
La ciberresiliencia debe evolucionar para poder adaptarse junto con la tecnología con el fin de crear ecosistemas digitales de confianza.
La transformación digital y la inteligencia artificial (IA) están redefiniendo la ciberresiliencia.
Dado que la IA acelera el riesgo cibernético a velocidad de máquina, muchas organizaciones están teniendo dificultades para mantenerse al día con adversarios capaces de automatizar el reconocimiento, el descubrimiento de vulnerabilidades, la explotación y el análisis de datos.
Esto amplía el alcance de los actores malintencionados, a la vez que reduce sus costes y la necesidad de intervención humana. Además, crea una brecha de defensa cada vez mayor. Los adversarios pueden adoptar y adaptar la IA con rapidez, pero los defensores, como los gobiernos, los hospitales y las empresas, es más probable que se enfrenten a limitaciones de presupuesto, talento y tecnología, así como a requisitos regulatorios.
Al mismo tiempo, la interconexión está transformando el riesgo cibernético en un riesgo sistémico, ya que permite que las disrupciones se propaguen en cascada entre organizaciones y sectores.
Incidentes como la caída de AWS en octubre de 2025 y la brecha en la cadena de suministro de Salesloft Drift anteriormente ese mismo año demuestran cómo los fallos en una organización o en un proveedor tecnológico pueden tener consecuencias que van mucho más allá de sus límites inmediatos. El uso adverso de la IA puede explotar rápidamente infraestructuras y dependencias compartidas, ampliando la disrupción más rápido de lo que las organizaciones pueden responder de manera eficaz.
Como resultado, la confianza se está convirtiendo en una condición esencial para la ciberresiliencia. En ecosistemas interconectados e impulsados por la IA, la confianza en la integridad de los sistemas, los datos y las acciones autónomas es tan crítica como la fiabilidad técnica, porque las organizaciones deben depender de tecnologías y socios que no controlan plenamente.
Más allá de la resiliencia individual, o incluso de la resiliencia coordinada entre organizaciones, el verdadero desafío para las organizaciones actuales es lograr que la ciberresiliencia sea una propiedad adaptativa de los ecosistemas digitales de los que economías y sociedades dependen cada vez más. Esto incluye, por ejemplo, los ecosistemas digitales sanitarios formados por múltiples hospitales, laboratorios y proveedores, o los ecosistemas energéticos compuestos por varias compañías eléctricas, operadores de redes y proveedores tecnológicos, entre otros.
Las organizaciones de estos ecosistemas digitales deben comprender de forma continua las dependencias, anticipar las disrupciones, permitir acciones de confianza y aprender a través de las fronteras organizativas.
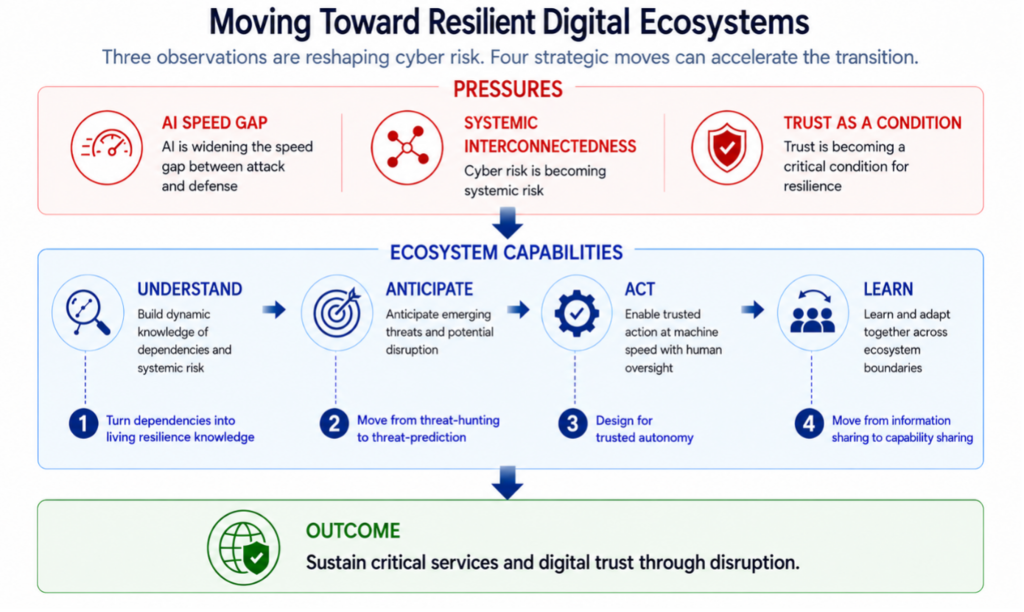
Creación de ecosistemas digitales resilientes
Hacer realidad esta visión requiere conectar la inteligencia, la gobernanza y las capacidades defensivas entre organizaciones y dentro de ellas, sin comprometer la soberanía ni crear nuevas vulnerabilidades sistémicas.
Cuatro capacidades pueden ayudar a las organizaciones a construir ecosistemas digitales más resilientes:
1. Comprender cómo puede desarrollarse una disrupción cibernética
La resiliencia digital va más allá de mapear las dependencias, implica comprender cómo evolucionan e influyen en el riesgo sistémico. Esta comprensión ayuda a las organizaciones a conectar de forma continua los servicios críticos, las tecnologías, los proveedores, las amenazas y los contextos operativos.
Esta inteligencia dinámica puede revelar rutas de fallo en cascada, evaluar el radio de impacto de los incidentes cibernéticos en todo el ecosistema, respaldar la exploración de escenarios, identificar puntos críticos de intervención y priorizar inversiones para fortalecer la resiliencia.
La combinación de estas bases con la inteligencia de amenazas y la IA ayuda a las organizaciones a anticipar cómo pueden propagarse las amenazas emergentes a través de los ecosistemas digitales. Esto transforma la ciberresiliencia, pasando de simplemente comprender las dependencias a anticipar la disrupción e informar la acción con antelación.
Las organizaciones ya están explorando esto mediante grafos de conocimiento impulsados por IA para la inteligencia de amenazas, la detección dinámica de amenazas emergentes y la monitorización contextual de ecosistemas complejos de agentes. Sin embargo, estos enfoques aún no se han integrado en modelos de resiliencia dinámicos que anticipen la disrupción en cascada en los ecosistemas digitales.
2. Anticipar dónde puede surgir una disrupción cibernética
La defensa cibernética de las organizaciones debe evolucionar más allá de la monitorización y la preparación frente a amenazas conocidas, para permitir que las empresas anticipen cómo podrían desarrollarse y propagarse los ataques emergentes antes de que se produzca la disrupción.
Conectar la inteligencia de amenazas, las vulnerabilidades y el comportamiento de los atacantes con la topología de la infraestructura y el contexto del ecosistema permite identificar rutas de ataque plausibles y cómo pueden propagarse. También puede señalar puntos de intervención donde una acción podría prevenir o contener la disrupción. La IA puede analizar estas relaciones a escala y con rapidez, traduciendo de forma continua la inteligencia en evolución en escenarios, prioridades y posibles intervenciones específicas para cada organización.
Por ejemplo, investigadores del MIT están desarrollando adversarios habilitados por IA que utilizan conocimientos cibernéticos para planificar y ejecutar los pasos de un ataque. Las organizaciones también están adoptando elementos de este enfoque mediante inteligencia de amenazas impulsada por IA, red teaming autónomo y caza de amenazas asistida por IA.

3. Permitir acciones de confianza a velocidad de máquina
En un modelo de ciberresiliencia habilitado por IA, la confianza debe aplicarse cada vez más a la información y a las acciones. Y las organizaciones que utilizan modelos autónomos deben poder confiar en lo que informan los sistemas y en si pueden ser considerados fiables para actuar a velocidad de máquina.
Por tanto, la gobernanza debe evolucionar más allá del cumplimiento periódico para definir de forma continua cómo los sistemas autónomos pueden funcionar de manera segura y responsable. Esto requiere establecer derechos de decisión, responsabilidades y límites operativos claros, incluidas las decisiones que pueden automatizarse y los casos en que se requiere intervención humana.
Las organizaciones ya están empezando a traducir elementos de este enfoque en la práctica mediante autoridad acotada de los agentes, garantía continua, supervisión humana y gobernanza de la IA autónoma. El siguiente paso sería converger todo en un modelo de resiliencia desde el diseño en el que la autonomía de confianza se convierta en una capacidad operativa, preservando al mismo tiempo la responsabilidad y el control humano.
4. Distribuir el aprendizaje en materia de defensa cibernética entre las fronteras organizativas
La ciberresiliencia colectiva debe ir más allá de compartir información para escalar el aprendizaje defensivo a través de las fronteras organizativas. Las arquitecturas seguras desde el diseño, la interoperabilidad y los controles sólidos de flujo de información son fundamentales para garantizar que la defensa colectiva no genere nuevas vulnerabilidades sistémicas. Esto podría dar lugar a un ecosistema que se vuelva más resiliente con cada amenaza a la que se enfrenta.
Por ejemplo, un laboratorio neerlandés de ciberseguridad conecta universidades y organizaciones de investigación para que puedan compartir y utilizar conjuntamente capacidades distribuidas de seguridad del internet de las cosas (IoT), conservando al mismo tiempo el control de su infraestructura local. Las organizaciones ya están llevando elementos de este enfoque a la práctica mediante conocimiento defensivo compartido, aprendizaje continuo a partir de la retroalimentación operativa y agentes defensivos autónomos.
Evolución de la ciberresiliencia
Un ecosistema digital resiliente comprende, anticipa, actúa y aprende de forma continua a medida que evolucionan los riesgos cibernéticos.
Las organizaciones pueden empezar hoy a construir la ciberresiliencia conectando los datos de dependencias, amenazas y operaciones, al tiempo que prueban escenarios de disrupción y propagación. También deben definir qué decisiones defensivas puede tomar la IA y cuáles requieren supervisión humana. Y deben identificar socios de confianza para compartir conocimientos o capacidades defensivas.
El objetivo no es crear autonomía inmediata, sino construir progresivamente un ecosistema digital más adaptativo y resiliente.
Abhishta Abhishta (Universidad de Twente), Alberto Quintavalla (Universidad Erasmus de Róterdam), Florian Hahn (Universidad de Twente) y Cristoffer Leite (Universidad Técnica de Eindhoven) también contribuyeron a este artículo.




