Este resumen de noticias le trae las principales historias de ciberseguridad del último mes.
Principales noticias de ciberseguridad: el FBI alerta sobre una amenaza doble de ransomware; las empresas luchan por cerrar la brecha de habilidades en ciberseguridad; el actor Tom Hanks se distancia de un anuncio deepfake creado con IA.
1. Las empresas estadounidenses se enfrentan al riesgo de un doble ataque de ransomware, según el FBI
La Oficina Federal de Investigación (FBI) advierte a las empresas de Estados Unidos que estén alerta ante el riesgo de ataques dobles de ransomware, en los que la misma organización es atacada más de una vez en rápida sucesión.
La advertencia figura en una notificación al sector privado fechada el 27 de septiembre de 2023: «El FBI ha observado una tendencia de ataques dobles de ransomware realizados en estrecha proximidad temporal. Durante estos ataques, los actores de amenazas cibernéticas desplegaron dos variantes distintas de ransomware.»
El FBI también señaló que se utilizan diversas herramientas de ransomware en distintas combinaciones, con consecuencias potencialmente devastadoras para las empresas afectadas. «Este uso de dobles variantes de ransomware dio lugar a una combinación de cifrado de datos, exfiltración y pérdidas económicas por pagos de rescate. Los segundos ataques de ransomware contra un sistema ya comprometido podrían causar un daño significativo a las entidades víctimas.»
En la mayoría de los casos, el segundo ataque se ha producido en las 48 horas siguientes al primero, aunque el período entre ataques ha llegado a durar hasta 10 días.
Para mitigar los riesgos de los ataques dobles de ransomware, el FBI recomienda a las empresas revisar su postura de seguridad, mantener copias de seguridad sin conexión de los datos críticos y asegurarse de que dichas copias estén cifradas.
2. Las empresas no logran cerrar la brecha mundial de habilidades en ciberseguridad
Un informe sobre los desafíos laborales en el sector de la ciberseguridad concluye que las empresas de todo el mundo no logran cubrir millones de puestos vacantes. El Information Systems Audit and Control Association (ISACA), que cuenta con 170.000 miembros en 188 países, ha publicado su Estado de la ciberseguridad 2023 actualización global.
El informe, que recoge las opiniones de 2.178 miembros que respondieron a una encuesta global, concluye que el sector no logra atraer a candidatos para cubrir puestos desde los de nivel básico hasta los de alta dirección (C-suite).

De cara al futuro, ISACA no prevé una solución a corto plazo para los desafíos de personal del sector, y prevé una demanda creciente de especialistas cualificados en ciberseguridad.
Los hallazgos del informe coinciden con los del Foro Económico Mundial en su Perspectiva Global de Ciberseguridad 2023, que revela que el 59% de los líderes empresariales y el 64% de los líderes en ciberseguridad consideran la captación y la retención de talento como desafíos clave para gestionar la ciberresiliencia. Además, menos de la mitad de los encuestados afirmó contar hoy con las personas y las habilidades necesarias para responder a los ciberataques.
Según el Futuro del empleo 2023 informe, la ciberseguridad figura entre las habilidades prioritarias para la fuerza laboral. Sin embargo, existe una escasez de 3,4 millones de expertos en ciberseguridad para respaldar la economía mundial actual.
Un enfoque menos tradicional para la formación y la contratación en el sector de la ciberseguridad, centrado en la diversidad y en una menor dependencia rígida de las titulaciones, podría ampliar significativamente el grupo de talento disponible.
¿Cómo aborda el Foro Económico Mundial los crecientes desafíos de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
3. Noticias breves: principales historias de ciberseguridad de este mes
La Agencia de Ciberseguridad y Seguridad de Infraestructuras de EE. UU. (CISA) ha lanzado una nueva campaña para el 20.º Mes de Concienciación sobre la Ciberseguridad. Bajo el lema de la campaña Secure our World, la CISA insta a organizaciones y particulares a adoptar cuatro medidas para protegerse de la creciente amenaza de los ciberdelincuentes: usar contraseñas seguras; activar la autenticación multifactor; actualizar el software periódicamente; y reconocer e informar de los intentos de phishing.
Piratas informáticos han accedido a los equipos de la Corte Penal Internacional (CPI) en La Haya, Países Bajos. La CPI investiga crímenes de guerra y crímenes de lesa humanidad. Según Reuters, el personal de la CPI detectó actividad inusual en sus redes informáticas. La CPI declaró que trabajaba para mitigar el impacto de la brecha de ciberseguridad.
Ucrania ha acusado a Rusia de piratear sus sistemas informáticos de las fuerzas de seguridad. El responsable de ciberdefensa de Ucrania declaró que se habían atacado la Fiscalía General ucraniana y los departamentos que documentan crímenes de guerra, según informa Reuters.
Más de 50 organizaciones en Colombia han sido objeto de un ciberataque generalizado. Según Reuters, el ataque de ransomware afectó a sistemas gubernamentales y empresas privadas después de que piratas informáticos atacaran a un proveedor de servicios de Internet.
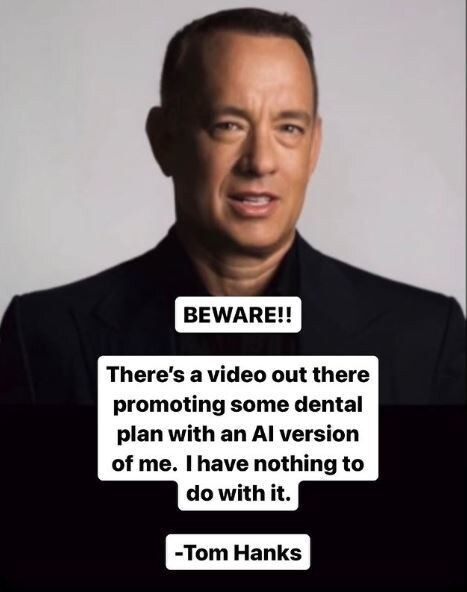
El actor de Hollywood Tom Hanks ha advertido a los consumidores de que un anuncio en el que aparece promocionando un plan dental es un deepfake creado con tecnología de IA. Hanks publicó una captura de pantalla del vídeo en Instagram, y explicó a sus 9,5 millones de seguidores: «No tengo nada que ver con esto». La aparición de la IA generativa ha suscitado preocupación por que las imágenes falsas convincentes podrían facilitar la difusión de desinformación y dañar la confianza en los contenidos en línea.
4. Más sobre ciberseguridad en Agenda
La nueva Ley de Mercados Digitales de la Unión Europea pretende regular a gigantes tecnológicos como Google, Facebook y Amazon. La ley busca garantizar una competencia justa, el intercambio de datos y la transparencia en torno al seguimiento de los datos de los usuarios. Están previstas multas importantes por incumplimiento.
Todo usuario en línea se enfrenta a una amenaza creciente de ransomware: software malicioso diseñado para impedir a una organización acceder a archivos o datos de su equipo. Este artículo detalla seis formas en que particulares y organizaciones pueden protegerse de la extorsión en línea.
Los sistemas energéticos que sustentan economías enteras se enfrentan a “una amenaza sin precedentes” de ciberataques, según la Agencia Internacional de la Energía (AIE). Estudios del sector muestran que las empresas de servicios públicos destinan de media un 8% de su presupuesto total de TI a la ciberseguridad, pero el número de ataques supera al gasto.




