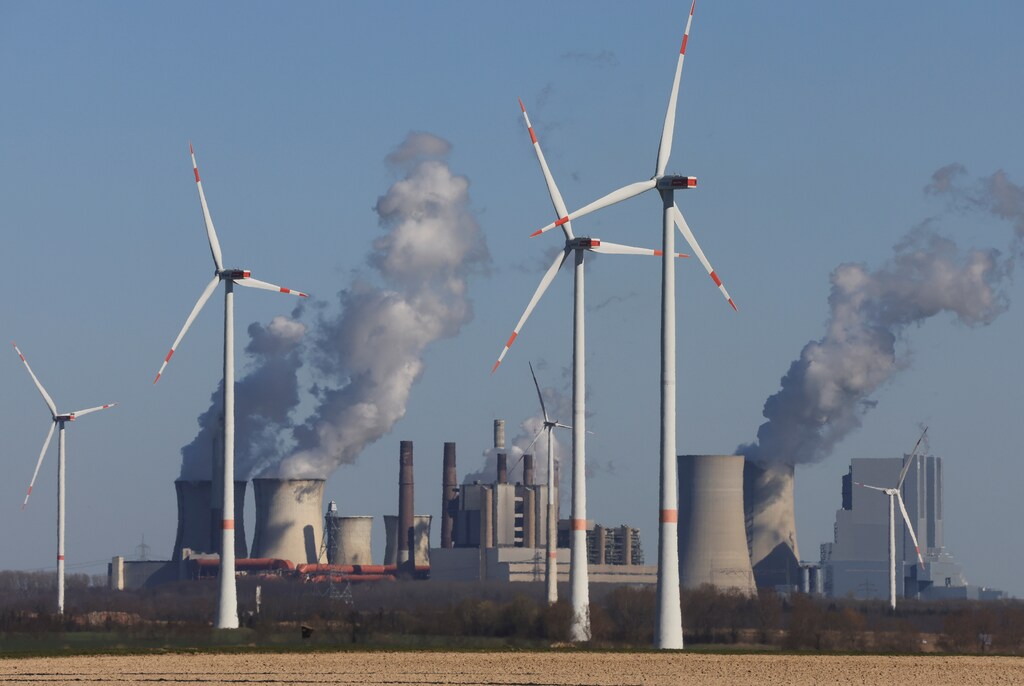
Los ciberataques contra el sector energético europeo este invierno podrían ser desastrosos.
Las interrupciones en un mercado ya sometido a presión podrían elevar los costos del combustible, causar enormes pérdidas económicas y obligar a los gobiernos a recurrir a las reservas estratégicas.
Los actores de todo el ecosistema energético deben dar prioridad a las medidas de mitigación para minimizar las interrupciones causadas por ciberataques.
La guerra de Rusia en Ucrania ha provocado una de las crisis energéticas más graves de Europa en los últimos tiempos. Hasta ahora, la crisis se ha debido en gran medida a interrupciones físicas: se ha reducido el flujo de gas natural, se han saboteado gasoductos y se han cortado las líneas de suministro.
Los países europeos han respondido reponiendo las reservas energéticas y reduciendo la demanda. La Unión Europea (UE) también ha tomado medidas mediante nueva legislación para reforzar la defensa y la resiliencia de las infraestructuras.
«La infraestructura crítica es la nueva frontera de la guerra», declaró en un discurso a principios de este mes Ursula von der Leyen, presidenta de la Comisión Europea. «Y Europa estará preparada».
Sin embargo, los expertos advierten que, si el sector energético sufriera ciberataques significativos y sostenidos, las consecuencias podrían ser devastadoras. La guerra en curso ha traído nuevos riesgos: ataques físicos y cibernéticos, a menudo combinados como una amenaza híbrida.
Europa ya ha sufrido ciberataques dirigidos contra el sector energético. En febrero, por ejemplo, un ciberataque afectó a los centros de refinación de petróleo de Ámsterdam-Róterdam-Amberes (ARA), interrumpiendo el comercio de productos refinados en toda la región. Otras dos empresas alemanas de refinación de petróleo también denunciaron ciberataques por esas fechas.
Los ciberataques en Europa se producen tras el devastador ataque contra el Colonial Pipeline en Estados Unidos. En mayo de 2021, el oleoducto —el mayor proveedor de combustible para aviones, gasolina y diésel del este de Estados Unidos— sufrió un ataque de ransomware que paralizó el sistema e interrumpió el suministro de combustible para hasta 50 millones de personas durante más de una semana. Como consecuencia, 17 estados de Estados Unidos declararon el estado de emergencia.
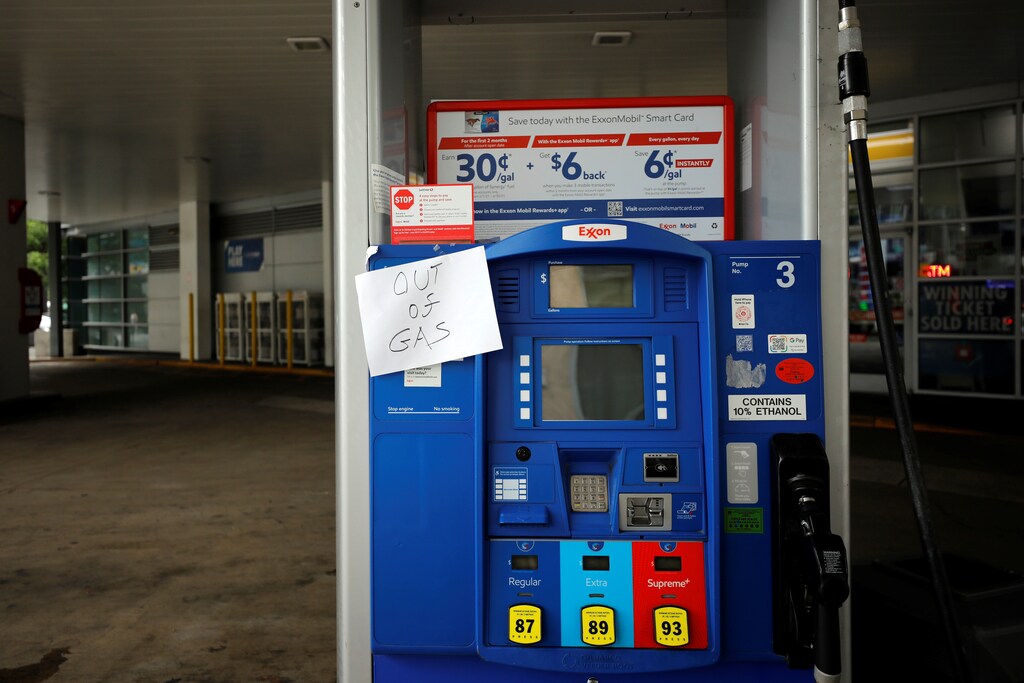
En Europa, más ciberataques contra el sector energético este invierno podrían ser desastrosos. Las interrupciones en unos mercados energéticos ya precarios podrían elevar los costos del combustible para cientos de millones de consumidores, causar enormes pérdidas económicas y obligar a los gobiernos a recurrir a las reservas estratégicas.
Riesgos de ciberataques para las infraestructuras clave de Europa
Hasta ahora, los ciberataques de Rusia han tenido resultados dispares, y muchas ofensivas han sido menos eficaces de lo previsto. En abril, por ejemplo, el Equipo de Respuesta ante Emergencias Informáticas de Ucrania anunció que había repelido con éxito una serie de ciberataques contra la red eléctrica del país. El ataque, atribuido a Rusia, tenía como objetivo dejar sin electricidad a hasta dos millones de personas.
Sin embargo, los expertos advierten ahora que el frente cibernético podría intensificarse, ya que Rusia —cuyas operaciones militares han tenido menos éxito del previsto— podría recurrir a ciberataques más agresivos.
«En respuesta a importantes reveses en el campo de batalla, durante la última semana hemos visto a Putin reaccionar de maneras impredecibles», afirmó Lindy Cameron, directora ejecutiva del Centro Nacional de Ciberseguridad del Reino Unido, en un discurso reciente. «Sigue existiendo una posibilidad real de que Rusia cambie su enfoque en el ámbito cibernético y asuma más riesgos».
En septiembre, el Ministerio de Defensa de Ucrania también advirtió que Rusia planea llevar a cabo «ciberataques masivos» contra las instalaciones de infraestructura crítica del país.
En primer lugar, el golpe se dirigirá contra las empresas del sector energético
Declaración del Ministerio de Defensa de Ucrania sobre la amenaza cibernética
La industria energética, en efecto, está prestando atención a la amenaza. Una encuesta reciente reveló que el 77% de los ejecutivos del sector energético afirmó que la ciberseguridad se ha convertido en una prioridad organizativa mayor que hace dos años. Mientras tanto, el 46% de los encuestados dijo que su organización se muestra despreocupada respecto a la ciberseguridad.
«Los ciberataques son uno de los principales riesgos a los que nos enfrentamos», afirmó Amin H. Nasser, presidente y director ejecutivo de Saudi Aramco, en un discurso reciente. «Están a la par de los desastres naturales o los ataques físicos».
En Europa se está impulsando el refuerzo de las medidas de ciberseguridad. En un debate celebrado este mes en el Parlamento Europeo, varios legisladores instaron al bloque a ampliar las leyes y propuestas de ciberseguridad, argumentando que no van lo suficientemente lejos. Muchos también subrayaron que la negligencia cibernética actual es insostenible, especialmente dada la interconexión de la región y del mundo.
Como señaló Jeremy Jurgens, director gerente del Foro Económico Mundial, en el primer informe reciente del Foro, Panorama mundial de la ciberseguridad: «El ciberespacio trasciende las fronteras. Por eso, debemos movilizar una respuesta mundial para abordar los desafíos sistémicos de la ciberseguridad».
¿Qué podemos hacer?
Ante el aumento de los riesgos cibernéticos, es fundamental que los actores de todo el ecosistema energético den prioridad a las medidas de mitigación para minimizar las interrupciones causadas por ciberataques como los incidentes de ARA o Colonial Pipeline.
Para impulsar esta labor, las iniciativas del Foro sobre resiliencia cibernética en electricidad y petróleo y gas han reunido a líderes de la industria para ayudar a reforzar la resiliencia cibernética general del sector energético. La colaboración ha dado lugar a los siguientes principios rectores, que ofrecen a los altos directivos los primeros pasos para actuar:
Establecer un modelo integral de gobernanza de la ciberseguridad.
Promover una cultura de seguridad y resiliencia desde el diseño.
Garantizar la responsabilidad corporativa alentando a la dirección a tener en cuenta los riesgos cibernéticos para la organización y el ecosistema en general.
Implantar una gestión integral de riesgos y fomentar una mayor visibilidad en toda la cadena de valor para mitigar eficazmente los riesgos.
Preparar y poner a prueba un plan de resiliencia basado en una lista de escenarios predefinidos para mitigar el impacto de un ataque.
Reforzar la colaboración internacional entre el sector público y el privado, con la participación de todas las partes interesadas de la industria.
En palabras de Amin H. Nasser: «A medida que el mundo amplía su huella digital, las ciberamenazas se vuelven más sofisticadas. Pero una empresa que trabaja sola es como cerrar con llave la puerta principal y dejar la puerta trasera completamente abierta. Debemos trabajar juntos si queremos proteger de verdad la infraestructura energética crítica de la que dependen miles de millones de personas en todo el mundo».




