China aprobó nuevas leyes de protección de datos en 2022; varios países se disponen a hacerlo en 2023, lo que crea un mosaico de normas que las empresas multinacionales deben cumplir.
Al navegar por las leyes de protección de datos, las empresas deben tener presente que surgen nuevas legislaciones en todo el mundo; algunas de ellas tienen fundamentos geopolíticos, mientras que la protección de la propiedad intelectual es una preocupación creciente.
La respuesta de las empresas a las protecciones de datos reforzadas debe abarcar una visión más amplia de si la entrada en un mercado responde a sus objetivos estratégicos más amplios y a su propia seguridad.
Las estrictas normas chinas de privacidad de datos de 2022 han obligado a muchas organizaciones multinacionales a apresurarse para cumplirlas o reorganizarse. Sin embargo, se espera que 2023 sea un año excepcional para la protección de datos, ya que varios países están proponiendo o considerando iniciativas, entre ellos India, Brasil, Rusia y posiblemente Estados Unidos, donde los estados individuales están creando un mosaico de normas.
Las repercusiones —como indican las recientes medidas de aplicación de China— probablemente irán más allá del cumplimiento normativo, hasta llegar a las consecuencias geopolíticas y a la protección de la propiedad intelectual (PI), entre otras preocupaciones.
Las normativas están surgiendo mientras las empresas, impulsadas en parte por los avances en analítica de inteligencia artificial, encuentran más formas de utilizar los datos que recopilan: para operar de manera más eficiente, gestionar sus riesgos, mejorar los servicios al cliente, crear y respaldar nuevos modelos de negocio y mucho más.
Pero los datos desbloqueados deben protegerse, algo con lo que muchas empresas todavía tienen dificultades. La mitad de los líderes empresariales que encuestamos en todo el mundo afirman no sentirse seguros de la gobernanza y la seguridad de los datos de su organización.
Protección de datos: Lo que estamos observando
El Reglamento General de Protección de Datos de la UE y la Ley de Protección del Consumidor de California (CCPA) causaron gran impacto cuando se promulgaron hace varios años. (La CCPA fue modificada y ampliada mediante la Ley de Derechos de Privacidad de California, que entró en vigor el 1 de enero de 2023).
Pero las organizaciones multinacionales se enfrentan ahora a una avalancha de leyes dispares de protección de datos y seguridad procedentes de naciones con intereses contrapuestos. Para navegarlas con éxito, debe empezar a planificar ahora, teniendo en cuenta varios factores.
Proliferación de normativas hasta ahora incluyen la Ley de Seguridad de Datos y la transferencia transfronteriza de datos (CBDT, por sus siglas en inglés) en el marco de su Ley de Protección de Información Personal (PIPL). Esta norma ya hace que el envío o el acceso a datos personales a través de las fronteras de China sea potencialmente complicado. Exige superar una evaluación de ciberseguridad antes del 1 de marzo de 2023, con sanciones por incumplimiento. India, Brasil y Rusia también están considerando sus propias leyes de protección de datos.
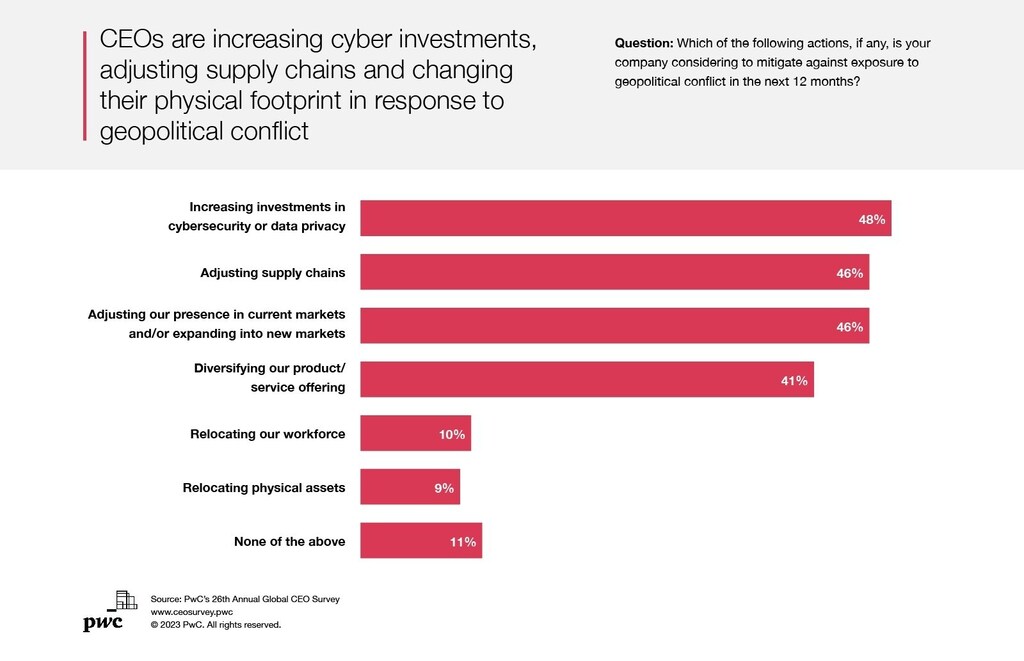
Agendas geopolíticas que se gestan bajo la superficie pueden complicar el panorama para las multinacionales. Las decisiones de aplicación a veces pueden parecer arbitrarias, a medida que los datos adquieren mayor importancia para la competitividad económica y la seguridad nacional (véase el gráfico).
La PI es una preocupación creciente, ya que las empresas temen que las auditorías puedan exponer información sensible a ojos de competidores. De hecho, a medida que la inteligencia artificial, que mejora rápidamente, analiza las enormes reservas de datos antes almacenadas en lagos de datos, esta información se vuelve cada vez más valiosa para las empresas privadas y los gobiernos.
Por qué esto importa para 2023
El enfoque regulatorio en los datos, intensificado en 2022, va a alcanzar un punto álgido este año. La Administración del Ciberespacio de China publicó recientemente requisitos de certificación de privacidad, y el gobierno de India publicó un borrador de su proyecto de ley de protección de datos, que probablemente se someterá a votación en 2023.
Esperamos ver más de ambos países y posiblemente leyes de datos de Rusia, Ucrania, Brasil, Japón y otros.
Las organizaciones multinacionales deben considerar las normas de protección de datos, privacidad y ciberseguridad en el contexto más amplio de las naciones que afirman sus políticas, su diplomacia y otras herramientas que favorecen su competitividad económica.
Nalneesh Gaur, director principal, Ciberseguridad y Privacidad, PwC EE. UU.
Consideraciones estratégicas clave
La respuesta adecuada a esta tendencia va más allá de afinar sus capacidades de cumplimiento, ya que la privacidad se ha convertido en una cuestión de generación de confianza.
Las organizaciones multinacionales deben considerar las normas de protección de datos, privacidad y ciberseguridad en el contexto más amplio de las naciones que afirman sus políticas, su diplomacia y otras herramientas que favorecen su competitividad económica. Para estas naciones, la seguridad económica es seguridad nacional.
Ante una propuesta de ley de protección de datos, pregúntese:
¿Queremos seguir haciendo negocios en ese mercado al nivel actual o no seguir haciéndolos en absoluto?
¿Merece la pena asumir el riesgo?
¿Queremos reorganizar nuestra cartera, desplazando parte o la totalidad de nuestro enfoque hacia otros mercados?
¿Nos preocupa que nuestra PI pueda ser vulnerable?
En caso afirmativo, ¿cómo podemos protegerla?
Actúe ahora para determinar cuáles son los mercados más importantes para su organización. Infórmese lo máximo posible sobre las leyes de privacidad de datos pendientes o propuestas en esos mercados y elabore un plan de preparación y respuesta.
Si su empresa necesita localizar su tratamiento de datos, considere revisar la arquitectura de sus sistemas empresariales para añadir controles de procesos y segmentar sus sistemas.
Su plan debe estar integrado y diseñado no solo para las funciones de ciberseguridad, tecnología y privacidad, sino para toda la empresa. La gobernanza, la titularidad y la privacidad de los datos en el clima actual no son únicamente asuntos del CISO (director de seguridad de la información), del CIO (director de información) o del CCO (director comercial), sino cuestiones que pueden tener implicaciones empresariales significativas.
Proteger los datos de clientes y empresas y la PI de la compañía exige un esfuerzo concertado y, a menudo, una inversión considerable que requiere la participación de la dirección ejecutiva y la deliberación y el respaldo a nivel de consejo de administración.




