Hace casi exactamente 50 años, Neil Armstrong se convirtió en el primer ser humano en pisar la Luna. Este logro extraordinario había sido inimaginable apenas unos años antes y desde entonces pocos empeños lo han superado. También es testimonio de lo que puede lograrse mediante la colaboración público-privada.
Durante la década de 1960, alrededor del 90% del presupuesto total de la NASA se destinaba a comprar bienes y servicios al sector privado. Las empresas llevaron literalmente al ser humano a la Luna: North American Aviation construyó el cohete Saturn V del Apolo 11. La protección frente a los numerosos y complejos riesgos de los viajes espaciales era igual de vital. Goodyear Aerospace regulaba la temperatura de los motores, que funcionaban a casi 3.300 °C. Mientras tanto, ILC Dover creó trajes espaciales que protegían contra las variaciones extremas de temperatura de la Luna. Sin estas tecnologías, los viajes espaciales nunca habrían sido viables.
Hoy, medio siglo después del Apolo 11, la tecnología desarrollada para el programa se utiliza en productos que van desde máquinas de diálisis renal hasta sistemas de purificación de agua. Incluso nuestros dispositivos inteligentes deben su existencia al programa Apolo.
Hoy, la tecnología inteligente nos sitúa al borde de una nueva era espacial «cibernética». La combinación de conectividad, movilidad y datos ofrece oportunidades casi ilimitadas. El objetivo es el mismo: hacer progresar a la humanidad. Y el éxito exigirá los mismos ingredientes: colaboración público-privada y atención a la seguridad y la protección frente a los riesgos.
La tarea es formidable. Las filtraciones de datos siguen aumentando tanto en frecuencia como en coste. Mientras tanto, el informe del Foro Económico Mundial Riesgos regionales para hacer negocios 2018 mostró que los ciberataques eran la principal preocupación de las empresas de Europa, Asia Oriental y el Pacífico, y América del Norte. Además, los ciberataques se están desplazando cada vez más de la pérdida tradicional de datos y la interrupción de servicios hacia impactos materiales e incluso físicos.
Ni el sector público ni el privado pueden resolver estos desafíos por sí solos. Debemos impulsar la colaboración, resistir el pensamiento aislado y reconocer que las tensiones geopolíticas obstaculizan la labor crucial que hace falta. Organizaciones como el Foro Económico Mundial desempeñan un papel importante al reunir a las partes interesadas y coordinar actividades. Un ejemplo es el Centro de Ciberseguridad del Foro Económico Mundial, que reúne a expertos y líderes de opinión para seguir abordando los riesgos cibernéticos sistémicos y crear herramientas que permitan comprenderlos mejor.
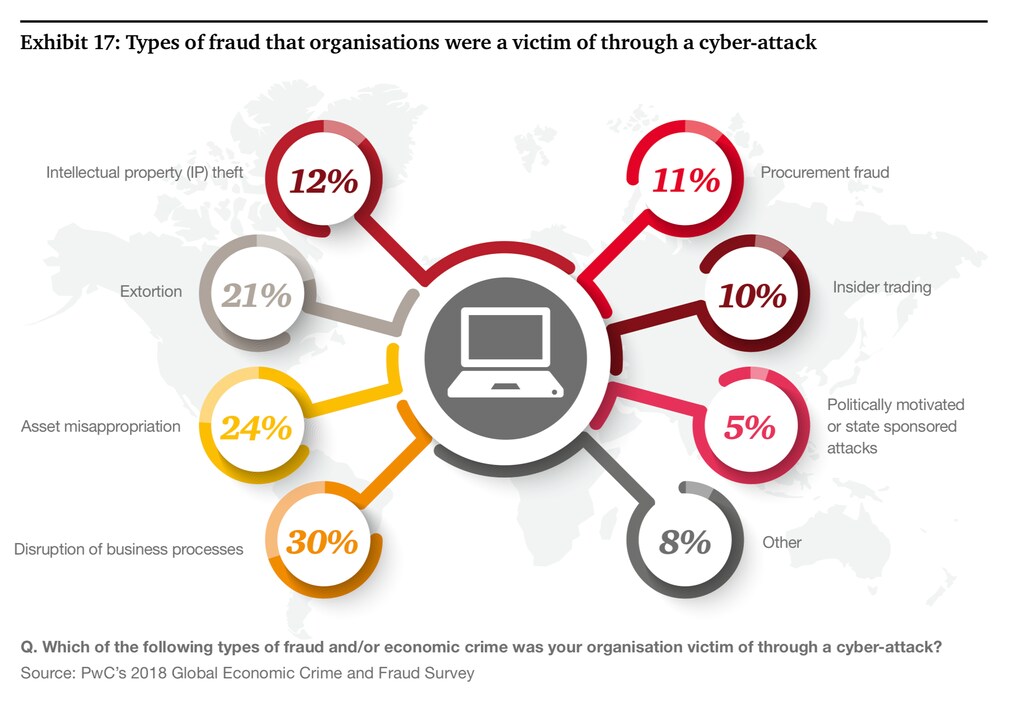
En términos generales, los objetivos clave de la colaboración son tres. Primero, debemos construir una cultura general de resiliencia, en lugar de protegernos frente a amenazas cibernéticas individuales. En la encuesta de 2018 Delito económico global de PwC , menos de la mitad de las organizaciones había realizado una evaluación de los riesgos de ciberdelincuencia y solo el 30% tenía un plan de respuesta cibernética. Mientras tanto, muchas no comprenden a fondo cuáles son sus activos de datos críticos, dónde se encuentran ni a quiénes prestan apoyo. Es preciso invertir para entender de verdad qué información se necesita para mantener las operaciones empresariales críticas y proteger los datos.
Por lo tanto, los sectores público y privado deben trabajar para mejorar la preparación de las organizaciones. La transferencia del riesgo es solo una parte del conjunto de herramientas de las aseguradoras cibernéticas, y Zurich Insurance ha invertido en un nuevo Cyber Fusion Center de última generación para establecer la colaboración entre equipos altamente cualificados de inteligencia sobre ciberamenazas, respuesta, análisis forense y gestión de vulnerabilidades. También trabajamos con varios proveedores de servicios de seguridad, como Zeneth Technology Partners, para ayudar a los clientes a identificar vulnerabilidades de ciberseguridad en sus sistemas antes de que se produzca un ataque.
Por su parte, los responsables de formular políticas deberían procurar mejorar la «educación cibernética» en el sector privado, especialmente entre las pymes. En este sentido, son especialmente bienvenidos los planes anunciados recientemente por el Departamento de Seguridad Nacional de Estados Unidos para crear un Centro Nacional de Gestión de Riesgos. Inicialmente, el Centro trabajará con entidades financieras, empresas energéticas y proveedores de telecomunicaciones para ayudar a identificar las debilidades de seguridad de los sectores, elaborar planes de respuesta y realizar simulacros cibernéticos.
Lograr resiliencia también significa supervisar y mejorar la respuesta a incidentes a escala mundial, especialmente ante eventos cibernéticos sistémicos. Para ello será necesario aumentar la cooperación en materia de gobernanza global. Los responsables de formular políticas deben identificar las instituciones de gobernanza global adecuadas para su propósito, reforzar y aclarar sus funciones y aislarlas de las tensiones geopolíticas. También se podría mejorar la gobernanza cibernética global mediante redes que permitan interactuar a las entidades nacionales de gobernanza cibernética, generando confianza, aumentando la coordinación y facilitando respuestas conjuntas. Este enfoque reflejaría la coordinación informal entre los gobernadores de los bancos centrales, que demostró ser eficaz durante la crisis financiera. Otra posibilidad sería crear una estructura de una OMS Cibernética o del G20 que coordinara la preparación, la resiliencia y la respuesta ante un ciberataque o fallo sistémico.
La segunda área de colaboración consiste en crear las condiciones que permitan al sector asegurador desempeñar su función tradicional de gestión de riesgos. Como ocurre con cualquier exposición, para suscribir eficazmente los riesgos cibernéticos y evaluar su frecuencia y gravedad, las aseguradoras deben tener acceso a datos fiables y coherentes. Esto incluye informes de incidentes, evaluaciones de impacto, modalidades de ataque y análisis de amenazas. El sector público puede reforzar el intercambio de información protegiendo a las víctimas de ciberataques frente a posibles responsabilidades legales. Establecer protocolos comunes de atribución también ayudará a la suscripción. Este tema se debate en el sector asegurador y entre empresas de todo el mundo que afrontan importantes riesgos relacionados con la ciberseguridad. La claridad impulsará el crecimiento del mercado de seguros cibernéticos y garantizará que los clientes cuenten con la cobertura adecuada.
Sin embargo, incluso con estos esfuerzos, puede que no todos los eventos de gran escala sean asegurables. La naturaleza sistémica y compleja de los ciberataques, con niveles a menudo inciertos de riesgo total o de «acumulación», puede hacer necesario cierto apoyo de capital gubernamental. La ciberguerra, como un ataque patrocinado por un Estado contra la red eléctrica nacional, podría exceder el apetito del mercado. Por tanto, la tercera y última medida de colaboración consiste en considerar la viabilidad de programas de reaseguro respaldados por los gobiernos, similares a los que abordan las catástrofes naturales y el terrorismo. Estas conversaciones deben encontrar el equilibrio adecuado entre un sector de seguros cibernéticos sostenible y la demanda legítima de mitigar estos riesgos para los consumidores y la economía.
La era espacial cibernética actual quizá no tenga un alunizaje, pero sus posibles beneficios para la sociedad durante los próximos 50 años podrían ser aún mayores. El éxito está a nuestro alcance, pero hay más en juego y los riesgos son más complejos. Una vez más, hace falta centrarse en la colaboración. Es hora de unirnos en este próximo gran salto para la humanidad.




