Este resumen mensual recoge las principales noticias de ciberseguridad del último mes.
Noticias destacadas de ciberseguridad: EE. UU. se enfrenta a una enorme campaña de ciberespionaje; grandes empresas británicas afectadas por ciberataques a proveedores de externalización; la mayor ciberamenaza de la IA procederá de los deepfakes, según Brad Smith, de Microsoft.
1. EE. UU. alerta de una enorme campaña de ciberespionaje que apunta a infraestructuras críticas
Una de las mayores campañas de ciberespionaje conocidas ha afectado a empresas que gestionan infraestructuras críticas de EE. UU., según las agencias de inteligencia occidentales y Microsoft.
Los analistas de Microsoft afirman que el grupo, al que denominan Volt Typhoon, parece estar desarrollando capacidades que le permitirían interrumpir infraestructuras de comunicación críticas entre EE. UU. y Asia que se utilizarían en caso de crisis. El grupo también podría desencadenar ciberataques contra oleoductos, gasoductos y sistemas ferroviarios, según se ha advertido al Departamento de Estado de EE. UU.
El grupo ha llevado a cabo su actividad aprovechando vulnerabilidades de la plataforma de ciberseguridad FortiGuard, según el Financial Times informa.
Las autoridades de EE. UU. y numerosas autoridades internacionales de ciberseguridad han publicado un aviso conjunto de asesoramiento sobre ciberseguridad en el que se destaca el «conjunto de actividades». Afirman que una de las principales tácticas de Volt Typhoon es ataques «Living off the Land» (LOTL), que emplean software y funciones ya disponibles en el sistema objetivo –como Windows– para eludir la detección.
2. Grandes empresas británicas afectadas por ciberataques a proveedores de externalización
La BBC, British Airways (BA) y algunas de las mayores empresas británicas han sufrido ciberataques como consecuencia de hackeos de datos en proveedores de externalización.
La BBC y BA vieron comprometidos los datos de su personal por un ataque al software utilizado por una empresa que presta servicios de nóminas a casi la mitad de las empresas del FTSE 100. Una banda criminal de habla rusa fue la responsable de la brecha de ciberseguridad del software de Zellis, según el Financial Times informa.
El ataque se dirigió contra una vulnerabilidad del software de transferencia de archivos MOVEit, lo que pone de manifiesto la vulnerabilidad de las empresas ante ataques que explotan fallos en distintas áreas de su cadena de suministro de software.
El fallo de seguridad de MOVEit también ha permitido a piratas informáticos robar datos de usuarios de EE. UU., según afirman investigadores de seguridad. Las organizaciones que usan MOVEit deben prepararse para una posible extorsión y para la publicación de los datos robados, según un experto del sector.
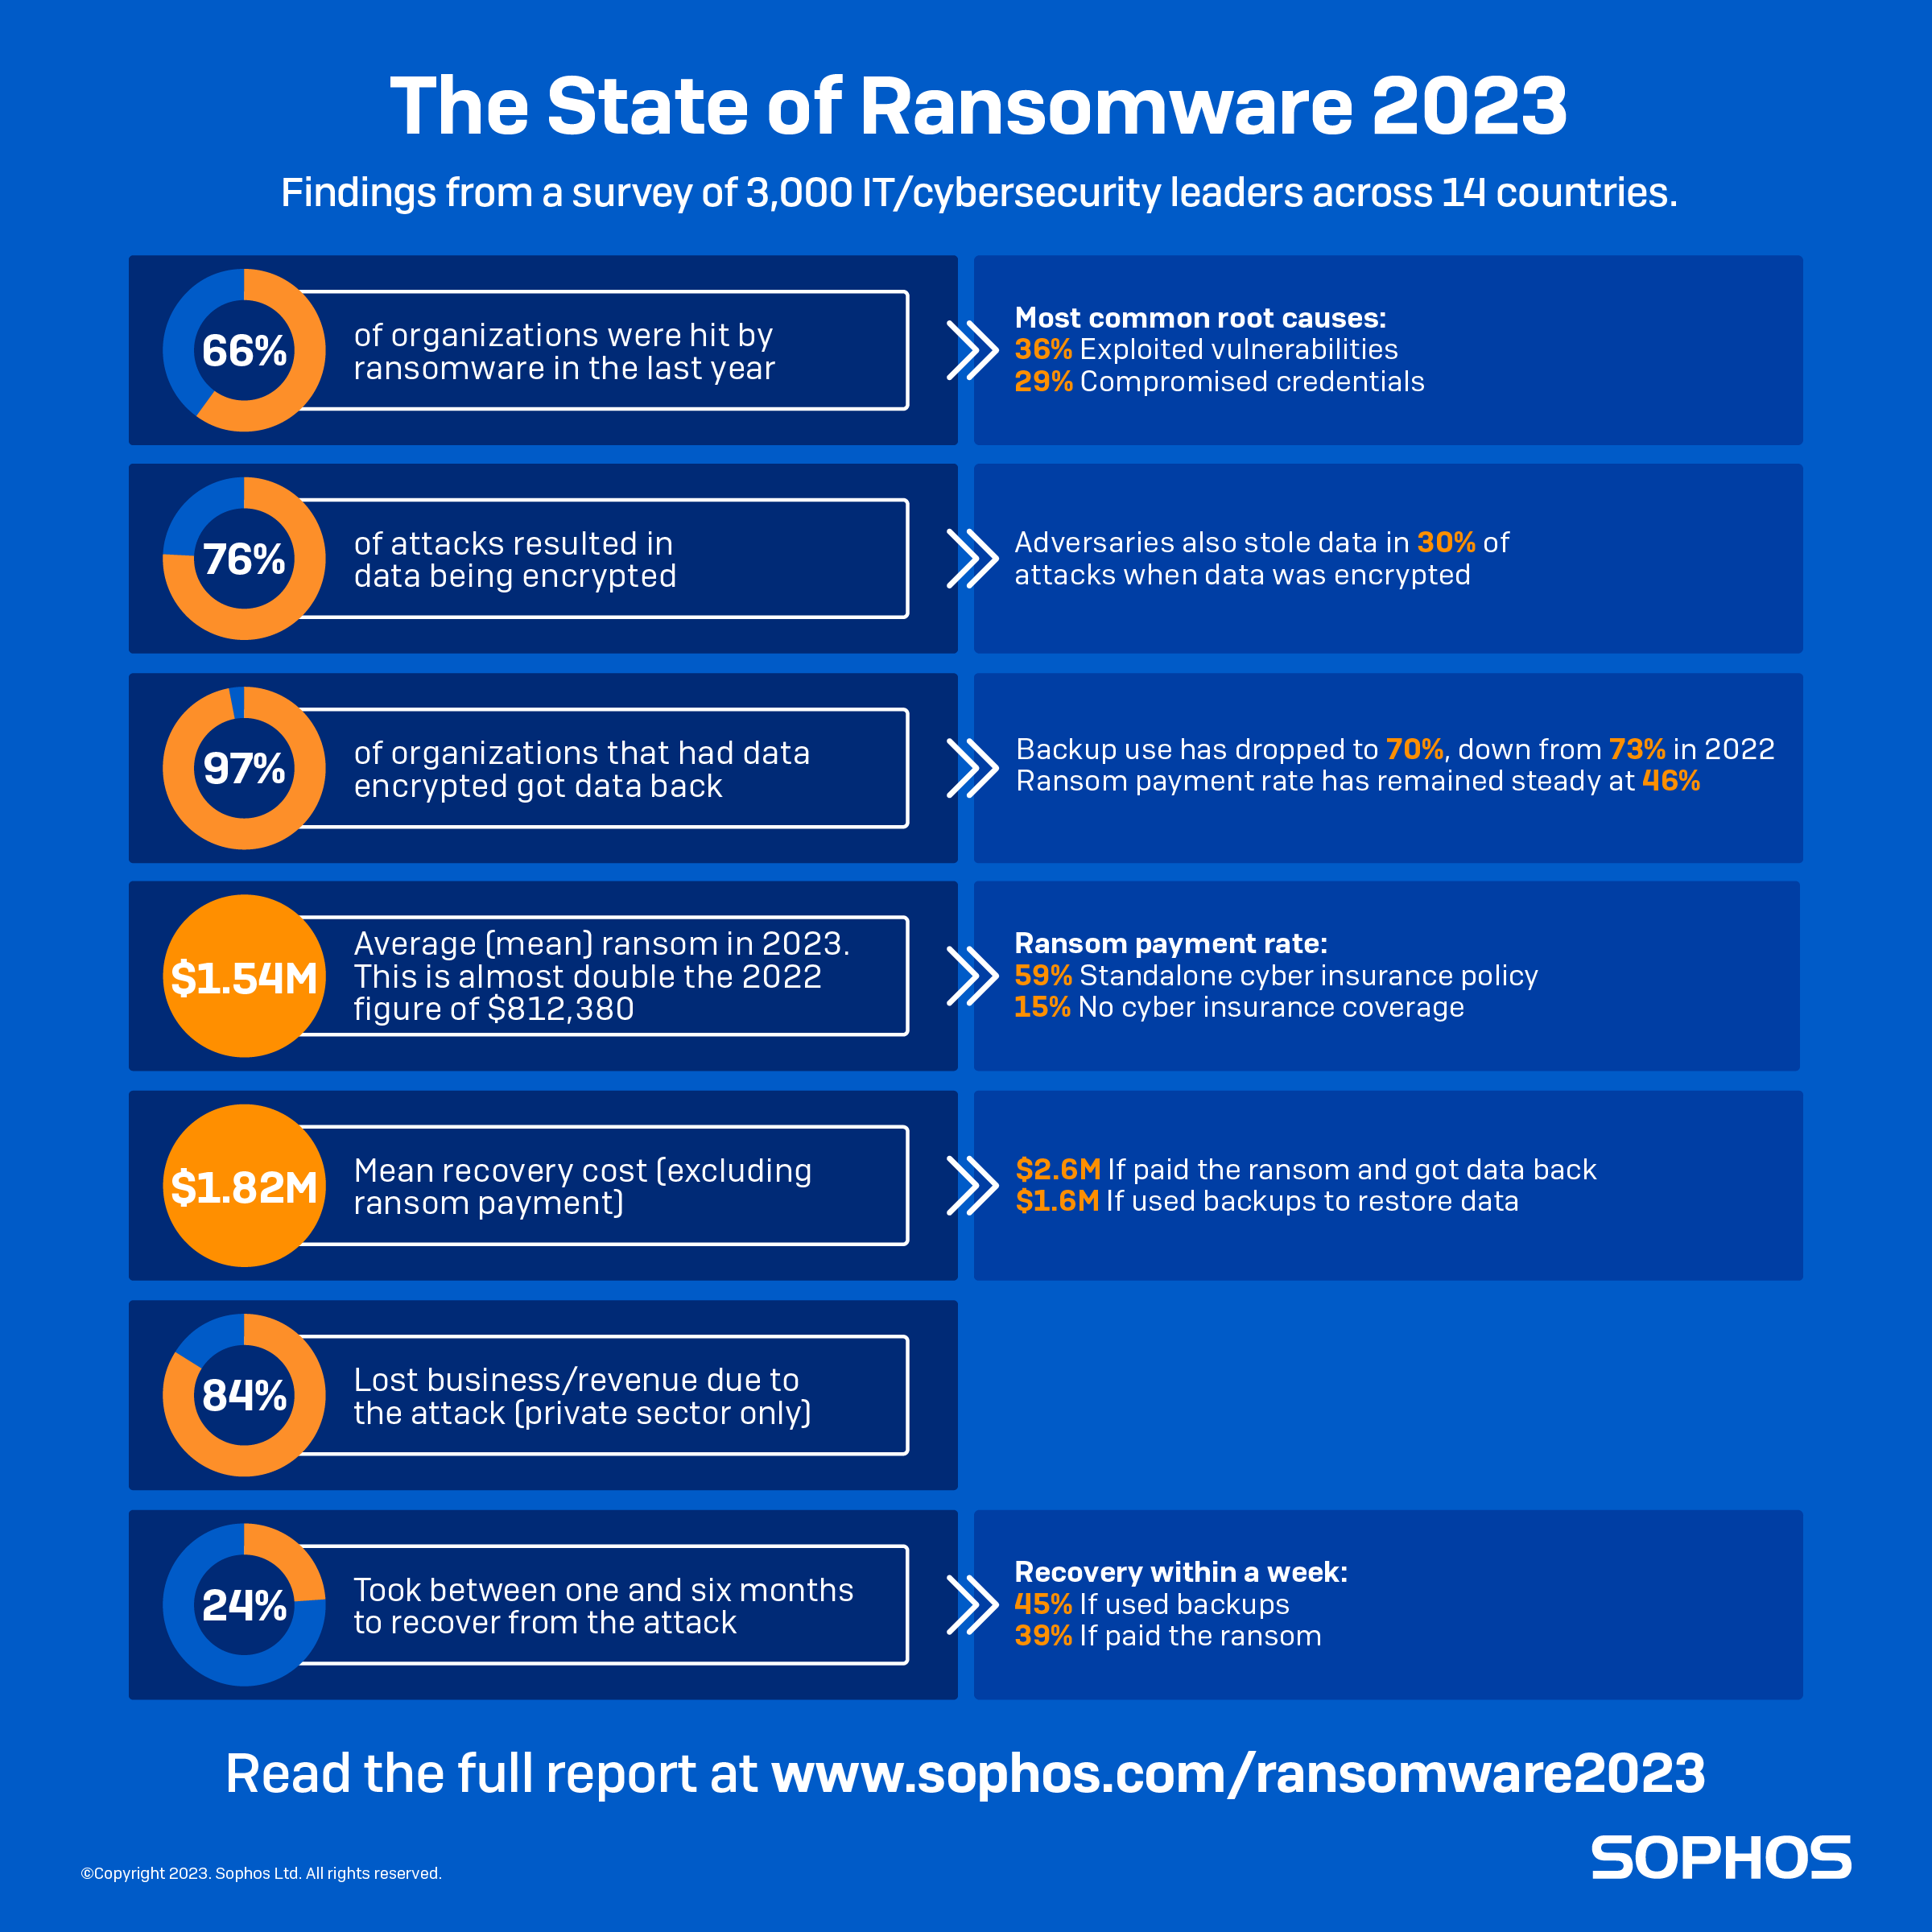
Dos tercios de las empresas han sufrido ataques de ransomware en el último año, siendo la explotación de vulnerabilidades de seguridad la causa principal, según una encuesta de la empresa de seguridad Sophos que abarca 14 países. Además, la Grupo de Trabajo Conjunto contra el Ransomware, liderado por EE. UU. señala que «los agentes maliciosos han adaptado sus tácticas de ransomware para hacerlas más destructivas e impactantes».
Los planes de pensiones del Reino Unido gestionados por el gran minorista Marks and Spencer, la empresa de bebidas Diageo y el fabricante de bienes de consumo Unilever también han sido víctimas de ciberataques contra la empresa de externalización Capita este año. Y los organismos de gobierno local afirman que sus archivos han quedado en riesgo debido a un «sistema de almacenamiento de datos en la nube no seguro» controlado por Capita, según el Financial Times.
Capita afirma que se enfrenta a costes de entre 19 millones y 25 millones de dólares por sus esfuerzos para gestionar el incidente, incluidos honorarios profesionales especializados, costes de recuperación y remediación e inversión para reforzar su sistema de ciberseguridad.
3. Noticias breves: principales noticias de ciberseguridad de este mes
La mayor ciberamenaza derivada de la IA procederá de los deepfakes, según el presidente de Microsoft, Brad Smith. Considera que los contenidos de aspecto realista pero falsos podrían impulsar «operaciones de ciberinfluencia» dirigidas por gobiernos. Smith afirma que es necesario conceder licencias para la IA, con «obligaciones de proteger la seguridad, la seguridad física, la ciberseguridad y la seguridad nacional», informa Reuters.
Los proveedores de servicios en la nube de EE. UU. que quieran operar en la Unión Europea (UE) podrían necesitar crear una empresa conjunta con una compañía con sede en la UE para obtener una etiqueta de ciberseguridad de la UE. Un borrador de propuesta de la agencia de ciberseguridad de la UE, ENISA, indica que el servicio en la nube debe gestionarse y mantenerse en la UE, y que todos los datos de los clientes deben almacenarse y tratarse allí.
Portugal podría prohibir a los operadores de telecomunicaciones utilizar equipos chinos en las redes 5G. Los riesgos de seguridad surgen cuando los proveedores tienen su sede en países que no disponen de acuerdos sobre protección de la ciberseguridad, los datos y la propiedad intelectual con Portugal o la UE, según indica el consejo de ciberseguridad portugués.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Su objetivo es fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Un «ciberataque grave» afectó al Ministerio de Industria italiano a finales de mayo. El ataque inutilizó su portal web y sus aplicaciones. Las instituciones italianas han sido objeto recientemente de varios ciberataques, lo que ha suscitado dudas sobre la seguridad de sus redes, según Bloomberg.
El mayor banco islámico de Indonesia trabaja para reforzar su ciberseguridad después de que los datos de 15 millones de sus clientes se publicaran en internet. La filtración de datos en Bank Syariah Indonesia fue la mayor registrada jamás en una entidad financiera indonesia, según un experto en ciberseguridad.
Se ha inaugurado en el Reino Unido el mayor laboratorio de ciberseguridad de propiedad privada del mundo. Ayudará a comprobar el grado de seguridad de vehículos, aviones y sistemas industriales frente a ciberataques. Las instalaciones son gestionadas por la empresa privada IOActive y se encuentran cerca de la sede de la agencia de inteligencia británica GCHQ.
El expresidente de EE. UU. la decisión de Donald Trump de destituir a un alto responsable de ciberseguridad tras perder las elecciones de 2020 será investigada por un fiscal especial estadounidense. Christopher Krebs fue destituido días después de que la Agencia de Ciberseguridad y Seguridad de Infraestructuras, que dirigía, describiera las elecciones como «las más seguras de la historia de Estados Unidos».
4. Más sobre ciberseguridad en Agenda
Se prevé que las pérdidas por ciberdelincuencia aumenten de 8,44 billones de dólares en 2022 a 11 billones en 2023. Esto es lo que su organización necesita saber sobre el ciberseguro.
La región Asia-Pacífico está experimentando un fuerte aumento de los ciberataques en comparación con el resto del mundo. ¿Por qué sucede esto y qué se puede hacer para prevenir la ciberdelincuencia?
Las contraseñas débiles son una de las formas en que nuestro comportamiento en internet podría poner en peligro nuestra seguridad digital. Estas son cinco maneras en que podríamos poner en riesgo nuestra ciberseguridad.




