El ciberespacio es cada vez más complejo, lo que crea nuevos desafíos para los líderes de los sectores público y privado.
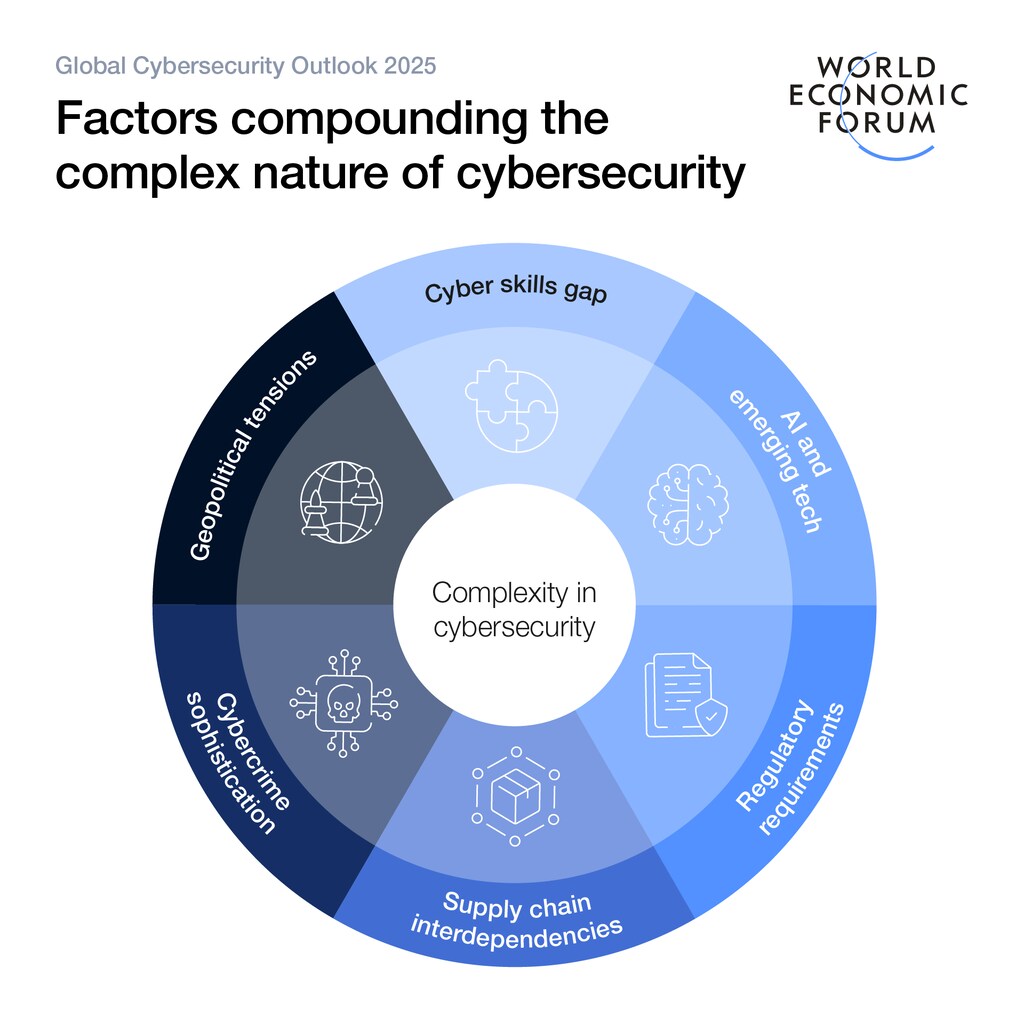
El Panorama global de ciberseguridad 2025 concluyó que la creciente complejidad se debe a diversos factores, como las tensiones geopolíticas y el solapamiento de las cadenas de suministro.
Preguntamos a cinco destacados responsables de ciberseguridad cuáles son los mayores desafíos cibernéticos a los que se enfrentan. Esto es lo que dijeron.
Según un nuevo informe, la creciente complejidad del ciberespacio se ve agravada por el aumento de las tensiones geopolíticas, el solapamiento de las cadenas de suministro, la rápida adopción de tecnologías emergentes y la proliferación de requisitos normativos.
Esta semana, el Foro Económico Mundial publicó la última edición de su Panorama global de ciberseguridad, resultado de una encuesta anual y entrevistas individuales con altos ejecutivos y líderes de distintos sectores y organizaciones. El informe concluyó que la creciente complejidad está ampliando la brecha de competencias en ciberseguridad y agravando la desigualdad cibernética.
El informe también concluyó que la creciente complejidad de las cadenas de suministro, sumada a la falta de visibilidad y supervisión de los niveles de seguridad de los proveedores, se ha convertido en el principal riesgo de ciberseguridad para las organizaciones. De hecho, entre las grandes organizaciones (con ingresos anuales superiores a 5.500 millones de dólares), más de la mitad (54 %) identificó los desafíos de la cadena de suministro como el mayor obstáculo para lograr la resiliencia cibernética.
«A medida que el ciberespacio se vuelve cada vez más complejo, puede agravar la desigualdad cibernética de las organizaciones que no pueden hacer frente a los crecientes desafíos», señala el informe.
Pese a los obstáculos, el informe señala que las organizaciones pueden reducir las disparidades si adoptan una gestión proactiva de los riesgos, priorizan la colaboración en todos los ecosistemas e invierten en soluciones escalables y equitativas.
Ante los diversos factores que complican el ciberespacio, el Foro Económico Mundial pidió a cinco responsables de ciberseguridad de alto nivel de todo el mundo que identificaran el aspecto de la complejidad que plantea los mayores desafíos o preocupaciones para sus respectivas organizaciones.
Esto es lo que dijeron:
Grant Bourzikas, director de Seguridad, Cloudflare, Estados Unidos
La complejidad genera caos, y el caos distrae de las prioridades concretas de proteger cualquier organización.
Uno de los mayores factores que impulsan la complejidad y uno de los principales obstáculos para lograr la resiliencia es que los directores de seguridad de la información (CISO) desarrollen una «mentalidad de rehén» respecto de tecnologías antiguas y obsoletas. Los CISO suelen seguir utilizando proveedores porque es fácil —es decir, porque ya forman parte de su infraestructura—, pero fácil rara vez significa seguro. Cuando un CISO considera imposible o demasiado difícil dejar de trabajar con un proveedor, el equilibrio de poder empieza a inclinarse de nuevo a favor de los actores de amenazas.
Si las organizaciones no inician su transformación de seguridad para eliminar las herramientas y los proveedores que generan complejidad en vez de impulsar la innovación, estos se convertirán en el principal lastre que conduzca a brechas de seguridad. Con nuevas vulnerabilidades descubiertas a diario y la aparición de nuevos grupos de actores de amenazas, tácticas y programas maliciosos, los CISO deben ser decididos y preguntarse: ¿son necesarias para combatir a los actores de amenazas actuales las herramientas que usamos y renovamos?
Christophe Blassiau, vicepresidente sénior y director general de Seguridad de la Información, Schneider Electric, Francia
La rápida adopción de tecnologías emergentes, como la automatización, la nube y la IA, ha generado una hiperconectividad en segmentos de infraestructuras críticas. Esto ha ampliado la superficie de ataque y aumentado las dependencias entre las partes interesadas, incluidos los proveedores de tecnología, los propietarios de activos y los proveedores.
En este contexto han surgido desafíos nuevos y complejos. En primer lugar, aunque Schneider Electric aplica sistemáticamente los principios de «seguridad desde el diseño» mediante su ciclo de vida de desarrollo seguro (SDL), cada vez es más necesario partir de esa base y centrarse en la «seguridad en las operaciones». Definir con claridad las funciones y responsabilidades de las partes interesadas es fundamental para impulsar la implementación de controles de seguridad, como la aplicación de parches, en entornos operativos con múltiples tecnologías después del despliegue.
A esta labor se suma la exigencia de las autoridades de una mayor transparencia y más informes ante los ataques de actores cibernéticos maliciosos contra infraestructuras críticas. El panorama normativo se está ampliando, y reglamentos clave como NIS2 y CRA tienen repercusión mundial. Schneider Electric sigue apostando por la digitalización y sus beneficios, pero también debe colaborar con las partes interesadas de la cadena de valor para proteger las operaciones y cumplir las obligaciones normativas: una tarea considerable.
Sabrina Feng, directora de Riesgos de Tecnología, Ciberseguridad y Resiliencia, London Stock Exchange Group, Reino Unido
Dependemos cada vez más de nuestra cadena de suministro para obtener tecnología y servicios digitales.
Esto es especialmente cierto a medida que adoptamos tecnologías disruptivas, en particular la nube, los macrodatos, la inteligencia artificial y la computación cuántica.
Quizá haya que replantearse algunos aspectos de los antiguos paradigmas para gestionar los riesgos de la cadena de suministro a fin de abordar este aspecto de la complejidad.
Derek Manky, estratega jefe de Seguridad y vicepresidente global de Inteligencia sobre Amenazas, Fortinet, Estados Unidos
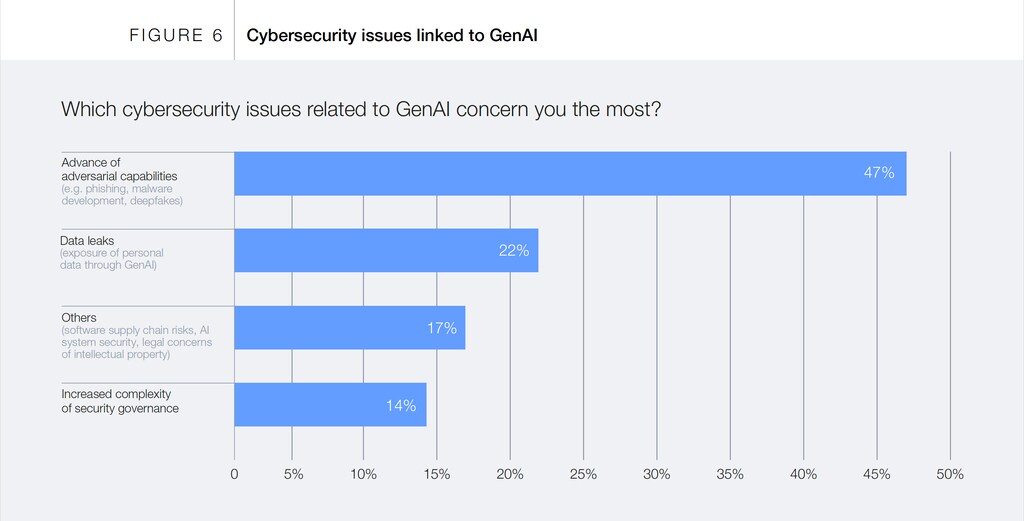
La creciente sofisticación de las operaciones de ciberdelincuencia agrava los desafíos a los que ya se enfrentan los equipos de seguridad de todo el mundo. Al aprovechar tecnologías nuevas, como la IA, para aumentar el volumen y la velocidad de las amenazas que despliegan, los actores maliciosos siguen construyendo un ecosistema resiliente y rentable, que plantea nuevos riesgos para las empresas y las infraestructuras críticas.
De cara al futuro, los adversarios emprenderán acciones más ambiciosas y audaces: pondrán la mira en nuevos objetivos y lanzarán ataques meticulosamente planificados para engañar a usuarios finales expertos. Aunque las organizaciones suelen pensar en herramientas adicionales para contrarrestar el aumento de los ciberataques, crear alianzas es una de las medidas más eficaces —y a menudo menos valoradas— para combatir la ciberdelincuencia.
Establecer relaciones e intercambiar información fomenta la confianza y la integridad. Cuando las instituciones públicas y privadas confían más unas en otras, pueden compartir información de inteligencia para seguir el ritmo de las amenazas cibernéticas, adelantarse a ellas y desarticularlas colectivamente.
Janus Friis Bindslev, director de Riesgo Digital, PensionDanmark, Dinamarca
En este momento, tres factores principales impulsan la complejidad de nuestro panorama de ciberseguridad:
Las amenazas cibernéticas graves y sofisticadas, y las interdependencias de la cadena de suministro que conlleva operar en la nube
Equilibrar el riesgo y la innovación a medida que integramos nuevas soluciones basadas en IA.
Mantenerse al día con el creciente ecosistema normativo y de políticas.
Como tenemos pocos sistemas de TI heredados, nuestro principal desafío es seguir mejorando la seguridad, la arquitectura y las operaciones de nuestra plataforma basada en la nube. Esto es fundamental para mantener la observabilidad, evitar la deuda tecnológica y conservar la estabilidad y seguridad de nuestros sistemas a medida que incorporamos nuevas soluciones, integraciones o funcionalidades. Es especialmente importante dada la rapidez con que se desarrollan nuevas soluciones basadas en IA e impulsadas por las necesidades del negocio.
En mi opinión, un factor clave para el éxito de los expertos en ciberseguridad y los CISO en 2025 no consiste solo en gestionar y comunicar los riesgos cibernéticos y digitales, sino también en reducir proactivamente la complejidad en cada tarea. Automaticen siempre que sea posible y den prioridad a la simplicidad. Conéctense con colegas del sector, proveedores, autoridades y otras organizaciones pertinentes para colaborar e intercambiar conocimientos con regularidad.




