Este resumen periódico reúne las principales noticias de ciberseguridad del último mes.
Principales noticias de ciberseguridad: el mayor ataque DDoS amenaza a empresas de todo el mundo; la IA podría aumentar los riesgos de ciberseguridad (informe del Reino Unido); piratas informáticos atacan a organizaciones de ayuda que trabajan en Israel y Gaza.
Asimismo, este mes el Foro Económico Mundial celebrará su Reunión Anual sobre Ciberseguridad. La reunión reunirá a los principales líderes mundiales en ciberseguridad procedentes del mundo empresarial, los gobiernos, las organizaciones internacionales, la sociedad civil y el ámbito académico.
1. El mayor ataque DDoS amenaza a empresas de todo el mundo
Empresas como Google y Amazon afirman haber repelido el mayor ataque de denegación de servicio distribuido (DDoS) del mundo, pero advierten a los usuarios de internet de que este tipo de ataques podría causar interrupciones generalizadas si no se intensifican las medidas de ciberseguridad.
Un ataque DDoS pretende dejar inaccesible un sitio web saturándolo con solicitudes de datos. Esto suele provocar la caída de sitios web y que los servicios en línea no estén disponibles.
Google afirma que el ataque comenzó en agosto y fue 7,5 veces mayor que el ataque más grande anterior, y su sitio se enfrentó a un pico de 398 millones de solicitudes por segundo.
Google mitigó un ataque DDoS que alcanzó un pico de 398 millones de solicitudes por segundo
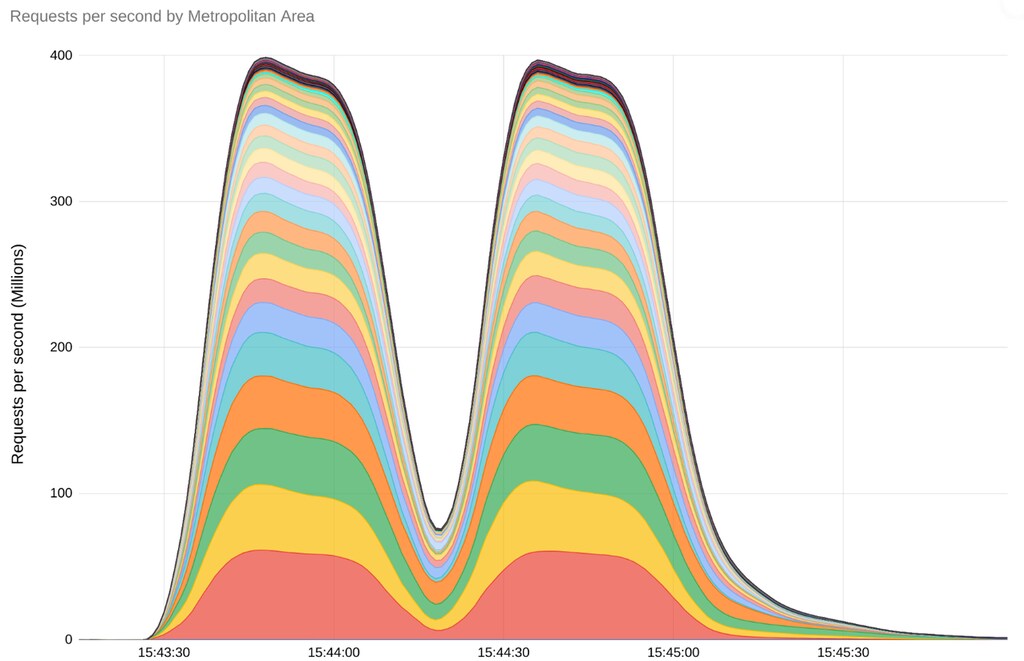
La empresa de ciberseguridad Cloudflare afirmó que el ataque fue tres veces mayor que cualquier otro al que se haya enfrentado antes, con más de 201 millones de solicitudes por segundo. La división de servicios web de Amazon afirmó que se había enfrentado a «un nuevo tipo de evento DDoS».
Las tres empresas afirmaron que los atacantes explotaron una debilidad de HTTP/2, una versión más reciente del protocolo de red HTTP. Ahora instan a otras empresas a actualizar sus servidores web para reducir su vulnerabilidad a este tipo de ataques.
«Cualquier empresa o particular que ofrezca una carga de trabajo basada en HTTP a internet puede estar en riesgo por este ataque», afirma Google. «Las organizaciones deben verificar que los servidores que gestionan y que son compatibles con HTTP/2 no sean vulnerables, o aplicar parches del proveedor para CVE-2023-44487 con el fin de limitar el impacto de este vector de ataque.»
2. La IA intensificará los riesgos de ciberseguridad: informe del Reino Unido
Los riesgos de ciberseguridad probablemente aumenten debido a la IA generativa, según un nuevo informe del Gobierno del Reino Unido sobre la IA de vanguardia.
La tecnología permitirá crear una intrusión cibernética «más rápida, más eficaz y a mayor escala mediante métodos de phishing personalizados o la replicación de malware», según el Safety and Security Risks of Generative Artificial Intelligence to 2025 informe. Sin embargo, no prevé que la piratería se automatice por completo de aquí a 2025.
Los riesgos digitales, como los ciberataques, el fraude en línea y la suplantación de identidad, son las amenazas de seguridad más probables que surgen por la IA, y tendrán un mayor impacto que otras amenazas, según el documento. En conjunto, considera que la IA generativa tiene más probabilidades de agravar los riesgos existentes que de crear amenazas completamente nuevas en los próximos años.
No obstante, el informe también afirma que la IA generativa mejorará las defensas disponibles frente a las ciberamenazas.
¿Cómo aborda el Foro Económico Mundial los crecientes desafíos de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al posibilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a afrontar desafíos que requieren respuestas colectivas.
El informe del Reino Unido sigue a los esfuerzos de varias organizaciones internacionales por impulsar marcos de gobernanza de la IA inclusivos.
En junio, por ejemplo, el Foro Económico Mundial lanzó la Alianza para la Gobernanza de la IA para ofrecer orientación sobre el diseño, desarrollo e implementación responsables de sistemas de inteligencia artificial. La ONU también creó un panel asesor mundial para elaborar informes sobre la gobernanza internacional de la IA a principios de este mes.
3. Breves: principales noticias de ciberseguridad del mes
Las organizaciones de ayuda que prestan apoyo a Israel y Gaza han visto cómo piratas informáticos alteraban su labor y su capacidad para recibir donaciones. Estos denominados «hacktivistas» también han atacado la infraestructura y perturbado las alertas de emergencia en la región, y numerosos sitios web se han visto afectados por ataques DDoS, según informa Reuters.
Los países europeos deberían almacenar datos sensibles en servicios en la nube controlados por el gobierno en lugar de en sistemas gestionados por empresas privadas, según el director ejecutivo de Leonardo, empresa italiana de defensa y electrónica. «Un país seguro necesita una nube gubernamental, al menos para los datos financieros, sanitarios y de defensa», declaró Roberto Cingolani a la Cámara de Diputados italiana.
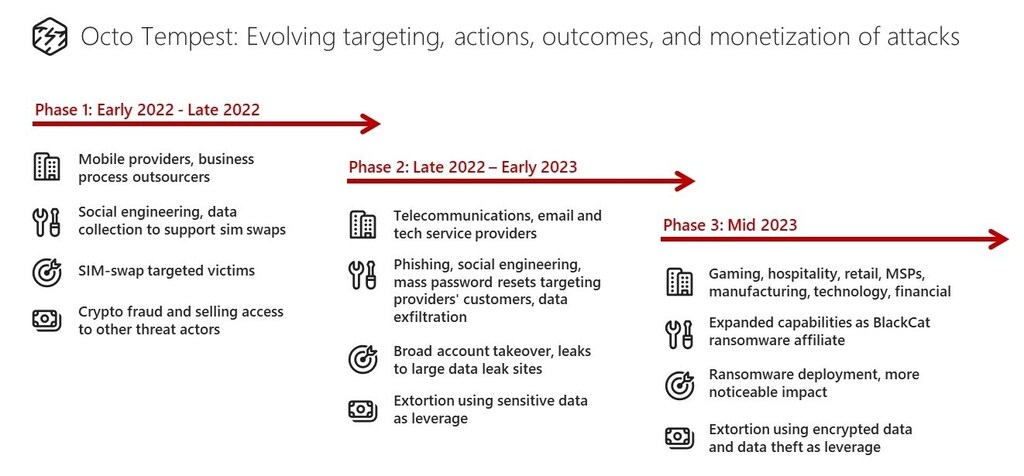
El grupo de cibercrimen Octo Tempest se ha convertido en uno de los «grupos criminales financieros más peligrosos» del mundo, según Microsoft. Sus amplias «campañas de ingeniería social» han atacado a empresas de una amplia gama de sectores desde principios de 2022, con el fin de extorsionar dinero a cambio de la devolución de datos robados. El grupo recurre a la suplantación de identidad para engañar a los administradores técnicos y que restablezcan contraseñas y métodos de autenticación multifactor, según afirma Microsoft.
Cisco Systems está comprando la empresa de ciberseguridad Splunk, en lo que será su mayor adquisición de la historia. La operación, por valor de 28 000 millones de dólares, permitirá a Cisco absorber a una empresa con una reputación destacada en su trabajo sobre la «observabilidad de datos», que ayuda a las empresas a detectar posibles amenazas de ciberseguridad.
La Agencia de Ciberseguridad y Seguridad de Infraestructuras de EE. UU. (CISA) y el Departamento de Salud y Servicios Humanos han publicado un kit de herramientas de ciberseguridad que incluye recursos adaptados al sector sanitario y de salud pública. Los ciberdelincuentes consideran a las organizaciones sanitarias «objetivos de alto valor y relativamente fáciles» debido a la gran variedad de información de identidad y financiera que almacenan, según afirma la CISA
Un error de seguridad en una cuenta de redes sociales de la CIA ha sido aprovechado por un investigador de ciberseguridad para llamar la atención sobre el problema. Un fallo relacionado con el modo en que a veces aparecen los enlaces web en X, antes conocido como Twitter, permitió al experto redirigir a los informantes que intentaban contactar con la CIA a su propio canal de Telegram.
4. Más sobre ciberseguridad en la Agenda
La ciberdelincuencia es casi siempre un fenómeno transfronterizo, ya que los delincuentes atacan a víctimas en países extranjeros para reducir el riesgo de detención. Además, aunque el fraude y la extorsión facilitados por medios cibernéticos ya son bastante graves, también estamos viendo un número creciente de ciberataques delictivos con consecuencias físicas.
La creciente adopción de tecnologías digitales en los procesos de fabricación ha abierto nuevas vías para que los ciberdelincuentes las exploten. La iniciativa Ciberresiliencia en la Fabricación del Foro reúne a más de 30 miembros de todo el ecosistema manufacturero para desarrollar enfoques y herramientas colectivos que permitan que el sector manufacturero sea ciberresiliente. Estos cinco principios pueden ayudar a los fabricantes a desarrollar la ciberresiliencia organizativa.
Los ordenadores cuánticos podrían permitir que actores malintencionados rompan los algoritmos de seguridad que actualmente protegen la mayoría de los sistemas de información y comunicación. El problema «Y2Q» guarda similitudes con el error del año 2000 (Y2K) o error del milenio, pero las diferencias son más graves, desde el origen de la amenaza hasta la forma de resolver el problema.
La expansión del mundo en línea ha provocado que las personas tengan huellas digitales cada vez mayores, a veces con datos que preferirían que internet olvidara. Esto ha llevado a la implementación de normas de «derecho al olvido» en algunas regiones, que permiten a las personas solicitar la eliminación de internet de los datos sobre ellas. Así es como funciona.




