El panorama cibernético se está remodelando por la IA, la fragmentación geopolítica y la creciente interdependencia, que amplifican tanto las oportunidades como los riesgos.
Los riesgos cibernéticos se han convertido en un riesgo sistémico, puesto de manifiesto por diversas fuerzas convergentes.
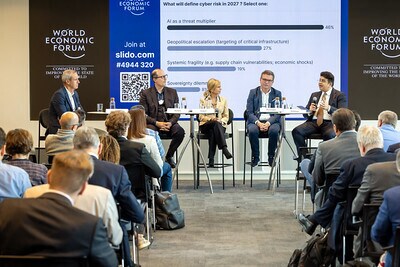
En este contexto, los líderes se reunieron en Ginebra la semana pasada, en la Reunión Anual sobre Ciberseguridad 2026 del Foro Económico Mundial, para impulsar la cooperación y dar forma a un futuro digital más resiliente.
La ciberseguridad se ha convertido en un imperativo sistémico, económico y estratégico en un mundo fragmentado e impulsado por la IA. No fue una evolución gradual, sino un cambio fundamental.
No obstante, este cambio no se produjo de la noche a la mañana, sino que se aceleró a lo largo de las dos últimas décadas. Mientras que a principios de los 2000 surgieron Internet y las primeras ciberamenazas, a finales de los 2000 y principios de los 2010 se produjo un punto de inflexión, cuando los ataques se volvieron más organizados y estratégicos, coincidiendo con una digitalización más profunda de los sistemas empresariales y gubernamentales. Hacia mediados de los 2010, incidentes a gran escala pusieron de manifiesto la naturaleza sistémica del ciberriesgo, al perturbar la infraestructura crítica y las cadenas de suministro mundiales.
En la década de 2020, los ecosistemas digitales interconectados, la IA y las crecientes presiones sistémicas —entre ellas las tensiones geopolíticas, los desastres naturales y los cambios económicos de la era posterior a la pandemia— han redefinido profundamente el panorama, haciendo que el ciberriesgo sea omnipresente, escalable y central para la estabilidad económica y social.
Es evidente que los ciberataques existen desde hace décadas; entonces, ¿por qué constituyen hoy una prioridad central para la seguridad económica y nacional?
La semana pasada, en la Reunión Anual sobre Ciberseguridad 2026 del Foro Económico Mundial, un evento emblemático durante Geneva Cyber Week, líderes mundiales se reunieron para examinar esta transformación y lo que significa para el futuro de las economías, las sociedades y la cooperación mundial. A continuación, se presentan algunas de las principales conclusiones de dicho evento.
De la amenaza técnica a la amenaza económica sistémica
La ciberseguridad es cada vez más visible en los resultados económicos. La capacidad para comprender el impacto estratégico y económico de los ciberincidentes la ha consolidado como una importante amenaza económica sistémica.
En 2025, un ciberataque importante obligó a paralizar durante un largo período la producción de automóviles en el Reino Unido, lo que alteró las operaciones de una amplia red de proveedores. El incidente se citó como factor que contribuyó a un menor crecimiento del PIB nacional, con un impacto económico estimado de unos 1.900 millones de libras que afectó a miles de organizaciones.
Los ciberincidentes están elevando los costes de seguros y de cumplimiento normativo, así como los gastos de recuperación, al tiempo que perturban las operaciones, erosionan la confianza de los clientes y, en algunos casos, amenazan la solvencia de las empresas, en particular las pymes.
A escala nacional, una resiliencia cibernética débil puede disuadir la inversión extranjera, debilitar los ecosistemas de innovación y erosionar la competitividad en sectores críticos. A medida que las economías se vuelven más digitales e interconectadas, la ciberseguridad surge como un pilar fundamental de la seguridad económica.
Crucialmente, los líderes subrayaron que el ciberriesgo solo se convierte en una prioridad sostenida cuando su impacto financiero se comprende con claridad. Esto impulsa la demanda de modelos de cuantificación del riesgo más sólidos y de pruebas económicas consolidadas que permitan fundamentar mejor la toma de decisiones y movilizar inversiones.
Del cumplimiento normativo a la resiliencia medible
En respuesta, las organizaciones están dejando atrás los enfoques basados en el cumplimiento normativo para centrarse en la resiliencia medible. La atención se desplaza hacia la rapidez con la que los sistemas pueden recuperarse, la magnitud de las pérdidas que pueden evitarse y la eficacia con la que las operaciones pueden continuar bajo presión.
Este cambio está reconfigurando las prioridades de inversión. En lugar de ampliar los conjuntos de herramientas, los líderes se concentran en capacidades de alto impacto, en mejorar la visibilidad de los activos y dependencias críticos, en reforzar la preparación para la respuesta a incidentes y en facilitar una recuperación rápida.
La resiliencia cibernética también se está replanteando como una capacidad de toda la empresa. Requiere integrar la tecnología con la gobernanza, la preparación de la plantilla y alianzas de confianza. Del mismo modo, los directores de seguridad de la información (CISO) desempeñan un papel central en el impulso de esta transformación, al conectar la ejecución técnica con la estrategia empresarial y las prioridades de los consejos de administración.
De la defensa aislada a la defensa sistémica
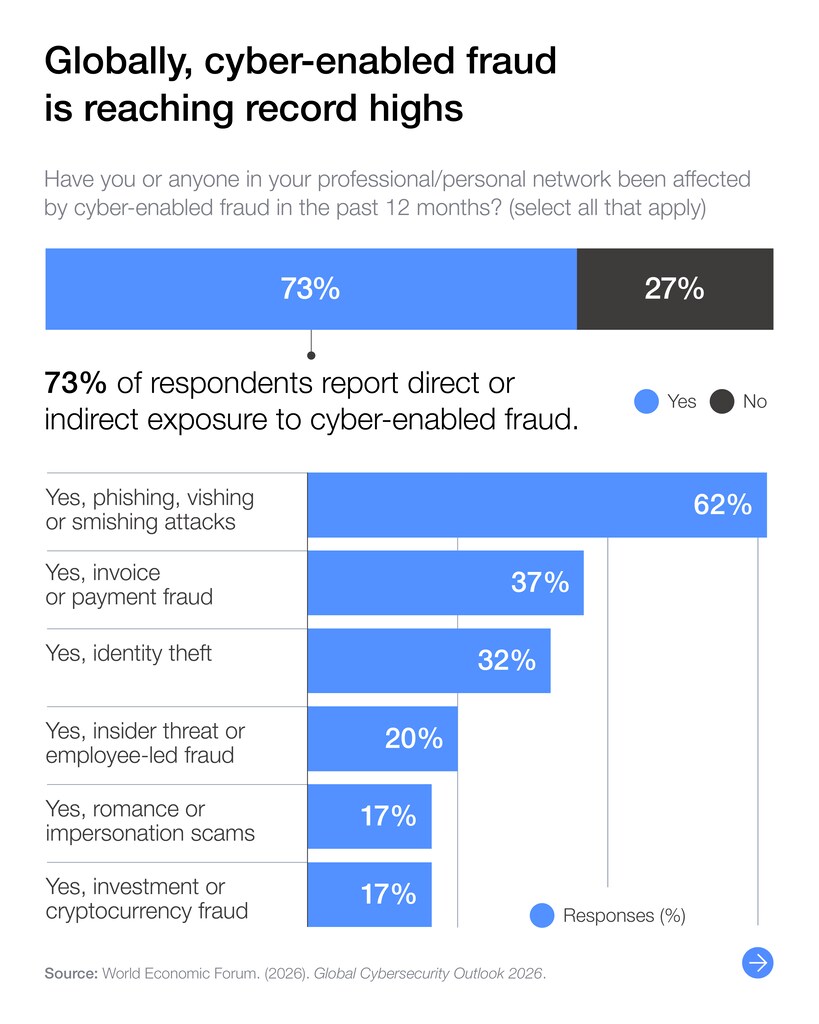
A medida que las cadenas de suministro digitales se vuelven más complejas y concentradas, el ciberriesgo se vuelve cada vez más sistémico. Una perturbación en un único nodo puede extenderse en cascada a través de sectores y fronteras, lo que pone de manifiesto los límites de las defensas aisladas y centradas en cada organización. Al mismo tiempo, el auge del fraude y las estafas facilitados por medios cibernéticos (que se cuentan entre las formas de ciberdelincuencia más extendidas y menos denunciadas) subraya que las amenazas ya no se limitan a las empresas, sino que afectan directamente a personas, comunidades y economías a gran escala. Estos ataques aprovechan las brechas entre plataformas, jurisdicciones y el grado de concienciación de los usuarios, lo que pone de relieve la necesidad de prevención, concienciación pública y apoyo a las víctimas junto con las medidas de seguridad tradicionales.
Hacer frente a este cambio exige pasar de respuestas reactivas a un enfoque coordinado y de todo el sistema que reduzca el riesgo desde su origen. En lugar de depender de que las organizaciones o los particulares respondan después de producirse los ataques, los líderes subrayaron la necesidad de dificultar que los delincuentes establezcan y amplíen operaciones fraudulentas desde el principio. A ello debe sumarse una protección más sólida incorporada en los servicios digitales cotidianos, para detectar y bloquear las amenazas con mayor antelación, junto con una mayor concienciación pública y una mejor alfabetización digital para reducir la vulnerabilidad.
Por ese motivo, los expertos destacaron la necesidad de una colaboración público-privada más sólida y de una coordinación intersectorial para poner en práctica estas medidas a gran escala. Ello incluye ejercicios conjuntos, un mejor intercambio de información, marcos de inteligencia interoperables que permitan una respuesta colectiva rápida y mecanismos más claros para definir funciones y responsabilidades en situaciones de crisis.
No obstante, ampliar esta coordinación sigue siendo un reto en un panorama normativo fragmentado. Mientras que operaciones globales como el comercio dependen de sistemas altamente interconectados, la regulación sigue funcionando en un entorno multilocal y no verdaderamente global. En lugar de perseguir una armonización total, los líderes señalaron enfoques más pragmáticos, como los acuerdos plurilaterales y el reconocimiento mutuo entre reguladores, para permitir la interoperabilidad entre jurisdicciones. Al mismo tiempo, crece el reconocimiento de que la regulación debe ir más allá de la mera definición de normas, utilizando incentivos, marcos de responsabilidad y requisitos de transparencia para impulsar resultados holísticos en materia de ciberseguridad a gran escala.
De la reacción a la anticipación de amenazas a escala de la IA
Las tecnologías emergentes están acelerando el ritmo y la sofisticación de las ciberamenazas. Mientras el 77 % de las organizaciones ya despliegan IA para la defensa, los atacantes la utilizan de forma casi universal, lo que crea una asimetría cada vez mayor y permite ataques más autónomos y escalables. A ello se suma que los avances en la computación cuántica y los sistemas de IA agéntica están introduciendo nuevas superficies de ataque y desafíos de gobernanza para los que las estrategias actuales no están plenamente preparadas. Los líderes insistieron en la necesidad de un juicio más preciso para distinguir los riesgos reales de la exageración y para priorizar acciones “sin arrepentimiento” que refuercen la resiliencia en el presente.
De cara al futuro, se hizo especial hincapié en incorporar la seguridad desde el diseño, integrar las salvaguardas desde el principio, garantizar la rendición de cuentas y mantener la supervisión humana a medida que las tecnologías pasan de la experimentación al despliegue en el mundo real. De manera más amplia, los líderes pidieron estrategias de horizontes múltiples que combinen la mitigación de riesgos a corto plazo con la creación de capacidades a largo plazo, reconociendo que los enfoques reactivos ya no son suficientes en un panorama de amenazas impulsado por la IA.
Hacia una redefinición del imperativo de la ciberseguridad
Los debates de la Reunión Anual sobre Ciberseguridad 2026 convergieron en un mensaje central: el posicionamiento tradicional de la ciberseguridad como función de apoyo, que ha provocado la infravaloración sistemática del ciberriesgo, ya no refleja las realidades de las amenazas en la era de la inteligencia.
A medida que crece el reconocimiento de que la ciberseguridad es una condición determinante para la estabilidad económica, la seguridad nacional y la ventaja estratégica en la era digital, aumenta el impulso para gestionar estos riesgos de forma más eficaz. Si bien se trata de una evolución alentadora, persisten brechas significativas. En el encuentro, la ciberseguridad se replanteó, por tanto, como un ámbito en el que la colaboración no solo es necesaria, sino también poderosa.
La próxima etapa de la ciberseguridad dependerá de la eficacia con la que los líderes puedan alinear los incentivos, cuantificar el riesgo y generar confianza en sistemas interconectados. Esto requerirá una colaboración más profunda entre empresas y gobiernos, una integración más sólida entre tecnología y política, y un enfoque sostenido en resultados medibles que se mantengan al ritmo de la velocidad del cambio.




