La ciberseguridad es uno de los temas más de importancia estratégica a los que se enfrenta el mundo actual. Los actores cibernéticos siguen planteando desafíos significativos para el negocio global; en los próximos cinco años, se calcula que los activos por valor superior a 5 billones de dólares están en riesgo.
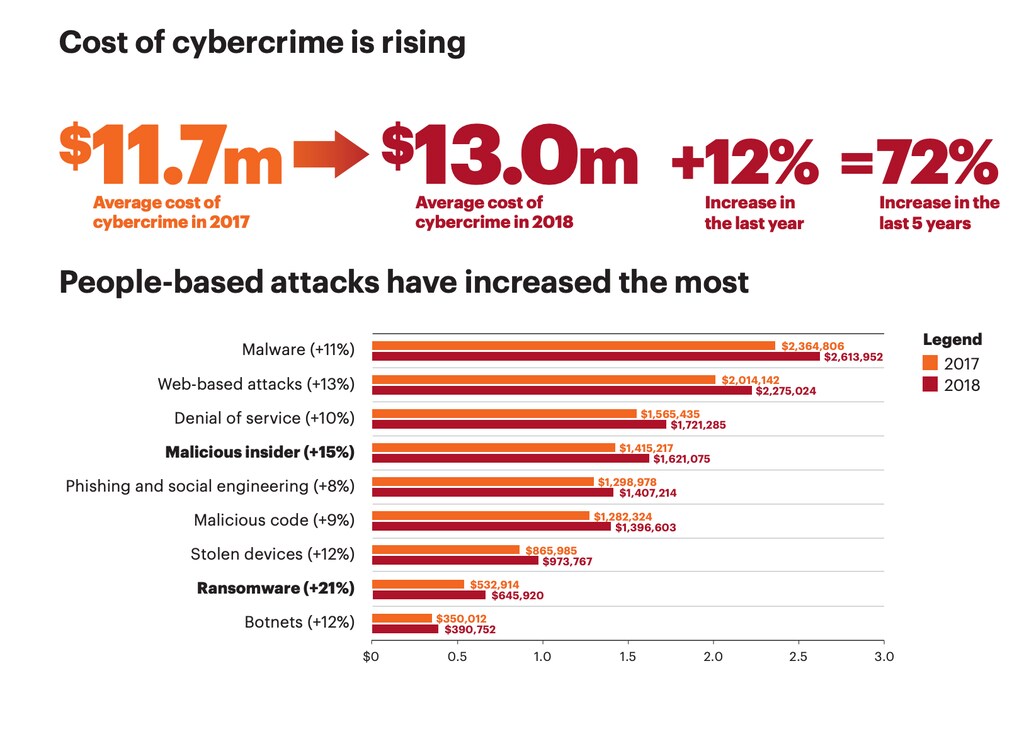
La digitalización acelerada y las principales tendencias tecnológicas de la Cuarta Revolución Industrial, el despliegue de redes altamente conectadas, la inteligencia artificial y las ciudades inteligentes tienen el potencial de acelerar drásticamente el ritmo y el impacto de los ciberataques. Para contrarrestar estas crecientes amenazas, se prevé que la comunidad empresarial mundial gastará más de 124 000 millones de dólares en ciberseguridad a finales de 2019, una cifra comparable con al gasto mundial en terapias y medicamentos contra el cáncer el año pasado. Sin embargo, mientras que el gasto mundial en ciberseguridad se ha disparado, el rendimiento de la inversión tradicional no ha frenado la oleada de brechas de seguridad. En los últimos cinco años, las brechas han aumentado un 67%.
La sabiduría convencional sugiere que quienes más gastan estarán mejor protegidos. Pero los cambios en el panorama actual indican que, a partir de ahora, la cuestión clave para crear capacidades de ciberseguridad no será cuánto invierten las organizaciones, sino en qué invierten.
Hasta la fecha, el sector de la ciberseguridad ha puesto un énfasis considerable en invertir en personas, procesos y tecnologías destinados a proteger los activos de una organización. Frases y expresiones de moda como defensa perimetral, joyas de la corona, defensa en profundidad, cadena cibernética de ataque (cyber kill-chain) y detectar y responder incitan a gastar en lo que sea necesario para mantener alejados a los atacantes y a salvo los bienes más preciados.
Pero una estrategia centrada exclusivamente en lo interno es una estrategia perdedora. Para operar con éxito en el nuevo futuro digital, las organizaciones deben analizar la ciberseguridad dentro del entorno multisectorial más amplio en el que operan. Los líderes empresariales deben entenderse a sí mismos como actores clave de un ecosistema dinámico y poderoso, y la inversión acertada en la ciberseguridad de este ecosistema será la defensa más eficaz.
Cambio en la comprensión de funciones y responsabilidades
Para comprender mejor la verdadera naturaleza de los desafíos de ciberseguridad, los líderes de las organizaciones deben desplazar su marco de referencia más allá de su propio perímetro y hacia su papel más amplio en la comunidad conectada en su conjunto, que abarca socios, proveedores, clientes, entidades gubernamentales, competidores y otros actores.
Con los paradigmas de ciberseguridad actuales, la función principal de una organización es la de defensora. Sus responsabilidades principales son garantizar que sus defensas sean sólidas y evitar los pecados capitales de ‘ser hackeada’ o de ser el ‘eslabón más débil’. En el contexto del ecosistema, una postura puramente defensiva resulta insuficiente, ya que refuerza una falta inherente de confianza entre entidades que, de facto, comparten y utilizan los mismos recursos.
El intercambio de información como pilar de la confianza
Para generar la confianza necesaria en un ecosistema resiliente, los participantes deben invertir en uno de los instrumentos más poderosos a su disposición: su capacidad para compartir información. Los centros de intercambio y análisis de información (ISAC) y las iniciativas afines ofrecen plataformas operativas para el intercambio de información, con el propósito de proteger comunidades específicas. Del mismo modo, una gran variedad de entidades comerciales se han asociado para ofrecer soluciones de seguridad consolidadas basadas en inteligencia y capacidades compartidas. Si bien estos esfuerzos proporcionan las vías técnicas y de comunicación para la protección activa de determinadas redes, solo representan el inicio del desarrollo crítico de relaciones basadas en la confianza que sentarán las bases de un ecosistema sólido.
Para pasar del intercambio de información transaccional a un ecosistema integrado, las organizaciones deben considerar el intercambio de información como un activo estratégico impulsado por valores comunes y por la necesidad intrínseca de generar confianza. Los recursos destinados a la ciberseguridad deben centrarse más en compartir conocimientos, que deben medirse no por su volumen, sino por la calidad de la información compartida y de las relaciones de que se dispone. Además, las empresas deben priorizar —y dedicar recursos a— la necesidad de determinar qué, por qué y cuándo compartir. Aunque ya existe gran parte de la incipiente arquitectura empresarial, los líderes deben seguir avanzando hacia un nuevo estado final. Este estado final incluye asociaciones de información amplias, que cruzan nuevos sectores y geografías, son profundas en detalles técnicos y operativos, y se producen cada vez más a un ritmo digital.
Impulsar la acción colectiva continua es la mejor defensa
La acción colectiva continua debe convertirse en la nueva norma, y un intercambio de información sólido y la generación de confianza son el camino para lograrlo. La acción colectiva eficaz debe adoptar muchas formas, todas impulsadas por el propósito compartido de proteger nuestro futuro digital. Entre ellas figurarán reforzar la infraestructura común mediante conocimientos técnicos compartidos; configurar una regulación más inteligente y eficaz; y potenciar a las fuerzas del orden a escala mundial. A nivel macro, la plena fuerza de esta inversión compartida en ciberseguridad contribuirá a configurar la ética global y la gobernanza tecnológica relacionadas con el uso y el mal uso de las capacidades de la Cuarta Revolución Industrial.
Para iniciar el avance hacia este nuevo paradigma, los altos directivos pueden dar pasos deliberados dentro de su ámbito de influencia actual. El liderazgo debe destinar recursos a las capacidades de sus propias organizaciones que permitan generar y facilitar la acción colectiva, lo que incluye no solo plataformas técnicas, sino también los procesos internos necesarios para involucrar a entidades externas. Además, el liderazgo tiene la obligación de afrontar un panorama jurídico potencialmente incierto, participando en las actividades necesarias para hacer posible la acción colectiva, como el intercambio sólido de información potencialmente sensible y patentada. Las leyes recientes que regulan el intercambio de información son ejemplos sólidos de colaboración público-privada orientada a lograr este resultado deseado y de ofrecer, cuando sea necesario, garantías formales a los líderes empresariales.
Este cambio fundamental de enfoque, de la empresa al ecosistema, exige nuevos marcos para medir la resiliencia comunitaria y la acción colectiva que vayan más allá de la gestión tradicional del riesgo organizacional. Los agentes del sector público y privado deben trabajar juntos para modificar los marcos y estándares existentes y reflejar esta nueva realidad. Los consejos de administración y la alta dirección deben incorporar un pensamiento que abarque todo el ecosistema en los cimientos mismos de sus prácticas de liderazgo en ciberseguridad. Los indicadores clave de rendimiento (KPI) de las organizaciones deben medir la eficacia de la creación y gestión de relaciones, los procesos de intercambio de información, la generación de conocimiento y la acción colaborativa. Estos cambios están plenamente al alcance de las entidades públicas y privadas, pero lo que exigen con urgencia es un cambio de perspectiva fundamental y radical.




