• Las prácticas de ingeniería de seguridad pueden aplicarse fácilmente a la ciberseguridad.
• Desarrollar «escenarios» de seguridad ayuda a construir una respuesta más completa frente a las ciberamenazas.
• Los escenarios también son útiles para comunicar las mejores prácticas de ciberseguridad a profesionales ajenos al campo.
Una estrategia de ciberseguridad basada en las lecciones aprendidas por la comunidad de ingeniería de seguridad ayudará a los directivos y profesionales del sector a reducir los riesgos de forma más eficiente. Al considerar escenarios en lugar de componentes aislados de un ciberataque, además de adoptar el enfoque metódico de la ingeniería de seguridad para la planificación, los profesionales de la ciberseguridad podrán implantar un enfoque más robusto.
Como consecuencia de una planificación más reflexiva y centrada en escenarios, también será posible comunicar mejor al personal de operaciones y a otros directivos no especializados en ciberseguridad, incluidos los consejos de administración, utilizando los escenarios de ciberseguridad como herramienta narrativa. Actualmente, los profesionales de la ciberseguridad que utilizan su propio lenguaje profesional a veces chocan con el personal operativo y los líderes empresariales.
Las estrategias de ciberseguridad deben basarse en escenarios e incluir las siguientes tres recomendaciones clave:
Analizar escenarios en lugar de elementos aislados.
Derivar escenarios a partir de análisis basados en inteligencia y en consecuencias.
Priorizar y eliminar barreras allí donde se cruzan la ciberseguridad y la seguridad.
Al aprender directamente de las prácticas de la ingeniería de seguridad, los conocimientos resultantes pueden contribuir directamente a las funciones más importantes de una organización, como la protección de la vida humana.
1. Analizar escenarios en lugar de elementos aislados
Las intrusiones en las organizaciones son iniciadas por personas, no por malware. Por ello, el análisis de ciberseguridad no debe monopolizarse con un enfoque exclusivo en controles como la aplicación de parches o el antimalware. En cambio, las organizaciones deberían intentar obtener una visión holística de todo el ciclo de vida de la intrusión, en particular de los pasos dados por las personas que están detrás del malware.
Tomemos, por ejemplo, el ataque contra los sistemas instrumentados de seguridad de una planta petroquímica en Arabia Saudita en 2017, que dio lugar al primer ciberataque dirigido directamente contra la vida humana. En este escenario, la preocupación por el malware y el último paso del ataque del adversario, que provocó la interrupción del sistema de seguridad, ocultó valiosos conocimientos sobre los riesgos más profundos planteados por las técnicas del atacante a lo largo de más de una docena de pasos distintos que llevó a cabo durante tres años. La organización se centró en identificar y subsanar el ataque compartiendo detalles técnicos sobre el malware; aunque es importante, esto es fácil de modificar para el adversario en cualquier ataque posterior.
El ataque en realidad había comenzado en 2014. Entre 2014 y 2017, el adversario comprometió a la organización y se desplazó por sus redes industriales, conociendo las operaciones y los equipos. El equipo responsable del ataque, denominado XENOTIME, llevó a cabo una serie de pasos previos al despliegue de su malware, llamado TRISIS o TRITON: más de una docena de pasos únicos en total. En otros casos relacionados con este mismo adversario, muchos de los pasos se mantuvieron constantes, aunque no se volvió a observar el malware específico utilizado. Esto es habitual en ciberseguridad, donde los adversarios cambian sus capacidades pero mantienen cierta coherencia en el estilo del ataque.
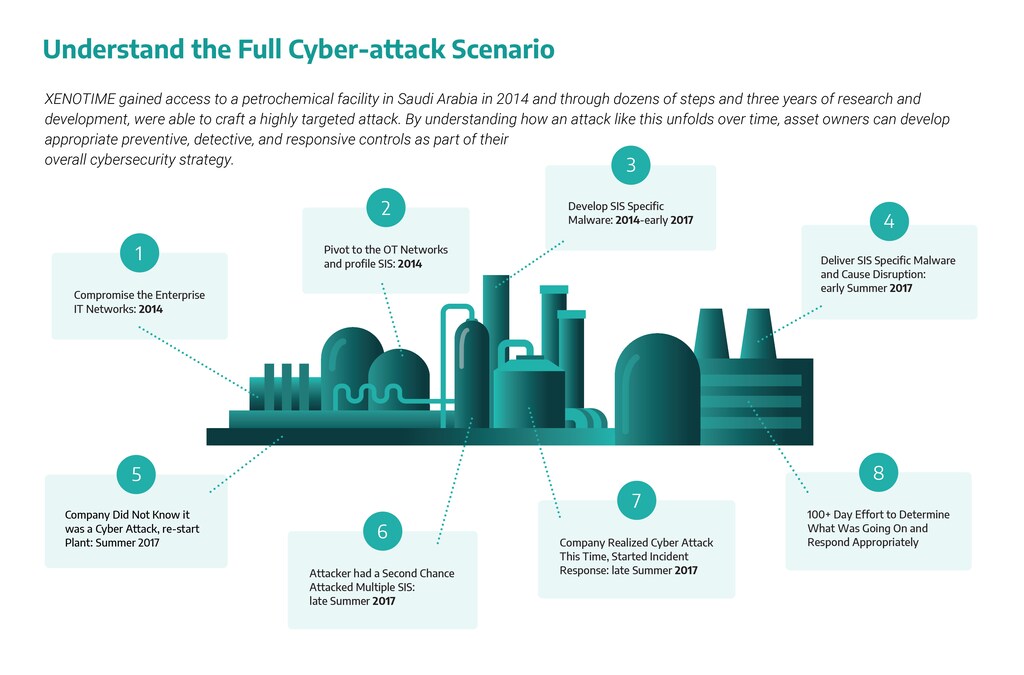
Con cada acción de la cadena, existen múltiples controles compensatorios frente al riesgo que representa el adversario, que informarían a cualquier organización sobre cómo prepararse ante este tipo de ataques. Por ejemplo, la monitorización de la forma en que el adversario se desplaza por el entorno en red. Contado a lo largo de todo el escenario, el estudio de caso presenta una historia sobre cómo desarrollar y comunicar una estrategia defensiva que prepare a las organizaciones frente a cualquier otro adversario que comparta alguna coincidencia con la forma de operar de XENOTIME. Compartir estrategias es una práctica habitual entre los ciberdelincuentes y da a los defensores una ventaja a la hora de responder.
Un análisis basado en escenarios facilita la comprensión del riesgo, sin requerir un alto grado de jerga técnica ni de conocimientos especializados. Las prácticas consolidadas de los ingenieros de seguridad pueden servir de plantilla excelente para este tipo de análisis. Por ejemplo, mediante un análisis de peligros y operabilidad (HAZOP) que examina y gestiona el riesgo en relación con el diseño y el funcionamiento de los sistemas industriales. Un método habitual para realizar HAZOP es un análisis de peligros de proceso (PHA), que emplea personal especializado para desarrollar escenarios que pudieran dar lugar a una condición insegura o peligrosa. No es una estrategia de reducción de riesgos que se limite a examinar controles individuales, sino que considera de forma más amplia cómo funciona el sistema en conjunto y los distintos escenarios que podrían afectarlo.
2. Derivar escenarios a partir de análisis basados en inteligencia y en consecuencias
Las amenazas de ciberseguridad son obra de adversarios deliberados y reflexivos, mientras que los escenarios de seguridad suelen derivar de errores o fallos humanos o del sistema. Por ello, el nivel de integridad de seguridad puede medirse con cierta confianza mediante tasas de fallo, como una cada 10 o 100 años. En cambio, intentar tener en cuenta la frecuencia o la probabilidad en los escenarios de ciberseguridad es una práctica muy impredecible y fallida. En su lugar, las organizaciones deberían considerar la protección frente a estos escenarios de riesgo como una decisión binaria, de sí o no: o la organización quiere estar preparada para ese tipo de incidente o no.
Para crear escenarios que maximicen los puntos en común entre los riesgos de seguridad y los riesgos cibernéticos, las organizaciones deberían considerar un enfoque en dos vertientes:
• Los escenarios basados en inteligencia (aquellos fundamentados en ataques reales) tienen la ventaja de ser un caso documentado de lo que ocurrió exactamente en otras organizaciones y que dio lugar a incidentes. El estudio de las ciberamenazas anteriores y de los métodos utilizados es una excelente fuente de aprendizaje.
• El análisis de consecuencias se asemeja más al arte de lo posible (es decir, pensar en una gama casi ilimitada de posibilidades) y debe llevarlo a cabo un equipo diverso, con perfiles que van desde la ciberseguridad hasta la ingeniería de plantas. Comprender qué consecuencias tendrían mayor impacto en la organización o en la planta puede analizarse después en términos de cómo podrían ser influidas o provocadas por medios cibernéticos.
La combinación de la realidad contrastada y de escenarios impactantes basados en el arte de lo posible generará capas superpuestas de seguridad y reducción de riesgos que constituyen la base de estrategias de ciberseguridad significativas.
3. Priorizar y eliminar barreras allí donde se cruzan la ciberseguridad y la seguridad
Los esfuerzos en ciberseguridad que puedan vincularse directamente con la seguridad deben priorizarse y dotarse de recursos en interés de la organización en su conjunto, de la seguridad del personal de las plantas y de la seguridad de las personas y entornos que rodean nuestras plantas.
En muchas organizaciones, la ciberseguridad se factura como un servicio de TI prestado a las unidades de negocio o a plantas individuales. Sin embargo, la mayoría de las organizaciones consideran de forma sistemática que los gastos relacionados con la seguridad son un gasto a nivel de empresa, que no afecta negativamente a los presupuestos de las plantas, a las primas por desempeño ni a los indicadores clave. No todos los esfuerzos en ciberseguridad contribuyen a la seguridad, pero aquellos que sí lo hacen deberían priorizarse y dotarse íntegramente de recursos a nivel corporativo, en lugar de imputarse a las plantas individuales.
Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender la evolución de los ciberriesgos y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Gracias a la colaboración intersectorial y al intercambio de conocimientos, el Centro ayuda a los socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Al comprender escenarios de ciberataque más amplios, sin centrarse excesivamente en un solo paso, pueden diseñarse controles preventivos, de detección y de respuesta como parte de una estrategia global de ciberseguridad. Los escenarios que consideran los riesgos de ciberseguridad y que pueden afectar directamente a la seguridad deberían ser los principales candidatos a priorización y dotación de recursos.




