Las nuevas normas de la SEC propuestas aumentarán significativamente la notificación que las empresas que cotizan en bolsa hacen sobre las brechas de ciberseguridad y las prácticas de supervisión.
El Foro Económico Mundial ha publicado recomendaciones globales para los consejos de administración que les ayuden a cumplir con las nuevas normas.
La clave para una supervisión eficaz será considerar la ciberseguridad como una cuestión estratégica, comprender la economía del riesgo cibernético e incorporar la experiencia en riesgo cibernético en la supervisión del consejo.
Una buena estrategia de ciberseguridad es una buena estrategia empresarial. Durante años, los profesionales de la ciberseguridad han comprendido esto. Más recientemente, los consejeros delegados y los consejeros independientes destacados han reconocido la cuestión, y ahora los reguladores están proponiendo nuevas normas para establecerla.
El 9 de marzo de 2022, la Comisión de Bolsa y Valores (SEC, por sus siglas en inglés; el regulador estadounidense encargado de proteger a los inversores y los mercados de capitales), propuso nuevas normas que aumentarían significativamente la notificación, por parte de las empresas que cotizan en bolsa, tanto de las brechas de ciberseguridad como de las medidas que la alta dirección y el consejo de administración están adoptando para mitigar el riesgo cibernético.
Dada la huella regulatoria de la SEC, esta medida debería servir de llamada de atención para los líderes empresariales de todo el mundo. Aunque las normas propuestas aún no están en vigor, las opiniones de la SEC sobre el riesgo cibernético plantean consideraciones importantes para los consejos de administración, incluidas la presentación de informes por parte de la dirección, la organización e incluso la composición.
¿Cuáles son los nuevos requisitos de riesgo cibernético para los consejos de administración?
En particular, los consejeros deben tener en cuenta las propuestas de la SEC relativas a la gobernanza y a la experiencia del consejo. La SEC señala explícitamente la supervisión del riesgo cibernético como un aspecto relevante para la capacidad de los inversores de comprender la estrategia de una empresa. En concreto, la SEC prevé preguntar: quién en el consejo está informado de las cuestiones de riesgo cibernético; cómo reciben esa información; con qué frecuencia el consejo examina el riesgo cibernético; y cómo se integra el riesgo cibernético en la estrategia empresarial, la gestión de riesgos y la supervisión financiera.
Potencialmente aún más significativa es la nueva propuesta de la SEC de exigir la divulgación de la experiencia de los miembros del consejo en materia de ciberseguridad. Este nuevo requisito será una señal para los inversores de todo el mundo de que la forma en que una empresa considera el riesgo cibernético importa al más alto nivel. Su objetivo es situar la experiencia en ciberseguridad en el mismo plano que el dominio de la estrategia empresarial, la competencia financiera y las habilidades de liderazgo, que tradicionalmente han sido el centro de la selección de consejeros. Dado que los ámbitos que se informan tienden a liderar la atención de las empresas, es probable que informar sobre la experiencia del consejo en ciberseguridad termine por elevar la ciberseguridad de una función de back office a una capacidad central de los líderes empresariales en el futuro.
Es probable que informar sobre la experiencia del consejo en ciberseguridad termine por elevar la ciberseguridad de una función de back office a una capacidad central de los líderes empresariales.
Daniel Dobrygowski.
Estos nuevos requisitos, que impulsan a la comunidad empresarial hacia una mejor información del consejo y una mayor experiencia del consejo en materia de riesgo cibernético, llegan en un momento crucial. Actualmente, el ritmo y la sofisticación de los ciberataques contra las empresas aumentan a un ritmo vertiginoso. El Informe de IBM sobre el coste de una filtración de datos 2021 muestra que el año pasado el coste medio de las filtraciones de datos “aumentó de 3,86 millones de dólares a 4,24 millones de dólares”, el coste total medio más alto en la historia de 17 años del informe.
Al mismo tiempo, los líderes empresariales de todo el mundo reconocen, como se describe en el Informe de Riesgos Globales 2022, que el riesgo de fallos en la ciberseguridad representa una amenaza global crítica tanto a corto como a largo plazo. Sin embargo, existe una desconexión entre la percepción que tiene la dirección corporativa de su preparación y resiliencia frente a las ciberamenazas, y los hechos sobre el terreno según informan los profesionales de la ciberseguridad.
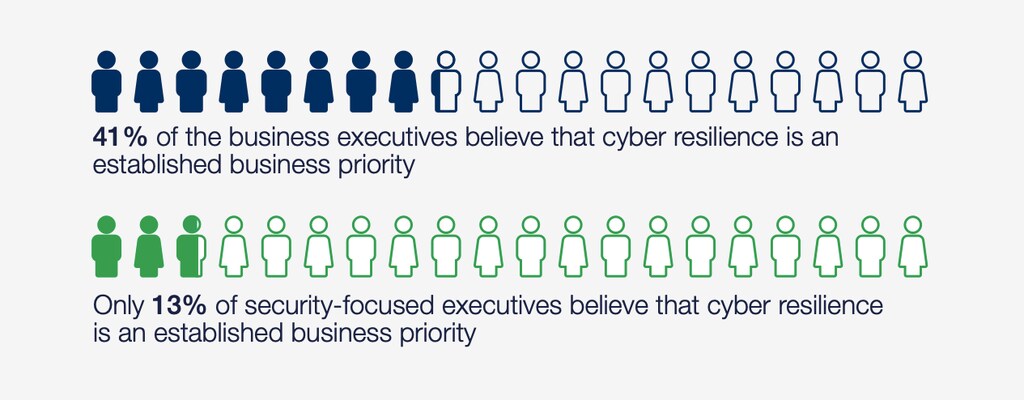
El Perspectivas de Ciberseguridad Global 2022, una encuesta del Foro, reveló que “mientras que el 92% de los directivos empresariales encuestados están de acuerdo en que la resiliencia cibernética está integrada en las estrategias de gestión de riesgos empresariales, solo el 55% de los líderes centrados en la seguridad encuestados está de acuerdo con la afirmación”. La norma propuesta por la SEC exigiría a las empresas (al menos las que cotizan en bolsas de EE. UU.) reducir esa brecha o explicarse ante sus inversores.
¿Cómo pueden los consejos prepararse para las nuevas normas de ciberseguridad?
Afortunadamente, existe ya una buena orientación disponible para que las empresas y sus consejeros se preparen para las nuevas normas. Tras destilar los mejores recursos a nivel mundial, existen pasos claros que los consejos de administración pueden seguir para que, cuando llegue el momento, sus informes ante la SEC reflejen una organización con visión de futuro y resiliente, dirigida por un consejo eficaz que se toma en serio su función de supervisión del riesgo cibernético.
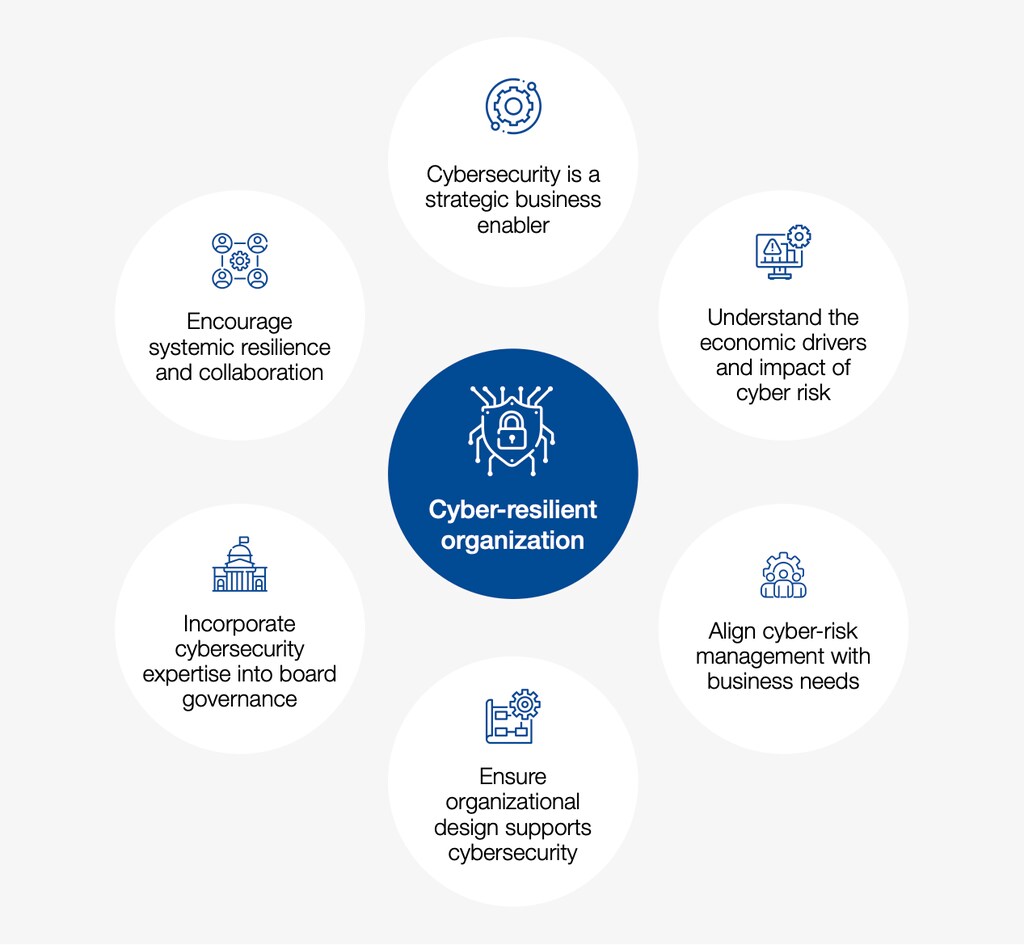
Durante los últimos seis años, el Foro ha publicado recomendaciones globales para los consejos de administración que les ayudarán a cumplir con las nuevas normas. Como se recomienda en la guía de 2021 del Foro, Principios para la gobernanza del riesgo cibernético por parte de los consejos de administración (publicada en colaboración con la NACD y la ISA), los consejos pueden supervisar eficazmente el riesgo cibernético de seis formas clave:
Considerar la ciberseguridad como un facilitador estratégico del negocio.
Comprender los factores económicos y el impacto del riesgo cibernético.
Alinear la gestión del riesgo cibernético con las necesidades del negocio.
Garantizar que el diseño organizativo respalde la ciberseguridad.
Incorporar la experiencia en ciberseguridad en la gobernanza del consejo.
Fomentar la resiliencia sistémica y la colaboración.
Tres de estos principios importantes son directamente pertinentes para las probables nuevas exigencias de la SEC:
1. Reconocer la ciberseguridad como un facilitador estratégico del negocio
Los consejos modernos deben reconocer que las ciberamenazas son riesgos empresariales estratégicos y persistentes, y que una buena ciberseguridad contribuye directamente a la creación y preservación de valor. Esto requiere un cambio de mentalidad y una nueva comprensión del riesgo cibernético: pasar de considerarlo un coste del departamento de TI a un imperativo estratégico que exige la atención del consejo. Esta comprensión ayudará a los consejos a garantizar que la información sobre el riesgo cibernético sea frecuente y detallada (y esté estructurada de la mejor forma para garantizar una supervisión eficaz por parte del consejo), de modo que refleje la gobernanza eficaz del riesgo cibernético que la SEC y los inversores probablemente esperarán en las nuevas normas de información.
La SEC también exige específicamente informar sobre la designación de un director de seguridad de la información (CISO, por sus siglas en inglés) o, como el Foro denominó este cargo en su guía de 2017 para consejos, el “responsable de rendición de cuentas” de la ciberresiliencia. Como sugiere esa guía, este responsable no solo debe tener la experiencia necesaria para comprender el riesgo cibernético y sus implicaciones para toda la empresa, sino también la autoridad, los recursos y el acceso a la alta dirección suficientes para promover con éxito la ciberresiliencia.
2. Comprender los factores económicos y el impacto del riesgo cibernético
Una de las funciones más importantes del consejo en su supervisión del riesgo cibernético es revisar y aprobar el apetito de riesgo de la empresa. Esto significa que el consejo debe exigir que los indicadores de riesgo cibernético se presenten en términos financieros y económicos, de modo que puedan compararse eficazmente con otros riesgos y prioridades de la empresa.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Mediante la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
3. Incorporar la experiencia en ciberseguridad en la gobernanza del consejo
El nuevo requisito de información sobre la experiencia en ciberseguridad de los miembros del consejo introduce la posibilidad de que un nuevo tipo de directivo sea considerado para el servicio en el consejo. Sin embargo, la SEC señala específicamente que «no pretendemos que la identificación de un experto en ciberseguridad en el consejo disminuya las funciones, obligaciones o responsabilidad de los demás miembros del consejo». Por tanto, el conocimiento de las cuestiones de riesgo cibernético sigue siendo exigible al consejo en su conjunto y no puede imponerse a un «consejero especializado en ciberseguridad». Por el contrario, los consejeros con experiencia en ciberseguridad serán socios cruciales para garantizar la formación continua del consejo en su conjunto y un líder clave para exigir a la dirección que tenga plenamente en cuenta el riesgo cibernético.
En definitiva, una buena supervisión del riesgo cibernético, como la que probablemente exigirá la SEC, es sinónimo de una buena supervisión en general. Las normas de la SEC, aunque reflejan el cambiante panorama digital, siguen promoviendo los valores probados por el tiempo de la gobernanza de los consejos: pensamiento estratégico, buen juicio, exigencia de rendición de cuentas a la dirección e inclusión de la experiencia pertinente. Aunque las nuevas normas exigirán algunos cambios, los consejos ya disponen de las herramientas necesarias para realizar esos cambios de forma eficaz. La preparación para las nuevas normas de información es, en la práctica, la preparación para supervisar una empresa sostenible, resiliente y eficaz en el siglo XXI.




