La tecnología ha cambiado y mejorado la forma en que se hacen negocios, pero también ha introducido una serie de nuevos riesgos de ciberseguridad.
Los líderes empresariales deben comprender sus riesgos de ciberseguridad y cómo gestionarlos para garantizar la seguridad de sus organizaciones, clientes y productos.
La mejor defensa de una organización es evaluar con precisión sus riesgos, emplear técnicas para gestionarlos de manera eficaz y desarrollar una estrategia de ciberseguridad que se ajuste a su perfil de riesgo.
Las tecnologías disruptivas, como la movilidad, la nube, el IoT y la IA, han cambiado fundamentalmente nuestras vidas. Han transformado la forma en que vivimos y trabajamos de maneras que nunca habríamos imaginado hace apenas unos años. Si bien estas tecnologías han aportado un gran número de beneficios a las organizaciones, también han cambiado la forma en que se hacen negocios y han introducido una serie de nuevos riesgos cibernéticos. Con todo en línea y los datos presentes en todas partes, el ciberriesgo representa el mayor riesgo empresarial para las organizaciones.
El coste medio mundial de una filtración de datos en 2023 fue de 4,45 millones de dólares, un aumento del 15 % en los últimos tres años, sin signos de desaceleración. Los líderes deben comprender los matices de la ciberseguridad y del riesgo, y cómo gestionar eficazmente ese riesgo para garantizar la seguridad de sus organizaciones, clientes y productos.
La verdad sin adornos
El riesgo está en todas partes, y ese hecho fundamental de la vida también es válido en el mundo empresarial. Con el auge del negocio digital, las organizaciones deben centrarse ahora en proteger sus activos digitales, como los datos de clientes y empleados, del mismo modo que lo harían con sus activos físicos: sus oficinas y su equipamiento. Pero, a medida que los datos digitales se convierten en la columna vertebral de los negocios, su valor para los ciberdelincuentes también aumenta, y el daño potencial de una filtración para una organización puede incluir reputación dañada, robo de propiedad intelectual y pérdida de ingresos.
Dado que es imposible eliminar por completo el riesgo empresarial y que la ciberseguridad constituye la mayor parte de dicho riesgo, los líderes deben centrarse, en cambio, en gestionar el riesgo identificando qué es crítico para la misión de su organización y determinando después la mejor manera de protegerlo.
Análisis de los distintos tipos de riesgos de ciberseguridad
Para gestionar eficazmente el riesgo, los líderes deben realizar una evaluación holística del riesgo empresarial y valorar el apetito de riesgo de su organización. Además del ciberriesgo, los líderes también deben considerar otros tipos de riesgo, como el riesgo operativo, el riesgo de crédito y el riesgo de mercado, y clasificarlos en tres categorías:
1. Riesgo mitigable - la cantidad de riesgo que puede mitigarse con inversiones en tecnología, formación y recursos adicionales.
2. Riesgo transferible - la cantidad de riesgo que puede transferirse a un tercero a través de un seguro.
3. Riesgo aceptable - la cantidad de riesgo que puede ser aceptada por la organización (también denominada pérdida aceptable).
Es importante tener presente que no todos los riesgos son iguales: en el mundo empresarial actual, impulsado por lo digital, según todas las evidencias y mediciones, el ciberriesgo sigue representando el mayor riesgo para las organizaciones modernas. Sin embargo, una evaluación cuidadosa de cada una de estas categorías de riesgo frente a los distintos tipos de riesgo proporcionará a los líderes los medios para tomar las decisiones adecuadas de gestión de riesgos para sus organizaciones.
Las normativas exigen nuevas expectativas a los líderes
El peso desproporcionado del ciberriesgo en la ecuación de riesgo organizacional se refleja en las recientes medidas gubernamentales en la regulación de diversas áreas relacionadas con la ciberseguridad, como la notificación y divulgación de incidentes cibernéticos y la fabricación de productos digitales.
Ejemplos de regulación gubernamental incluyen la norma de julio de 2023 de la Comisión de Bolsa y Valores norma cibernética que exige a las empresas públicas con sede en EE. UU. divulgar los incidentes de ciberseguridad significativos y proporcionar información sobre sus estrategias de gestión de riesgos de ciberseguridad, con el fin de garantizar divulgaciones coherentes y útiles para la toma de decisiones sobre la exposición de una organización a riesgos e incidentes de ciberseguridad. Y, más recientemente, el Parlamento Europeo y el Consejo de la UE han alcanzado un acuerdo sobre la legislación, como parte de la Ley de Ciberresiliencia, que obliga a los fabricantes de dispositivos conectados a notificar los incidentes cibernéticos graves y las vulnerabilidades explotadas activamente.
Está claro que estos avances demuestran el creciente impacto del ciberriesgo en las empresas, pero considero que un enfoque equilibrado es lo más prudente en lo que respecta a la regulación gubernamental. Si bien se necesita cierto nivel de supervisión gubernamental, una regulación excesiva también puede frenar la innovación y perjudicar a las empresas y, en última instancia, a las economías en su conjunto.
No obstante, el aumento de las exigencias regulatorias requiere que los líderes empresariales comprendan con detalle las repercusiones empresariales de una brecha de ciberseguridad en el contexto de la gestión de riesgos.

Otras consideraciones para la gestión de riesgos
El entorno empresarial y sectorial es dinámico y, en lo que respecta al ciberriesgo, la tecnología solo puede llevarnos hasta cierto punto. Los ciberdelincuentes están perfeccionando sus técnicas a un ritmo alarmante, y lo que está en juego no hace sino aumentar. Sin embargo, con un gasto en ciberseguridad en máximos históricos —unos 219 000 millones de dólares en soluciones heredadas, como cortafuegos y VPN—, ¿por qué no vemos una reducción drástica de los incidentes cibernéticos?
La respuesta es la inercia. Los líderes deben ser conscientes de la desventaja que supone la inercia en la gestión del ciberriesgo. Dado que el cambio resulta incómodo, muchas organizaciones simplemente siguen haciendo lo que siempre han hecho: implementar soluciones tecnológicas heredadas con la esperanza de que aumentar la inversión resuelva el problema. Pero, como dice el refrán, «Lo que nos trajo hasta aquí no nos llevará allí», porque el juego ha cambiado fundamentalmente, lo que significa que los modos actuales de defensa cibernética también deben cambiar. Los líderes deben estar abiertos a nuevos enfoques, como las arquitecturas de confianza cero, para protegerse frente a amenazas cada vez mayores y en evolución.
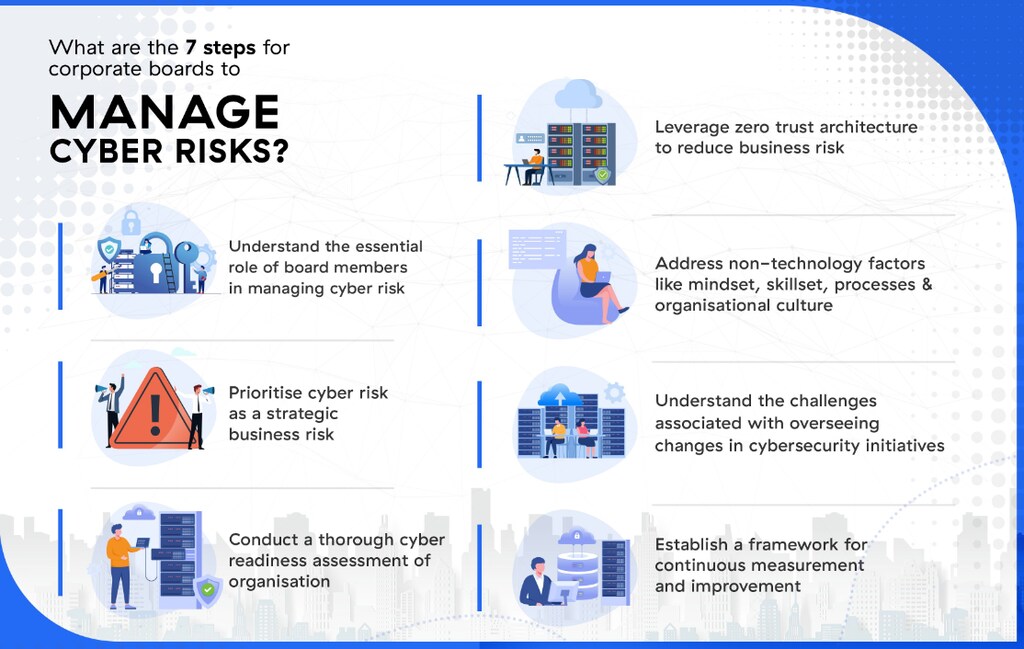
La única forma de combatir esto es cambiar la mentalidad actual, modificar las expectativas y abrazar el cambio. Esto ocurre de forma gradual y exige que los líderes recurran a factores no tecnológicos, como establecer una cultura progresiva y consciente del riesgo que integre la ciberseguridad en todos los procesos mediante un liderazgo transparente y una comunicación abierta. He comprobado de primera mano que los líderes que siguen esta hoja de ruta tienden a ser los más exitosos en la gestión del riesgo, reduciendo así la probabilidad de un ciberataque grave.
La realidad es que los ciberataques seguirán produciéndose, especialmente a medida que tecnologías como la IA avanzan y los actores de amenazas encuentran formas novedosas de explotar vulnerabilidades. Por ello, la mejor defensa de una organización es evaluar con precisión sus riesgos, emplear técnicas para gestionar eficazmente dicho riesgo y desarrollar una estrategia de ciberseguridad que se ajuste al perfil de riesgo de la organización. No se trata de un enfoque único para todos, pero existen pasos, como los descritos anteriormente, y enfoques probados, como la implementación de una arquitectura de confianza cero, que pueden ayudar a una organización a construir una base sólida para fortalecer sus defensas frente a las ciberamenazas.




