Un nuevo informe afirma que el mercado de la ciberseguridad está roto.
Sostiene que los productos de mejor calidad están siendo expulsados del mercado porque evaluar la calidad es demasiado difícil.
Estas son tres formas de corregir el mercado y proteger a consumidores y empresas.
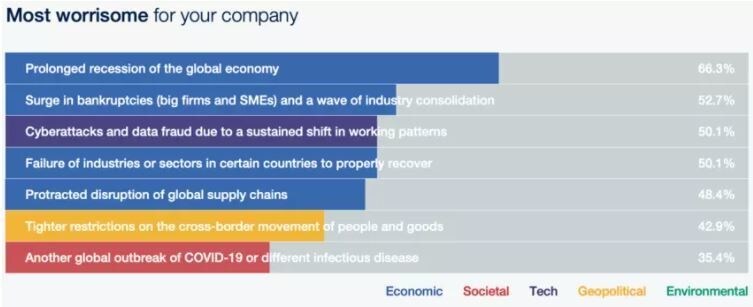
A nivel mundial, gastamos más en defendernos de los ataques digitales. Se prevé que el gasto colectivo en ciberseguridad crezca hasta $433.6 mil millones anuales para 2030. En 2020, en el punto álgido de la pandemia mundial, los líderes empresariales identificaron el riesgo de ciberataque como el tercer mayor riesgo al que se enfrentaban sus organizaciones. Esto está impulsando una inversión importante: las startups de ciberseguridad reciben casi $9 mil millones al año.
Pero el aumento de la inversión no se traduce en una reducción del riesgo. Los ataques siguen en aumento, y los responsables políticos, los líderes del sector y la comunidad de seguridad empiezan a preguntarse por qué.
Muchos empiezan a creer que el problema no es la tecnología, sino la economía. Ya en 2009, la Comisión de Seguridad Nacional de la Cámara de Representantes de Estados Unidos instó a la administración Obama a intervenir en lo que consideraban un enfoque impulsado por el mercado “insuficiente” para proteger los activos estadounidenses, y pidió una regulación estricta.
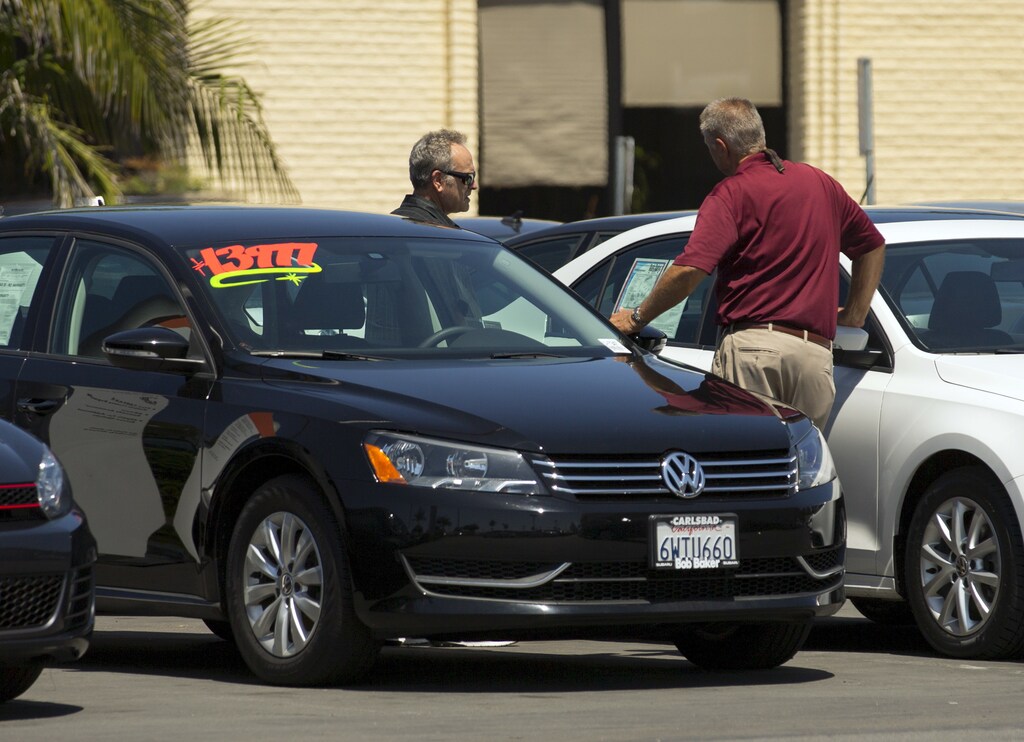
Un reciente informe de Debate Security, con aportaciones de la comunidad de ciberseguridad del Foro Económico Mundial, declaró que el mercado de la ciberseguridad está roto (un mercado de «limones»), a partir de las conclusiones fundamentales del economista galardonado con el Premio Nobel George Akerlov en la década de 1970. El estudio de Akerlov se basó en la industria de coches usados y explica por qué su coche nuevo pierde el 30% de su valor en cuanto sale del concesionario.
Esta teoría sostiene que los compradores no son capaces de distinguir entre un “melocotón” o un “limón”, y, por ello, pagarán un precio medio de ambos. Esto acabará expulsando del mercado a los productos de mejor calidad.
El problema del mercado
Las estrategias eficaces de ciberseguridad consisten en mantener la ventaja en el equilibrio atacante-defensor. Muchas organizaciones designan a un director de seguridad de la información (CISO) responsable de lograr ese equilibrio y de garantizar la inversión en cuatro áreas clave:
Estrategia: saber qué proteger y cómo hacerlo;
Procesos: contar con los procedimientos de seguridad más eficaces implantados;
Personas: contratar al personal adecuado y garantizar que los usuarios finales conozcan los riesgos;
Tecnología: desplegar el hardware y el software adecuados para cumplir todo lo anterior.
El informe señala que, en el ámbito de la “tecnología”, los CISO tienen un problema fundamental de “asimetría de información”. Ante retos constantes, como estar al día de los ataques más recientes, desplegar la seguridad en un entorno empresarial complejo, la dependencia del consejo de administración de marcos orientados al cumplimiento normativo y una gran cantidad de nuevas soluciones de proveedores, los CISO quedan sobrecargados, sin las herramientas ni los recursos necesarios para tomar las mejores decisiones. Son los proveedores, y no los compradores, quienes poseen toda la información clave.
Para los proveedores, el mercado también parece fragmentado y cada vez más saturado. Cada año se lanzan cientos de nuevas empresas, lo que lleva a muchos a sugerir que la ciberseguridad es una burbuja. Ante este entorno competitivo, muchos se ven obligados a sacar soluciones al mercado demasiado deprisa para un público objetivo excesivamente amplio, y después deben adaptar sus soluciones como producto a medida una vez desplegadas, mediante un enfoque de producto mínimo viable.
3 formas de solucionarlo
Los mercados averiados pueden repararse. Los gobiernos pueden intervenir mediante instrumentos como la regulación, la fiscalidad y las subvenciones.
Estados Unidos resolvió el problema de los coches usados de Akerlov mediante una sucesión de "Lemon Laws," que resolvieron la asimetría de información al proporcionar a los compradores garantías, protección al consumidor e información clara sobre el kilometraje y el historial de un vehículo. Otros mercados han respondido de forma distinta; por ejemplo, con programas de fidelización de marca, premios a los consumidores o sitios web de opiniones en línea.
Estas son tres formas en que la comunidad de seguridad podría corregir su mercado averiado:
1. Realizar evaluaciones independientes.
Establecer una verificación independiente de los productos y servicios de seguridad es una forma de abordar el problema, pero su implantación entraña muchas dificultades. Las evaluaciones deben mantenerse al día con la tecnología y, dado que los proveedores tienen pocos incentivos para participar, la regulación gubernamental o la creación de asociaciones comerciales resulta necesaria. Incluso así, este tipo de medidas podría estar fuera del alcance de las empresas más pequeñas, que ya tienen dificultades para dotarse de recursos de seguridad, por lo que requerirían una mayor protección gubernamental y una regulación específica del sector.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al posibilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a fortalecer la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
2. Garantizar la gobernanza corporativa.
Muchos consejos de administración, aunque conscientes del riesgo de la ciberseguridad, siguen creyendo que se trata de un ámbito de conocimientos muy especializados. Esto debe cambiar. Ante lo que consideran un asunto demasiado técnico, las responsabilidades directas se delegan con demasiada frecuencia en un equipo de seguridad sobrecargado, en grandes consultoras, en requisitos de cumplimiento normativo o en comparativas sectoriales de gasto. Los directivos necesitan mejores herramientas, orientación y, en última instancia, rendición de cuentas para abordar y gestionar la ciberseguridad con la misma eficacia que cualquier otro riesgo empresarial.
3. Ofrecer protección jurídica y transferencia de responsabilidad.
Para impulsar un cambio importante en un mercado que es principalmente entre empresas, podrían ser necesarias intervenciones más fundamentales. El cambio real solo podría llegar a partir de incentivos positivos mucho mejores, centrados en beneficios protectores, como las protecciones de responsabilidad, los seguros, las garantías y la protección jurídica en caso de fallo de los productos. Esto tampoco será fácil, ya que algunos afirman que el ciberseguro ya es una reclamación ante un desastre.
La ciberseguridad es un problema complejo, y el mercado sigue siendo relativamente incipiente. Reconocer que existe un problema es el primer paso. El ecosistema de la ciberseguridad será uno de los más importantes de la Cuarta Revolución Industrial, y ahora es el momento de determinar si el mercado por sí solo puede generar la respuesta que el mundo necesita para garantizar la integridad de nuestros sistemas digitales.




