Otra oleada de ataques de ransomware está paralizando las operaciones de muchas pequeñas y medianas empresas, incluidas las cadenas de supermercados.
Las organizaciones de ciberdelincuentes están explotando vulnerabilidades en las cadenas de suministro digitales para perpetrar ciberataques de gran escala y devastadores
Las ciberamenazas aumentan con la transformación de la vida digital tras la pandemia.
Se necesita un enfoque basado en el riesgo para proteger el software y los sistemas que sustentan las cadenas de suministro digitales.
Durante el fin de semana festivo del 4 de julio en Estados Unidos, una vulnerabilidad del popular software de gestión de TI Keseya VSA, utilizado por más de 36 000 clientes en todo el mundo, fue explotada por una banda criminal para perpetrar uno de los mayores ataques de ransomware a cadenas de suministro de la historia. Aunque la escala y el impacto de este ataque aún se desconocen, los gobiernos y las agencias encargadas de hacer cumplir la ley de todo el mundo aconsejan a todos los clientes que desconecten este producto mientras se desarrolla un parche y un plan de respuesta.
Esta nueva oleada de ataques a la cadena de suministro se suma a los ataques contra SolarWinds y MS Exchange ocurridos a finales de 2020, cuando los hackers se apresuraron a explotar organizaciones expuestas en la cadena de suministro, con motivos que iban desde el espionaje hasta actividades delictivas de carácter financiero.
La transformación digital en curso ha abierto una forma completamente nueva de vivir y trabajar. A medida que las perspectivas de rendimiento más profundas y los nuevos niveles de conectividad permiten a las empresas aprovechar los beneficios de tecnologías revolucionarias, el mundo se vuelve más rápido, flexible y eficiente. Este cambio está creando un ecosistema global en el que las cosas físicas y digitales están cada vez más conectadas, desde los activos de infraestructura crítica hasta las personas y los datos.
Un estudio de Gartner revela que en 2019 el 60 % de las organizaciones trabajaba con más de 1000 terceros, y se espera que estas redes sigan creciendo. Otro estudio de Deloitte muestra que el 40 % de los fabricantes vio afectadas sus operaciones por un ciberincidente durante 2019. Y en 2018, el impacto financiero medio de una violación de datos en la industria manufacturera fue de 7,5 millones de dólares.
Además, las cadenas de suministro tecnológicas globales son cada vez más diversas y complejas, lo que provoca cambios en el riesgo general para los sistemas críticos que sustentan la defensa nacional, los servicios de emergencia vitales y la infraestructura crítica.
En diciembre de 2020, una empresa líder en ciberseguridad descubrió una campaña global de intrusión cibernética que comprometió primero el código fuente y, posteriormente, las actualizaciones de la plataforma Orion de SolarWinds, un producto de software de gestión de TI ampliamente desplegado. La actualización corrupta fue descargada por miles de clientes de SolarWinds y abarcó agencias del gobierno de EE. UU., entidades de infraestructura crítica y organizaciones del sector privado. Aunque este ciberataque puede ser sin precedentes en escala y sofisticación, es coherente con una serie de tendencias persistentes en el uso de vectores de la cadena de suministro.
Este incidente reforzó aún más la amenaza a las cadenas de suministro digitales globales y el imperativo estratégico para que las partes interesadas de los sectores público y privado garanticen la confianza en el ecosistema digital. Es fundamental que el software que impulsa el ecosistema digital sea tanto confiable como seguro. Al reducir los riesgos y proteger la economía digital, nuestra sociedad podrá obtener los dividendos digitales de la Cuarta Revolución Industrial.
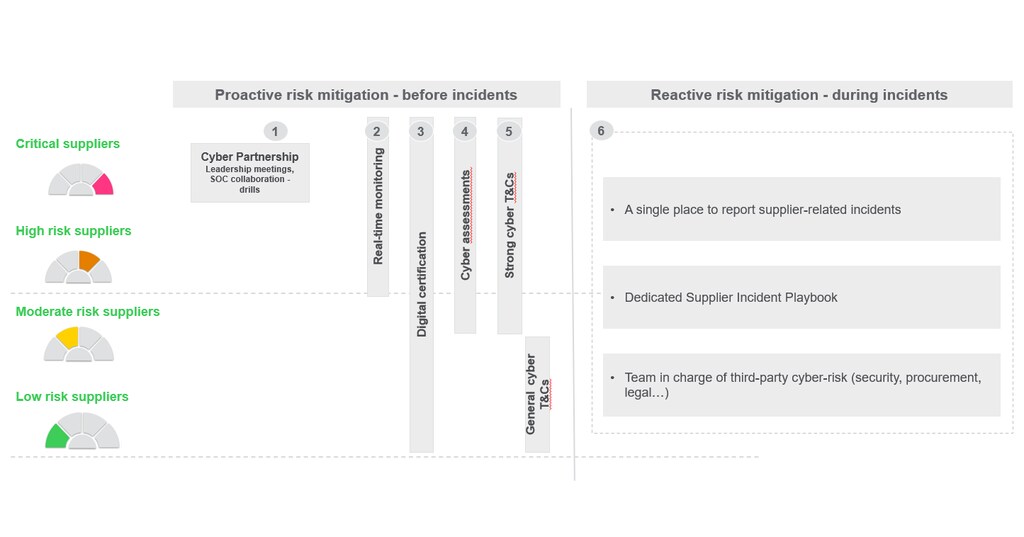
Los siguientes principios básicos contribuirán a una cadena de suministro más segura y resiliente y ayudarán a avanzar en la mitigación de este desafío complejo y multifacético:
1. Integrar la seguridad y la privacidad en el proceso de adquisición y en el ciclo de vida
Contar con una política y una práctica madura de gestión de riesgos de terceros garantizará que la ciberseguridad y la privacidad se tengan constantemente en cuenta y se aborden mediante medidas maduras, coherentes, repetibles y eficaces. Estos tres preceptos las integrarán en cada fase del ciclo de vida:
La ciberseguridad y la privacidad son requisitos integrados en los procesos de adquisición, desde la selección de proveedores hasta la desvinculación
Todos los contratos de adquisición deberán estipular y contener cláusulas claras y precisas que exijan el cumplimiento continuo de los requisitos de ciberseguridad y privacidad.
Las obligaciones de seguridad y privacidad deberán revisarse y optimizarse continuamente para mantenerse al día con las amenazas en evolución.
2. Adoptar un enfoque basado en el riesgo en las evaluaciones de terceros
Un enfoque basado en el riesgo ayudará a orientar el proceso de toma de decisiones sobre la aceptación o el rechazo de terceros, y contribuirá a mitigar de manera eficiente y precisa las amenazas de ciberseguridad que los terceros representan para el ecosistema en general.
Un enfoque basado en el riesgo mejora la evaluación de la postura de seguridad de terceros. Mediante la aplicación de herramientas de medición y calificación de riesgos y otras metodologías de confianza, las organizaciones pueden identificar y clasificar mejor las relaciones con terceros según la criticidad del riesgo.
Garantiza una valoración precisa del riesgo, ayuda a establecer las medidas que los terceros deben adoptar para mitigar sus riesgos antes de firmar un acuerdo con una entidad, y permite la supervisión periódica o continua del desempeño en materia de seguridad.
Contribuye a un resultado colaborativo y valioso para una organización y su ecosistema más amplio.
Ayuda a adaptar los planes de mitigación y a escalar esfuerzos y recursos que garanticen productos, sistemas y servicios confiables, seguros, que protejan la privacidad y resilientes. Pero también ayuda a los terceros a comprender mejor las brechas en su propia postura de seguridad y, en última instancia, a demostrar su madurez en materia de ciberseguridad ante sus clientes y partes interesadas.
3. Implementar una política de código fuente y un desarrollo seguro desde el diseño
Esta política tiene como objetivo reducir los riesgos relacionados con el desarrollo, la gestión y la distribución de software y de código fuente, lo que debe ir más allá de la defensa de la propiedad intelectual y abordar el impacto en los clientes. Ayudará a proteger y fortalecer la confianza en el ecosistema digital, de modo que las empresas, los gobiernos y las personas puedan confiar en la economía digital, contribuir a ella y beneficiarse de ella.
Esta política debe aplicarse a todo el código fuente escrito por una organización o en su nombre, y debe garantizar que el código fuente no sea manipulado, que no contenga vulnerabilidades de seguridad conocidas sin mitigar y que incluya una licenxe compatible con las demás políticas de la empresa. También impide que el código fuente se vincule dinámicamente a repositorios de código fuente alojados por terceros. Cuando se utiliza código de terceros como parte de una solución de software o firmware, la organización es responsable de la gestión de cambios como parte de un proceso de desarrollo seguro.
La política también controla y regula todos los aspectos de cómo se almacena y transmite el código fuente, incluidos, entre otros, la autorización y el acceso, la residencia, la protección en reposo y la protección en tránsito. Garantizar el cumplimiento de esta política ayudará a reducir la amenaza de filtración de código fuente, mejora el acceso seguro y permite la trazabilidad de cualquier código de terceros. Además, el desarrollo del código fuente debe incluir seguridad y privacidad en la fase de diseño, y las evidencias del modelado de amenazas deben documentarse.
La política debe basarse en marcos ampliamente reconocidos, como el marco NIST para establecer prácticas de desarrollo seguro desde el diseño, que abarquen cuatro áreas:
1. Garantizar que las personas, los procesos y la tecnología de la organización estén preparados para llevar a cabo un desarrollo de software seguro a nivel de la organización y, en algunos casos, para cada proyecto individual.
2. Proteger todos los componentes del producto contra la manipulación y el acceso no autorizado
3. Producir productos bien protegidos que presenten vulnerabilidades de seguridad mínimas en sus versiones.
4. Identificar vulnerabilidades en las versiones de los productos y responder adecuadamente para subsanarlas y evitar que surjan vulnerabilidades similares en el futuro.
Mediante la evaluación periódica de la postura de seguridad de los terceros, desde las primeras etapas de adquisición, pasando por la diligencia debida en materia de seguridad y de forma periódica durante toda la relación de colaboración, una organización podrá mantener la confianza de sus clientes y socios comerciales en las cadenas de suministro y de valor.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a fortalecer su ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
Una comprensión y un enfoque comunes de las amenazas existentes y emergentes permitirán a los actores de la industria y del gobierno implementar contramedidas adecuadas para mitigar los riesgos de seguridad de la cadena de suministro. Tras el incidente de SolarWinds, es crucial que todas las partes interesadas de las cadenas de suministro y de valor adopten un enfoque de ciberseguridad informado sobre los riesgos para garantizar un ecosistema seguro y resiliente.
Una versión anterior de este artículo se publicó el 24 de febrero de 2021.