• Las empresas y los gobiernos se exponen mutuamente a una gama creciente de ciberriesgos.
• Los esfuerzos actuales para agrupar recursos de ciberseguridad tienen un alcance limitado.
• Compartir inteligencia sobre amenazas es el primer paso para ofrecer un panorama claro de las ciberamenazas.
El reciente hackeo de la empresa de gestión de redes SolarWinds, que permitió a actores malintencionados comprometer a una serie de agencias gubernamentales estadounidenses y grandes corporaciones, ha revelado una verdad preocupante: las empresas y los gobiernos se exponen mutuamente a riesgos cibernéticos significativos porque están interconectados y dependen de la misma red de proveedores de software. Por eso, la respuesta estratégica debe implicar una colaboración más intensa. En pocas palabras, la amenaza de los ciberataques es una tarea demasiado grande para que el gobierno o las empresas la aborden por sí solos.
Las denuncias de ciberseguridad ante la Oficina Federal de Investigación de Estados Unidos se triplicaron durante la pandemia del año pasado, mientras que el pago medio de las víctimas de ransomware se disparó un 43 % en el primer trimestre de 2021 con respecto al trimestre anterior. Los ataques a la cadena de suministro de software crecen de forma exponencial, y el floreciente Internet de las cosas (IoT) y la tecnología inalámbrica 5G ofrecen más vulnerabilidades que explotar.
Los gobiernos tienen una visión amplia de las posibles amenazas gracias a sus capacidades de aplicación de la ley e inteligencia, pero tienden a ver las cosas desde la óptica de la seguridad nacional y no desde la del riesgo comercial. Las empresas disponen de información sobre riesgos específicos de cada empresa y sector, y a menudo gozan de un mejor acceso al talento en ciberseguridad, pero no pueden adoptar fácilmente una visión de toda la economía y pueden verse desbordadas por atacantes patrocinados por Estados.
Lo que se necesita es que ambas partes unan sus recursos para una defensa más coordinada. Parte de ello ya está ocurriendo. La Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA), el Departamento de Salud y Servicios Humanos y el FBI advirtieron en octubre de 2020 que «actores cibernéticos malintencionados» estaban atacando a instituciones sanitarias y de salud pública para exigir pagos por ransomware e interrumpir los servicios sanitarios. Pero estos esfuerzos tienden a ser la excepción y llegan demasiado tarde. Ambas partes deben intensificar su colaboración y hacerla más proactiva.
Los altos funcionarios reconocen que hay que hacer más. El director del FBI, Christopher Wray, pidió recientemente que el gobierno y el sector privado colaboren en una lucha organizada contra los ciberdelincuentes, en lugar de contrarrestar cada ataque individual. Chris Inglis, antiguo alto funcionario de la Agencia de Seguridad Nacional, a quien el presidente Biden ha propuesto para convertirse en el primer director nacional de ciberseguridad del país, podría hacer de la colaboración público-privada un elemento clave de la ciberestrategia nacional.
Estas son cuatro formas en que los gobiernos y las empresas pueden unir fuerzas en la batalla por la ciberseguridad:
1. Compartir inteligencia sobre amenazas
Los gobiernos y las empresas tienen distintas fuentes de información, conocimiento e inteligencia. Reunirlas de forma oportuna creará un panorama más claro y actualizado de las ciberamenazas. Algunos intercambios ya están en marcha. El Centro Nacional de Ciberseguridad del Reino Unido gestiona una Asociación para el Intercambio de Información sobre Ciberseguridad con la industria, mientras que la CISA tiene asociaciones similares con operadores estadounidenses de infraestructuras críticas. Europol, la agencia de aplicación de la ley de la Unión Europea, ha dado un paso más con la creación de un sitio web donde entidades públicas y privadas pueden compartir herramientas de descifrado para recuperarse de ataques de ransomware sin pagar a los delincuentes.
Estas iniciativas son valiosas, pero el intercambio de información aún no es lo suficientemente coherente ni oportuno. Los directivos de las empresas a menudo sienten que proporcionan datos según se necesitan, pero sus homólogos gubernamentales no corresponden. Los servicios de inteligencia con frecuencia no quieren revelar posibles amenazas por temor a inundar a las empresas con posibles riesgos o a revelar secretos de sus métodos operativos. Y algunas corporaciones pueden temer que informar de incidentes cibernéticos abra sus controles o su gestión de ciberriesgos a un escrutinio no deseado, a una regulación onerosa o a sanciones.
Ambas partes pueden generar confianza y profundizar la cooperación. El Centro Nacional de Ciberseguridad, anunciado recientemente, colabora con Google para ofrecer formación en ciberseguridad a los legisladores estatales de Estados Unidos y a su personal, y representa el tipo de iniciativa que necesitamos ver con más frecuencia.
2. Alinear la educación en ciberseguridad con las necesidades del mercado
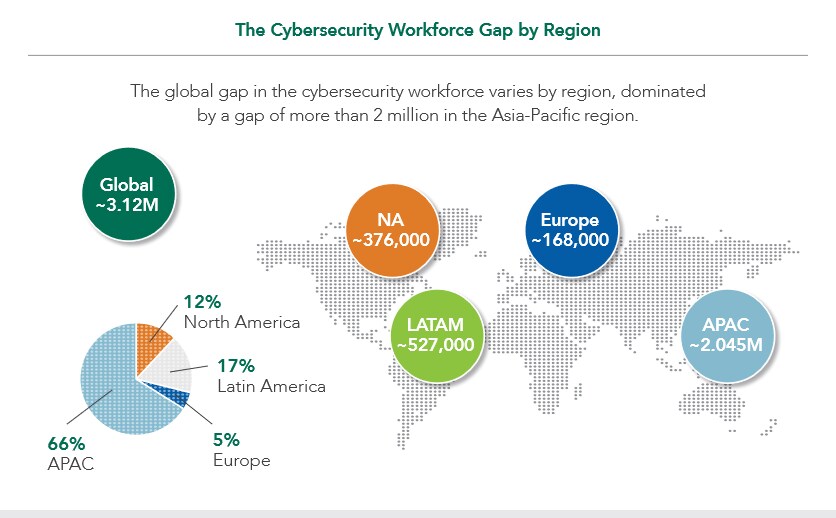
Los gobiernos, las empresas y otras instituciones de todo el mundo se enfrentan a una escasez de profesionales de ciberseguridad estimada en más de 3 millones, casi tantos como los 3,5 millones de personas que actualmente trabajan en el sector. Sin duda, existe una capacidad laboral que podría movilizarse. El reto es doble: atraer a más personas para que se reciclen profesionalmente en ciberseguridad y garantizar que los planes de estudio permitan a los estudiantes y aprendices seguir el ritmo de amenazas que cambian rápidamente.
La Iniciativa Nacional para la Educación en Ciberseguridad del gobierno estadounidense revisó recientemente su marco para desarrollar talento, de modo que las escuelas puedan ofrecer una formación más pertinente y las empresas puedan tener la certeza de que los graduados poseen las competencias necesarias. El Centro Nacional de Ciberseguridad del Reino Unido creó CyberFirst, que ofrece desde ayudas económicas universitarias y aprendizajes hasta programas de verano para atraer a jóvenes al sector.
La Alianza para la Fuerza Laboral en Ciberseguridad, fundada por grandes entidades financieras, la Universidad de la Ciudad de Nueva York (CUNY) y el especialista en desarrollo de la fuerza laboral iQ4, cuenta con más de 2.700 miembros de la industria, el ámbito académico y el gobierno, y tiene como objetivo ofrecer prácticas a más de 10.000 estudiantes estadounidenses hasta 2022. La Corporación de Desarrollo Económico de la ciudad de Nueva York se ha asociado con empresas y universidades locales para crear programas de grado en ciberseguridad y una aceleradora que impulse el crecimiento de las startups del sector. Sin embargo, se necesitan más esfuerzos de este tipo para cubrir la brecha de talento en ciberseguridad.
3. Afinar las capacidades de respuesta ante incidentes
Incluso la mejor defensa cibernética probablemente será vulnerada. Por eso, las organizaciones eficaces tienen planes bien ensayados para hacer frente a los atacantes.
Varios países disponen de foros en los que gobiernos y empresas colaboran para responder a los ciberataques. En Estados Unidos, el Plan Nacional de Respuesta a Incidentes Cibernéticos de la CISA define la defensa cibernética como una «responsabilidad compartida» de los particulares, el sector privado y el gobierno, detalla los papeles que desempeñarán los departamentos gubernamentales al responder a los ataques y compromete a los funcionarios federales a salvaguardar la privacidad y la propiedad intelectual de las empresas. El Centro Nacional de Ciberseguridad del Reino Unido, una rama de la agencia de inteligencia GCHQ, coordina respuestas similares y establece qué especialistas en ciberseguridad del sector privado colaborarán con él.
Estos planes deben incluir ejercicios de formación reales, no solo debates de simulación de roles. El sector financiero es un buen ejemplo. La Asociación de la Industria de Valores y Mercados Financieros lleva realizando ejercicios de ciberseguridad desde 2011. El último ejercicio Quantum Dawn V, celebrado en noviembre de 2019, reunió a más de 150 entidades financieras y 50 organismos reguladores de 19 países para practicar la respuesta a un ataque simulado de ransomware contra instituciones de importancia sistémica y una infraestructura de mercados financieros. Las principales conclusiones: la industria debería crear un directorio de agentes y personal clave, y reforzar el intercambio transfronterizo de información entre empresas, asociaciones comerciales y reguladores como los bancos centrales.
Es necesario realizar más ejercicios de este tipo. Los factores de amenaza varían según el sector comercial, y cuanto más puedan aprender los gobiernos sobre qué es importante y para quién, mejor preparados estarán los funcionarios para obtener inteligencia valiosa sobre amenazas.
4. Incorporar la seguridad desde el diseño
El error humano, como caer en un ataque de phishing o descargar malware, interviene en el 95 % de los ciberataques exitosos. No podemos eliminar esa vulnerabilidad, pero deberíamos poder reducirla incorporando una mejor seguridad en los dispositivos tecnológicos desde el principio, algo que muchas empresas tecnológicas pasan por alto o ignoran en la prisa por llevar nuevos productos y servicios al mercado.
El Comisionado de Seguridad en Internet de Australia, la primera agencia gubernamental del mundo dedicada a aumentar la concienciación y la educación pública sobre los ciberriesgos, reunió en 2019 a representantes de la industria, el gobierno, defensores de los consumidores y organizaciones sin ánimo de lucro para acordar un conjunto de principios destinado a aumentar la seguridad intrínseca de los servicios en línea. Entre ellos destaca la idea de que la seguridad nunca debe ser responsabilidad exclusiva del consumidor, y que las empresas deben mitigar los factores de riesgo para todos los usuarios antes de lanzar servicios al público. En diciembre, Estados Unidos aprobó una legislación que obliga al gobierno a establecer normas más estrictas para la seguridad de los dispositivos IoT.
Otros países deberían seguir esos ejemplos. El objetivo último sería el equivalente cibernético de la Kitemark del Instituto Británico de Normalización, una certificación que demuestra que todo, desde los aparatos eléctricos hasta los dispositivos móviles, cumple las normas de seguridad.
¿Qué hace el Foro Económico Mundial en materia de ciberseguridad?
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los ciberriesgos cambiantes y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Gracias a la colaboración intersectorial y al intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
A medida que aumenta el papel de la tecnología en la sociedad, la ciberseguridad se convertirá en un desafío cada vez mayor. Los gobiernos y el sector privado comparten el interés y la responsabilidad de afrontar juntos esa amenaza.




