A pesar de décadas de estudios que revelan los métodos de ataque de ciberamenazas más comunes, los defensores siguen concentrando demasiados recursos en amenazas menos probables y más benignas.
Un marco de defensa basada en datos permite a los defensores identificar y clasificar las amenazas más peligrosas.
Al seguir una estrategia de defensa de tres pasos, las empresas pueden implementar un plan de ciberdefensa más eficaz y eficiente.
Imaginemos dos grandes ejércitos que luchan en una guerra larga y ardua, con múltiples batallas. En el flanco derecho de la batalla, el adversario está cosechando éxitos continuos. Nuestros protagonistas lo saben, pero responden destinando más recursos a defender el flanco izquierdo, donde no hay bajas. De hecho, a medida que avanza la batalla, siguen desplegando recursos por todas partes salvo en el vulnerable flanco derecho, asediado por el enemigo, e incluso llegan a apilar recursos en vertical porque han oído que algún día los adversarios podrían atacar desde el aire.
Por fin, nombran a un nuevo líder para sacar al ejército del caos. Este evalúa la situación, toma nota del maltrecho estado del flanco derecho y, tras mucha reflexión, ordena enviar aún más recursos al flanco izquierdo.
¿Les parece una situación absurda?
Por desgracia, así es como la mayoría de los defensores se protegen frente a las ciberamenazas. A pesar de décadas de pruebas que revelan los métodos de ataque de ciberamenazas más comunes, los defensores distraídos concentran sin descanso sus recursos en amenazas menos probables y luego se preguntan por qué sus estrategias de ciberdefensa no funcionan.
Un principio de ciberdefensa basada en datos
En cambio, un marco de defensa basada en datos utiliza la experiencia local de cada defensor para determinar cuáles son las amenazas más probables y desplegar primero las defensas adecuadas frente a ellas, antes de ocuparse de riesgos menores.
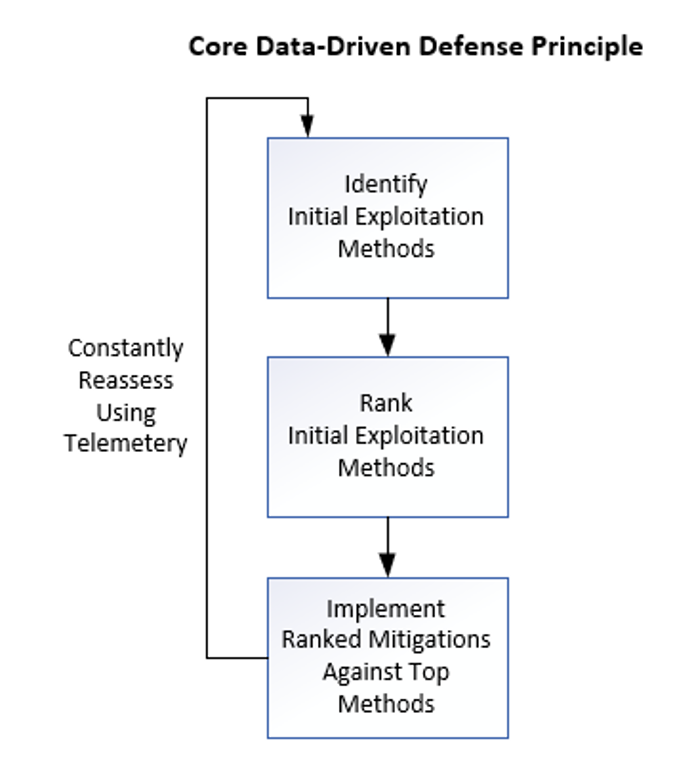
En esta estrategia de defensa, unos cuantos principios básicos ayudan a los defensores a crear un escudo cibernético superior y más receptivo, y a reducir eficazmente los riesgos de ciberseguridad. Estos principios incluyen:
Centrarse en mitigar las amenazas de causa raíz (también conocidas como métodos de explotación inicial) que permiten a los hackers y al malware obtener acceso inicial a los entornos de las víctimas
Clasificar estas amenazas de causa raíz utilizando la experiencia y los datos locales para identificar primero las causas de mayor riesgo
Mitigar primero los riesgos más altos
Medir la eficacia de las medidas de mitigación frente a la eficacia prevista
Reevaluar constantemente las amenazas para garantizar que las medidas de mitigación estén clasificadas adecuadamente según el riesgo
En resumen, para proteger los recursos virtuales de forma más eficaz, es esencial que los defensores de la ciberseguridad enumeren las posibles formas en que los ciberatacantes podrían explotar esos recursos. A continuación, deben clasificar la probabilidad de cada método de ataque e implementar primero la estrategia de mitigación frente a las amenazas más probables y peligrosas. Estos son los tres pasos para una defensa basada en datos:
Paso 1 – Elaborar una lista exhaustiva de posibles métodos de explotación de causa raíz
A partir de 22 años de investigación, he elaborado una lista básica de los distintos procedimientos potenciales de explotación de causa raíz inicial que se emplean hoy en día. Todo hacker y atacante que utilice malware, independientemente de su motivación, recurre a uno de estos métodos de explotación para obtener acceso inicial:
Ingeniería social
Errores de programación (con o sin parche disponible)
Instrucciones maliciosas y scripts
Error humano y configuración incorrecta
Intercepción de comunicaciones/ataque de intermediario (MitM)
Fuga de canal o de información
Fuerza bruta/cómputo
Alteración de datos
Alteración del tráfico de red
Ataque interno
Problemas de dependencia de terceros (cadena de suministro/proveedor/socio, etc.)
Ataque físico
Esta lista dista mucho de ser exhaustiva, y los defensores pueden elaborar sus propias listas completas de métodos de explotación de causa raíz o aplicar otro modelo, como la lista de acceso de raíz MITRE ATT&CK, siempre que la lista sea exhaustiva y no haya solapamientos.
También es importante señalar que, en comparación con el punto de acceso inicial del malware, los resultados concretos de los ataques —como el ransomware— son menos importantes para la planificación. Si quiere impedir que los ladrones entren en su casa, debe centrarse en cómo entrarían, en lugar de en lo que robarían una vez dentro.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y abordar los desafíos que requieren respuestas colectivas.
Paso 2 – Clasificar las causas raíz iniciales
A continuación, deben evaluarse todas las causas raíz identificadas según la probabilidad de que contribuyan a poner en peligro el entorno de la organización. A partir de la lista elaborada en el paso 1, determine qué métodos de ataque se utilizan con mayor frecuencia o probabilidad para conseguir un punto de apoyo inicial en el entorno, basándose en la experiencia y en un análisis de los riesgos futuros a corto plazo. ¿Cómo han logrado entrar en la organización en el pasado reciente y de qué manera es probable que se vea comprometida la seguridad en un futuro próximo?
Históricamente, durante décadas, la ingeniería social y el software sin parches han sido las dos formas más comunes en que los hackers y el malware han conseguido un punto de apoyo inicial en la mayoría de los entornos comprometidos. Sin embargo, los riesgos y las clasificaciones pueden variar mucho, y corresponde a cada organización determinar su clasificación específica de riesgos de amenazas a partir de su propia experiencia, sus defensas actuales y sus previsiones.
Paso 3 – Aplicar medidas de mitigación frente a las ciberamenazas de mayor riesgo
Una vez clasificadas las causas raíz iniciales según el análisis de riesgos particular del defensor, se pueden aplicar las primeras y mejores medidas de mitigación a los métodos de explotación de causa raíz con la clasificación más alta.
Cada empresa debe diseñar y aplicar una combinación por capas de políticas, defensas técnicas (software antivirus, configuraciones seguras, software de filtrado de contenidos, etc.) y formación sobre las amenazas de mayor riesgo. Además, todas las partes interesadas de la empresa deben estar informadas de cuáles son las mayores amenazas y de cómo se reducirán. Asimismo, debe evaluarse cada medida de mitigación aplicada para determinar en qué medida cumple su función específica de reducir la amenaza.
A medida que los resultados cambian con el tiempo, se deben evaluar continuamente tanto los peligros como las medidas de mitigación empleadas para determinar su eficacia general. La estrategia de mitigación debe cambiar según sea necesario, pero siempre debe centrarse en las principales amenazas de causa raíz y en si se están abordando y gestionando eficazmente.
Cada defensor debería preguntarse constantemente:
«¿Nos estamos centrando en las amenazas adecuadas?»
«¿Estamos aplicando las medidas de mitigación más eficaces?» y
«¿Tenemos que cambiar algo?»
Seguir estos principios y pasos básicos de defensa basada en datos, si se hace correctamente, permitirá reforzar la ciberdefensa y hacerla más económica, reduciendo los riesgos de forma más eficiente.




