La ciberdelincuencia sigue en aumento, y la ciberseguridad y la IA están cada vez más vinculadas, tanto como amenaza como herramienta de defensa, según el informe Perspectivas Globales de Ciberseguridad 2025 del Foro Económico Mundial.
Las organizaciones se enfrentan a un panorama complejo de amenazas en evolución, desde estafas sofisticadas con ultrafalsificaciones (deepfakes) e ingeniería social hasta una creciente brecha de talento en ciberseguridad.
Para generar resiliencia se requieren la colaboración mundial y las alianzas público-privadas, como las que promueve el Foro, a fin de hacer frente a la ciberdelincuencia transfronteriza y desarrollar talento cualificado.
Los ciberataques están aumentando de forma acusada. En los últimos cuatro años, su número semanal medio se ha más que duplicado: de 818 por organización en el segundo trimestre de 2021 a 1.984 en el mismo período de este año. Solo en los dos últimos años, el número medio mundial de ataques semanales que sufren las organizaciones ha aumentado un 58 %.
Al mismo tiempo, el informe Perspectivas Globales de Ciberseguridad 2025 del Foro Económico Mundial apunta a un panorama de amenazas cada vez más complejo. Desde las tensiones geopolíticas hasta el impacto de la ciberseguridad y la IA, las vulnerabilidades de las empresas crecen con rapidez. A ello se suma una brecha de competencias cada vez mayor que dificulta sus esfuerzos por reforzar las defensas. Las pequeñas empresas están especialmente expuestas, ya que el número de organizaciones que reconocen una resiliencia cibernética insuficiente se ha multiplicado por siete desde 2022.
Al acercarse el Mes de la Concienciación sobre Ciberseguridad de este octubre, está claro que los primeros diez meses de 2025 se han caracterizado por el aumento de los riesgos cibernéticos y por importantes retos para las mayores organizaciones del mundo.
Estos son 10 acontecimientos y estadísticas destacados que han marcado el año hasta la fecha.
1. Los presupuestos de ciberseguridad se reducen: la IA entra en juego
Pese al creciente número de ataques, el analista sectorial IANS señala que los presupuestos para ciberseguridad se estancan. El crecimiento ha pasado del 17 % en 2022 al tan solo 4 % en 2025, como muestra el gráfico siguiente, en lugar de aumentar en consonancia con los niveles de amenaza.
A ello se suma una grave escasez de talento, que hace no solo difícil, sino también costoso contratar a expertos en ciberseguridad. La solución para muchas empresas es intensificar el uso de la IA para reforzar sus ciberdefensas.
2. Los agentes de IA incrementan los niveles de amenaza
La otra cara de la moneda es que la IA no solo la utilizan los expertos en ciberdefensa, sino también los actores de amenazas. La IA generativa se emplea cada vez más para ataques de phishing avanzados, robo de identidad y exploits de día cero dirigidos contra fallos de seguridad desconocidos, según concluye el informe del Foro Inteligencia artificial y ciberseguridad: equilibrio entre riesgos y oportunidades.
Anthropic, creador del chatbot Claude, advierte de que los piratas informáticos están «armando» su IA, que ha sido utilizada para desarrollar código malicioso que afecta a al menos 17 organizaciones. La tecnología también ayudó a los piratas informáticos a elegir objetivos y sugirió importes de rescate.
Las credenciales robadas se cuentan entre las formas más extendidas que utilizan los ciberdelincuentes para entrar, lo que convierte a las personas en el eslabón más débil.

3. Explotar la confianza humana
Que los ciberdelincuentes puedan obtener dicha información no se debe necesariamente a la negligencia de los empleados, sino a la creciente ingeniosidad de los propios autores.
Scattered Spider, un grupo de piratas informáticos que se cree responsable de los ataques contra empresas como Allianz, Quantas, Marks & Spencer (M&S), Victoria’s Secret y Whole Foods, es especialmente hábil en técnicas de ingeniería social. Con frecuencia se hacen pasar por empleados o contratistas para acceder a los sistemas informáticos corporativos.
Frustrar estos intentos no es responsabilidad solo del personal de TI, sino que afecta a todos. Así lo afirmó Ivan John Uy, antiguo secretario del Departamento de Tecnologías de la Información y las Comunicaciones de Filipinas, en declaraciones al Foro Económico Mundial: «La ciberseguridad no es una habilidad técnica, sino una habilidad para la vida.»

4. Las ultrafalsificaciones (deepfakes) forman ya parte firme del arsenal de los ciberdelincuentes
Las ultrafalsificaciones añaden un nivel más de sofisticación a la ingeniería social, como comprobó a su costa la firma británica de ingeniería Arup a principios de este año. Un grupo de delincuentes utilizó clones generados por IA de los altos ejecutivos de la empresa en una videollamada para engañar con éxito a un empleado de finanzas y que transfiriera 25 millones de dólares.
En un intento de fraude frustrado en Ferrari, los delincuentes utilizaron la voz generada por IA del consejero delegado, Benedetto Vigna, logrando convencer a todos los empleados salvo a uno, que preguntó con astucia una cuestión que solo el verdadero consejero delegado podía responder.
En verano, Dinamarca se convirtió en el primer país de Europa en proteger el derecho de las personas a su apariencia y voz como parte de una reforma de su ley de derechos de autor.

5. El servicio de pedidos en línea de Marks & Spencer vuelve tras 3 meses
Tras un importante ataque de ransomware en abril, el gigante minorista británico M&S finalmente reanudó en agosto su servicio de recogida en tienda, tras una suspensión de 15 semanas. Se estima que el ataque costó al minorista unos 300 millones de dólares en beneficios anuales.
Este incidente y otros similares subrayan que la ciberresiliencia es algo más que soluciones técnicas. Como destaca el libro blanco del Foro Económico Mundial La brújula de la ciberresiliencia: caminos hacia la resiliencia, la ciberdelincuencia debe afrontarse con estrategias integrales.
6. La legislación en materia de ciberseguridad se intensifica
A medida que crece la ciberdelincuencia, los gobiernos refuerzan los marcos jurídicos para garantizar la ciberresiliencia. Este año entra en vigor una serie de leyes de la UE sobre resiliencia digital, entre ellas la Ley de Resiliencia Operativa Digital, la Ley de Ciberresiliencia y la Ley de IA. El Consejo de la UE también adoptó un plan revisado de gestión de crisis cibernéticas para apoyar a las empresas y reducir la dependencia de la infraestructura cibernética estadounidense.
El Reino Unido ha anunciado planes para prohibir los pagos del sector público por ransomware, eliminando los incentivos de los piratas informáticos y protegiendo los servicios esenciales. Según las Perspectivas Globales de Ciberseguridad 2025 del Foro, las empresas consideran que el ransomware representa el mayor riesgo cibernético para sus operaciones.
7. Los gobiernos recurren a la IA para sus ciberdefensas
Por otra parte, OpenAI, propietaria de ChatGPT, colaborará con el Departamento de Defensa de Estados Unidos para impulsar sus capacidades de IA, incluida la ciberdefensa, en el marco de un contrato de 200 millones de dólares.
Tras un aumento de los ciberataques en Europa, Microsoft ha ofrecido servicios de ciberseguridad gratuitos a los gobiernos europeos. Por otro lado, la operadora de telecomunicaciones francesa Orange ha anunciado la creación de una nueva división de defensa y seguridad nacional para apoyar a las organizaciones europeas en estos ámbitos.

8. La ciberdelincuencia se globaliza
La serie de ataques presuntamente perpetrados por Scattered Spider subraya la naturaleza global de la ciberdelincuencia. Para combatirla, será clave una colaboración más amplia entre regiones. En agosto, el Foro Económico Mundial informó sobre el desmantelamiento de 25 centros de minería de criptomonedas en Angola, fruto de un esfuerzo conjunto de INTERPOL y AFRIPOL en 18 países, que dio lugar a 1.200 detenciones y a la recuperación de 97 millones de dólares.

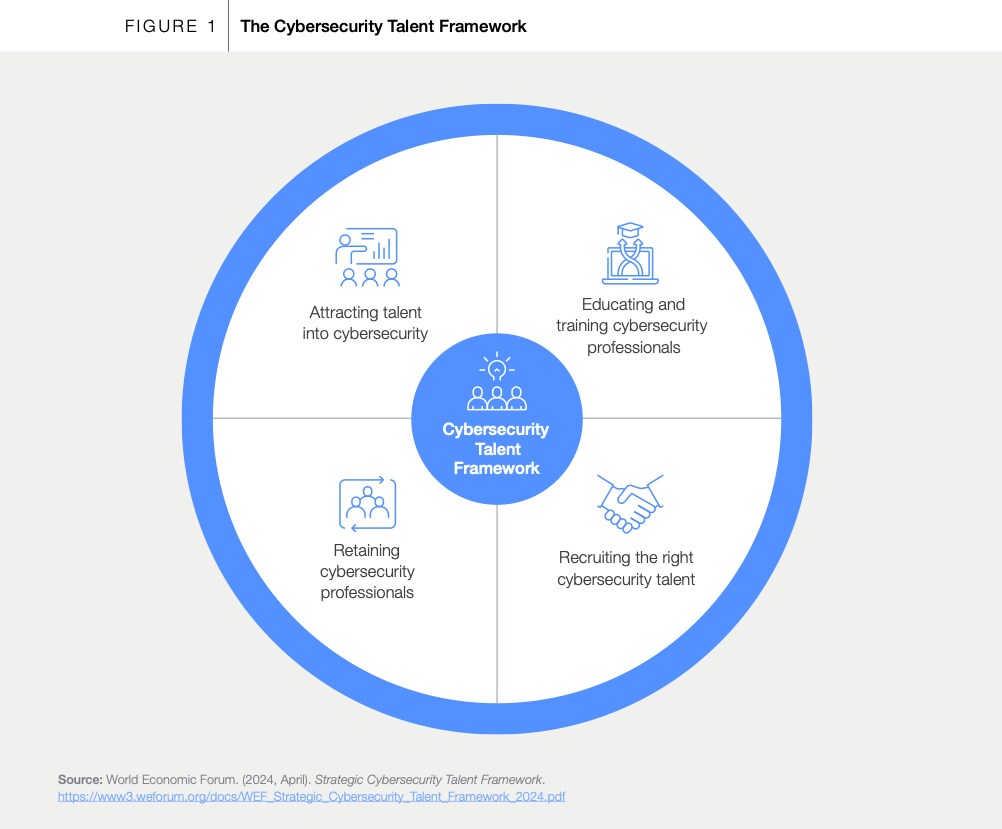
9. Hacer frente a la escasez de talento en ciberseguridad
La escasez de talento es uno de los principales obstáculos para la resiliencia de las organizaciones frente a la ciberdelincuencia. Las Perspectivas Globales de Ciberseguridad 2025 señalan que solo el 14 % de las organizaciones cuenta con el talento adecuado, y que los países en desarrollo son los más afectados.
En mayo, el libro blanco del Foro Impulsar el talento cibernético mediante alianzas público-privadas desarrolló un modelo de alianzas entre gobiernos, empresas y organizaciones internacionales para abordar las carencias de talento. El enfoque propuesto se inspira en proyectos exitosos de APP en los ámbitos de la sanidad, la educación y las infraestructuras, en mercados como Kenia y Arabia Saudí.
10. Interrupciones en los viajes internacionales en los aeropuertos europeos
A finales de septiembre, varios aeropuertos europeos, entre ellos Londres Heathrow, Berlín, Dublín y Bruselas, sufrieron un ciberataque contra los sistemas de facturación y de equipajes. Los piratas informáticos atacaron un sistema de TI que permite a distintas aerolíneas utilizar los mismos mostradores de facturación, lo que provocó largas colas, retrasos y cancelaciones de vuelos.
Este último incidente refuerza la idea de que la colaboración internacional seguirá siendo clave en la lucha contra la ciberdelincuencia, al igual que acelerar la adopción de nuevos enfoques para identificar cuanto antes las posibles vulnerabilidades, antes de que puedan ser explotadas.
«El reciente ciberataque contra los sistemas de facturación y embarque de los aeropuertos de toda Europa es un duro recordatorio de que la ciberresiliencia es una responsabilidad compartida en todo el ecosistema de la aviación, que incluye a las aerolíneas, los proveedores de servicios, los socios tecnológicos y los reguladores», declaró Akshay Joshi, responsable del Centro de Ciberseguridad del Foro Económico Mundial. «Reforzar la colaboración y la preparación en todos los niveles es esencial para salvaguardar la confianza pública y garantizar la continuidad operativa.»




