Este resumen periódico te ofrece las principales noticias sobre ciberseguridad del último mes.
Principales noticias sobre ciberseguridad: la geopolítica y la ciberseguridad colisionan tras el lanzamiento de los nuevos modelos de IA de Anthropic; los gobiernos se apresuran a cerrar la «ventana de parcheo» de la IA; el ciberataque contra hospitales rumanos sirve como caso de estudio para la planificación ante desastres.
El Centro de Ciberseguridad del Foro Económico Mundial ofrece una plataforma independiente e imparcial para reforzar la importancia de la ciberseguridad como imperativo estratégico e impulsar la acción público-privada global frente a los desafíos sistémicos de ciberseguridad.
1. EE. UU. restringe temporalmente el acceso a los últimos modelos de IA de Anthropic
El mes pasado, EE. UU. ordenó a Anthropic suspender el acceso a sus nuevos modelos de IA, Claude Fable 5 y Claude Mythos 5, para los ciudadanos extranjeros poco después de su lanzamiento, lo que puso de relieve la creciente importancia geopolítica de la ciberseguridad. Los controles a la exportación se levantaron semanas después, cuando Anthropic aseguró al Gobierno que podía identificar riesgos, informar de actividades maliciosas y cooperar en los protocolos de seguridad.
Anthropic había anunciado que había dado acceso a Mythos a 50 organizaciones para que pudieran analizar sus sistemas informáticos en busca de vulnerabilidades. En el proceso se descubrieron más de 10.000 amenazas. Entre las organizaciones había entidades de los sectores sanitario, de las comunicaciones, eléctrico y del agua. Según se informa, la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU. (CISA) también está probando Mythos para auditar el software gubernamental.
Los controles a la exportación de los modelos de Anthropic también llevaron a OpenAI a limitar el acceso a su último modelo, GPT-5.6, exclusivamente a socios previamente verificados.
En la cumbre del G7 en Francia, el Gobierno de Trump propuso entonces un «programa de socios de confianza» para tecnologías de IA de vanguardia. Ser socio de confianza permitiría a los miembros del G7 y a otros aliados obtener un acceso más amplio a modelos avanzados de IA para desarrollar una ciberseguridad y otras defensas más sólidas.
Sin embargo, dado que la IA es vital no solo para la seguridad nacional y la ciberseguridad, sino también para la competitividad, los debates reavivaron la preocupación por el uso de la tecnología como instrumento de presión política y por la necesidad de que Europa y otras regiones desarrollen su soberanía en materia de IA.
2. Cerrar la «ventana de parcheo» mientras la nueva IA amenaza con potenciar los ataques informáticos
A medida que la IA acelera la velocidad con que los piratas informáticos pueden encontrar y explotar vulnerabilidades, los gobiernos están intensificando la presión para cerrar estas puertas traseras en sus sistemas. En EE. UU., la CISA ha emitido una nueva directiva que obliga a las agencias federales a corregir («aplicar parches»), desactivar o eliminar el software afectado o los equipos afectados en un plazo de tres días naturales. Las vulnerabilidades menos graves deben abordarse en un plazo de dos semanas, y las agencias disponen de hasta dos meses para resolver las deficiencias de menor gravedad.
Del mismo modo, en el sector privado, los consejos de administración buscan garantías de que sus organizaciones comprenden la amenaza que podría plantear la IA de vanguardia y están preparadas para atajarla. Este reconocimiento creciente se traduce en acciones concretas en las organizaciones. En enero, el Panorama de la ciberseguridad mundial 2026 del Foro reveló que el porcentaje de encuestados que evalúan la seguridad de las herramientas de IA casi se duplicó en el último año: pasó del 37 % en 2025 al 64 % en 2026.
Además, la rapidez de respuesta será aún más decisiva cuando los nuevos modelos de IA se generalicen. La alianza de inteligencia Five Eyes (EE. UU., Reino Unido, Canadá, Australia y Nueva Zelanda) ha advertido que los modelos de IA de vanguardia potenciarán enormemente las amenazas de ciberataques. En un comunicado, la alianza advirtió que estos nuevos modelos reducirán aún más las barreras para los piratas informáticos. Insta a las organizaciones a recurrir a la propia IA para reforzar sus defensas, incluso frente a vulnerabilidades de día cero.
Combatir el fuego con fuego podría ayudar a resolver algunos problemas. Sin embargo, la encuesta de Infosecurity muestra que, pese a que el 21 % tiene dificultades con el creciente volumen de datos y el 17 % necesita «unir manualmente» datos sobre amenazas, los expertos siguen siendo cautelosos respecto al uso de la IA para tomar decisiones.
Cómo ayuda el Foro a los líderes a comprender el riesgo cibernético y reforzar la resiliencia digital
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en desarrollar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la resiliencia cibernética y abordar los desafíos que exigen respuestas colectivas.
3. Noticias breves: principales noticias sobre ciberseguridad de este mes
Los hospitales rumanos atacados cibernéticamente son una lección para el mundo: Tras un ataque de ransomware contra un software de administración médica de uso generalizado en 2024, más de 100 hospitales de Rumanía tuvieron que desconectarse de internet durante cinco días y pasar a documentar todo en papel. Se considera uno de los peores ciberataques médicos del mundo y, por ello, se utiliza como ejemplo de cómo responder mejor ante «un ataque masivo a hospitales», informa la BBC.
Una universidad británica afronta una importante filtración de datos: Un importante ciberataque contra la Universidad de Nottingham en junio provocó la filtración de una gran cantidad de datos estudiantiles. Expertos dijeron a la BBC que la causa podría haber sido una estafa de suplantación de identidad por voz o un ataque anterior contra un proveedor externo de la universidad. El grupo de piratas informáticos ShinyHunters se atribuyó la filtración, lo que pone de relieve que la educación sigue siendo un objetivo atractivo para el ransomware y el robo de datos.
Microsoft publica un número récord de parches: En junio se registró una cantidad récord de parches de Microsoft para más de 200 vulnerabilidades en una sola publicación, informa Computer Weekly. La cifra supera las 170 de octubre de 2025 y pone de relieve la creciente rapidez con que los proveedores deben abordar las vulnerabilidades.
Robo de datos confidenciales de Novo Nordisk: El fabricante de los medicamentos para adelgazar Wegovy y Ozempic sufrió un importante ciberataque a mediados de junio, y el grupo de extorsión cibernética FulcrumSec exigió un rescate de 25 millones de dólares. La farmacéutica danesa se negó a pagar. Los atacantes afirmaron haber robado datos de pacientes, código fuente, información sobre medicamentos actuales y nuevos, e información sobre modelos internos de IA.
La IA crea herramientas de ransomware: Investigadores de Sophos, una empresa de ciberseguridad, detectaron un conjunto de herramientas de ransomware creado con IA que automatiza la evasión de sistemas EDR (detección y respuesta en los puntos de conexión) y el reconocimiento de Active Directory. Al agilizar etapas clave del ataque y sortear sistemas EDR de uso común, el conjunto de herramientas podría permitir a los atacantes comprometer entornos empresariales con mayor rapidez y eficiencia.
La NAIC suspende las calificaciones de riesgo de inversión: En EE. UU., la Asociación Nacional de Comisionados de Seguros (NAIC) se vio obligada a suspender la asignación de calificaciones de riesgo de inversión después de que ShinyHunters accediera a datos de calificación crediticia de varios proveedores. El ataque llevó a las agencias de calificación a pausar el intercambio de datos con la NAIC, lo que afectó al cálculo por parte de las aseguradoras de los requisitos de capital para las obligaciones con los asegurados.
4. Más sobre ciberseguridad en Forum Stories
Desarticular la economía de la ciberdelincuencia: La ciberdelincuencia se ha convertido en una economía criminal convergente, afirma Derek Manky, de Fortinet. El ransomware, el fraude, la trata, el blanqueo de capitales y el crimen organizado se han fusionado, por lo que las respuestas aisladas resultan ineficaces. Para defenderse de los ataques hay que compartir inteligencia, fomentar la cooperación público-privada y coordinarse entre distintos ámbitos para desarticular estos ecosistemas.
Tu hogar, primera línea de la ciberseguridad: Un tercio de los ciberataques contra altos directivos se origina en sus hogares, no en redes corporativas seguras. Los piratas informáticos suelen atacar redes domésticas de teletrabajo poco seguras y a familiares de los directivos, incluidos niños y personas mayores. Elçin Biren, director ejecutivo de Swiss CyberSmart, sostiene que la verdadera resiliencia cibernética debe pasar del cumplimiento puntual a un aprendizaje continuo y adaptable desde una edad temprana.
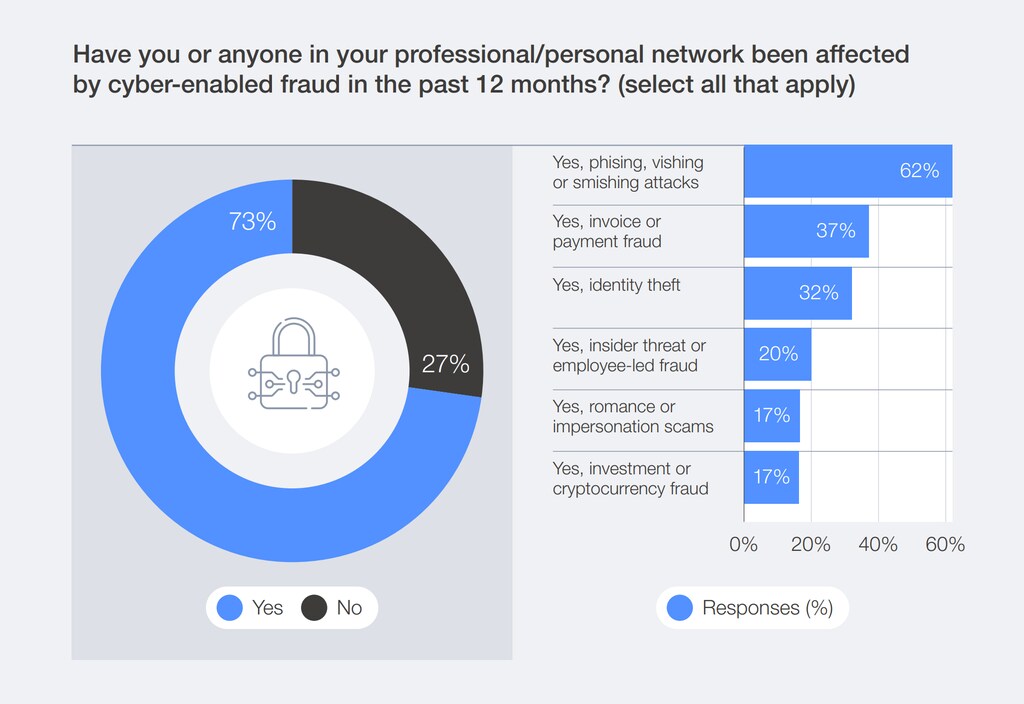
Proteger a la ciudadanía frente a la ciberdelincuencia: Aunque los ciberataques contra grandes empresas reciben amplia cobertura, la mayoría de los dirigidos contra particulares no se denuncian, lo que genera una brecha de conocimiento. Rory Innes, director ejecutivo de Cyber Helpline, señala que estos ataques abarcan diversos ámbitos, pero que la industria y los responsables políticos suelen analizarlos por separado. Un modelo unificado para rastrear las amenazas mejoraría la prevención y reduciría los riesgos sistémicos.




