La creciente sofisticación de la ciberdelincuencia, como el ransomware y los ciberataques impulsados por la IA, genera importantes costes financieros y perturbaciones para las empresas y las economías mundiales.
Los datos personales facilitan la ciberdelincuencia, pero protegerlos sigue siendo un reto importante para los líderes de ciberseguridad, que se enfrentan a prioridades contrapuestas.
Las prácticas eficaces de resiliencia y recuperación, como definir una empresa mínima viable (MVC, por sus siglas en inglés) y modernizar la infraestructura, son esenciales para reducir al mínimo las interrupciones empresariales y garantizar una recuperación rápida tras un ciberataque.
El Panorama mundial de la ciberseguridad 2025 (GCO, por sus siglas en inglés) identifica varios retos a los que se enfrentan los profesionales de seguridad y los directivos al abordar los riesgos cibernéticos. Una preocupación importante es la creciente sofisticación e industrialización de la ciberdelincuencia, que afecta significativamente a la economía mundial.
El 45% de los directivos señala el ransomware como el principal riesgo cibernético, seguido del rápido aumento del fraude cibernético (mencionado por el 20%). Más allá de los costes financieros, las repercusiones para las empresas y las personas son importantes.
Parece que no pasa un día sin que haya noticias de otra filtración importante de datos, a menudo relacionada con una gran empresa. Las brechas de datos se han disparado en la última década, hasta alcanzar 10,626 brechas confirmadas en 2023, el doble que en 2022.
La creciente atención de los ciberdelincuentes a los historiales médicos es especialmente preocupante. En 2024, se filtraron más de 180 millones de historiales médicos en EE. UU., lo que afectó al 53% de la población. Según los informes, los historiales médicos se consideran ahora 10 veces más valiosos que las tarjetas de crédito. Basta con considerar la cantidad de datos personales verificados que contienen los historiales médicos: un elemento crucial que facilita la ciberdelincuencia.
Cómo los datos sustentan e impulsan la evolución de la ciberdelincuencia y el fraude
Los datos personales facilitan la ciberdelincuencia de tres maneras fundamentales:
Acceso inicial: Los actores de amenazas utilizan datos personales y credenciales procedentes de sitios de filtraciones de datos para acceder a sistemas, y a menudo aprovechan infraestructuras expuestas de sistemas heredados o de TI en la sombra, a veces originadas en sitios de terceros.
Movimiento lateral / escalada de privilegios: Los adversarios atacan a usuarios con privilegios y utilizan datos comprometidos para elevar sus privilegios. Los delincuentes pueden buscar datos específicos o acceso financiero en función de la cuenta que se haya comprometido.
Monetización: Los delincuentes obtienen beneficios mediante la extorsión de datos, el pago de rescates y la reventa de datos comprometidos. Los datos sensibles o difíciles de conseguir pueden alcanzar precios más altos, especialmente cuando la interrupción de las actividades empresariales tiene repercusiones sociales de gran alcance.

Las tácticas, técnicas y procedimientos que utilizan hoy los ciberdelincuentes parecen confirmar esta tendencia. Históricamente, los operadores de ransomware buscaban cobrar rápidamente tras obtener acceso a la red, bloquear los equipos y exigir un rescate. Hoy en día, la elección de sus objetivos refleja su interés por los datos y por obtener un acceso profundo a la red para facilitar la búsqueda de los datos más sensibles, al tiempo que debilitan la capacidad de las organizaciones para recuperarse, como medio para forzar el pago del rescate.
Las copias de seguridad son objeto de ataques en el 93% de los ataques de ransomware, mientras que los sistemas de identidad son objeto de ataques en más del 90% de los incidentes cibernéticos; son funciones vitales tanto para obtener datos como para recuperarlos.
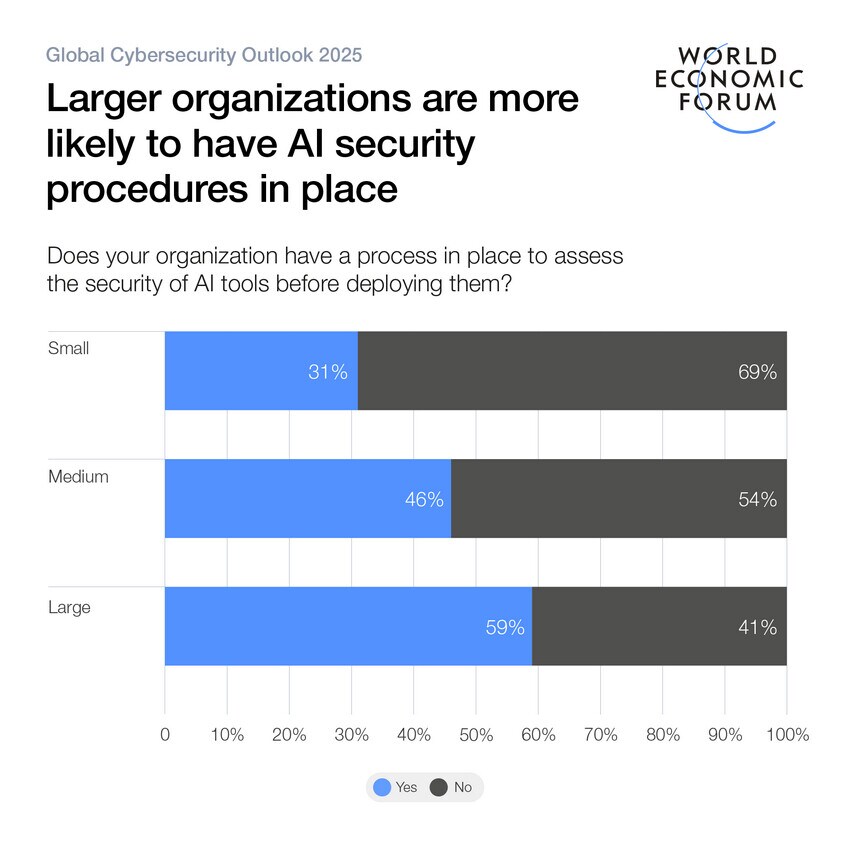
Aunque la seguridad de los datos es un tema candente, también plantea dificultades a los líderes de ciberseguridad. En primer lugar, compite con otras prioridades, como hacer frente a una superficie de ataque que se amplía rápidamente por la adopción de nuevas tecnologías. Por ejemplo: solo el 37% de las empresas encuestadas para el informe GCO de este año cuenta con un proceso para evaluar la seguridad de las herramientas de IA antes de implementarlas.
En segundo lugar, aunque la seguridad de los datos, las «evaluaciones de activos más valiosos» para identificar los activos digitales más importantes de una organización y la gestión de datos son temas habituales en el ámbito de la seguridad, los responsables de seguridad no siempre rinden cuentas directamente por la seguridad de los datos. A menudo, esta responsabilidad recae en otros líderes empresariales importantes.
La seguridad se centra en proteger la infraestructura, las redes y los métodos de acceso que respaldan estos datos. Sin embargo, el objetivo subyacente de los ataques contra estas áreas —y, a menudo, un requisito previo para que el ataque tenga éxito— son los datos que permiten monetizarlos.
Buenas prácticas para combatir las interrupciones empresariales y desarrollar resiliencia
Los principios y las buenas prácticas de resiliencia y recuperación no han cambiado significativamente, aunque la tecnología haya avanzado con rapidez. Estas prácticas siguen haciendo hincapié en la importancia de contar con copias de seguridad, elaborar un plan de recuperación y realizar pruebas. Este principio presupone una infraestructura de alta disponibilidad, precisamente lo que los atacantes actuales pretenden destruir, además de exfiltrar datos.
A medida que los atacantes utilizan herramientas cada vez más sofisticadas para vulnerar sistemas y exfiltrar datos, los líderes de ciberseguridad reconocen que los fundamentos de la resiliencia deben evolucionar: de la recuperación esencial a partir de copias de seguridad a permitir que una empresa se reconstruya a tiempo. Así es como puede hacerse:
1. Debemos entender que la recuperación tradicional ante desastres se centra en las aplicaciones, mientras que los ciberdelincuentes atacan e interrumpen las empresas en el nivel de la infraestructura
Como los ciberdelincuentes utilizan métodos novedosos para vulnerar sistemas y atacar, el concepto de recuperación ha quedado obsoleto. Los ataques complejos contra la infraestructura socavan los supuestos en que se basa la recuperación ante desastres. Por ejemplo: ¿cómo se implementa una copia de seguridad si el atacante sigue presente en la red? Las organizaciones dispuestas a reconstruir una infraestructura nueva, en vez de recuperar las configuraciones existentes, pueden reconstruirse más rápidamente en un entorno nuevo, ya que no tienen que lidiar con un actor de amenazas e intentar recuperarse en el mismo espacio.
2. Plantéese esta pregunta: si mi empresa desapareciera, ¿qué tendría que reconstruir el primer día para reducir al mínimo el impacto en mis clientes?
Tradicionalmente, las evaluaciones del impacto empresarial se centran en identificar los procesos más críticos y suelen prestar una atención limitada a las fuentes de ingresos, en lugar de a los elementos esenciales para que una empresa funcione. Este concepto, la empresa mínima viable (MVC, por sus siglas en inglés), puede entenderse como un conjunto de funciones que crean y distribuyen un producto, servicio o funcionalidad a clientes o ciudadanos. En medio de la incertidumbre de un ciberataque, definir esas funciones ofrece a los equipos de recuperación un primer paso sólido y un punto de partida para la ardua tarea de reconstruir una empresa tras una brecha.
3. Acordar qué constituye una empresa mínima viable, incluidas las interacciones con las partes interesadas y la infraestructura de apoyo, puede reducir significativamente el tiempo de recuperación
A medida que las empresas migran a la nube, modernizan los sistemas heredados y adoptan nuevas tecnologías, la infraestructura se vuelve más compleja y difícil de gestionar, proteger y recuperar. Otra ventaja de definir una MVC es que permite alinear a toda la empresa en torno a las funciones esenciales para que una entidad opere, orientar mejor las inversiones y, en última instancia, aumentar la confianza en los procesos corporativos. Este enfoque de recuperación pone más énfasis en las funciones y los datos que probablemente serán objeto de ataques, permite adoptar un enfoque de recuperación seguro desde el diseño y reduce la complejidad para quienes se defienden.
¿Cómo aborda el Foro los retos mundiales de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la resiliencia cibernética y a abordar retos que requieren respuestas colectivas.
Las tendencias indican que es probable que el crecimiento de la ciberdelincuencia y el fraude continúe, y que los grupos delictivos aprovechen su experiencia para perfeccionar estos ataques a gran escala. Los datos desempeñarán un papel fundamental tanto en la ejecución de esos ataques como en su monetización. Para defenderse de estas actividades, las organizaciones deberían considerar la aplicación de mecanismos eficaces que mantengan la resiliencia frente a estas amenazas y faciliten una rápida recuperación empresarial, incluso mientras hacen frente a amenazas en curso.
Este artículo se redactó con aportaciones de Ryan Whelan y Rouzbeh Hashemi.




