• La pandemia de COVID-19 ha abierto más oportunidades para los ciberataques.
• Muy pocos miembros de los consejos comprenden la amenaza que supone para su negocio.
• El Foro Económico Mundial, PwC, NACD e ISA están colaborando para definir principios clave de una buena gobernanza de la ciberseguridad.
En 2020, los actores malintencionados se aprovecharon de la pandemia. La prisa por adoptar modelos de trabajo y de enseñanza digitales, la urgencia de la investigación de vacunas y el aumento de la adopción de la nube abrieron oportunidades para que los delincuentes lanzaran ataques de ransomware, phishing y otros ataques más rentables. Para avanzar con eficacia hacia un futuro en el que la conectividad digital respalde la mayoría de las funciones empresariales, los líderes tendrán que basar la estrategia de sus empresas en los ciberriesgos.
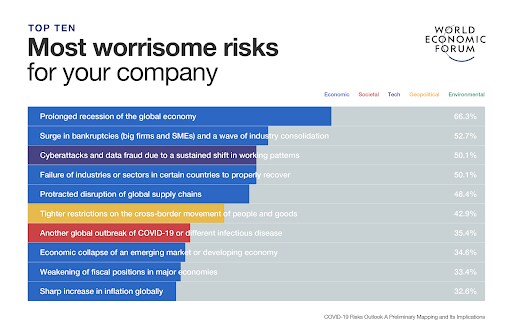
El aumento de los ataques de ciberseguridad en 2020 ha hecho que los consejos de administración y los directores ejecutivos sean más conscientes de los riesgos de una tecnología insuficientemente segura. De hecho, en la Perspectiva de riesgos de la COVID-19 del Foro Económico Mundial, los aumentos de los ciberataques figuraban entre los tres riesgos que más preocupaban a los líderes de todo el mundo. Mientras las empresas persigan estrategias de crecimiento digital, la ciberseguridad será una preocupación permanente; los ciberdelincuentes nunca duermen, y tampoco pueden hacerlo los presidentes de consejos ni los directivos corporativos.
Hoy en día, pocos miembros de los consejos comprenden plenamente los riesgos para la ciberseguridad de su organización, según la reciente encuesta de PwC Annual Corporate Directors Survey. Mientras que el 66 % de los consejeros cree que una brecha cibernética se refleja negativamente en ellos a nivel personal, y el 82 % cree que la experiencia en ciberriesgo es importante para el consejo, muy pocos miembros del consejo afirman comprender el nivel de exposición de su empresa a tales amenazas.
No saber no es una bendición. Esta incapacidad para evaluar de manera eficaz el ciberriesgo en toda la empresa puede resultar ser la debilidad más peligrosa de todas, una que los actores malintencionados pueden explotar al máximo y que no se aborda fácilmente. ¿Cuál es exactamente el papel del consejo en la gestión de estos riesgos y cómo debe supervisar los esfuerzos de sus equipos corporativos para gestionarlos mejor?
Principios y preguntas
El primer paso para definir el papel del consejo en la supervisión del ciberriesgo es establecer los principios que guíen el comportamiento y las decisiones de los consejeros. Cuando las empresas líderes adaptan principios comunes a prácticas, estas pueden, a su vez, convertirse en normas ampliamente aceptadas que la comunidad empresarial espera. El efecto dominó puede ser transformador.
Basándose en nuestra experiencia y en nuestro conocimiento de lo que funciona y de lo que realmente ha marcado la diferencia, el Foro Económico Mundial (el Foro), la National Association of Corporate Directors (NACD), la Internet Security Alliance (ISA) y PwC, en consulta con organizaciones asociadas y expertos, han unido fuerzas para ofrecer el siguiente conjunto de principios consensuados para su uso por parte de los líderes de las organizaciones y de los miembros de los consejos. Formule estas preguntas sobre sus prácticas actuales para ayudarle a convertir cada principio en acciones que puedan mejorar la gobernanza de los ciberriesgos.
Los principios son el resultado de años de consulta con miembros de consejos, profesionales de la seguridad, académicos y entidades gubernamentales de todo el mundo. Como tales, pretenden constituir una norma de práctica de facto para los consejos de administración que buscan cumplir su función fiduciaria en la supervisión del ciberriesgo.
Manuales en profundidad que adaptan estos principios y ofrecen ejemplos reales de nuestros socios estarán disponibles como parte de la publicación completa.
1. La ciberseguridad es un facilitador estratégico del negocio
La ciberseguridad es algo más que una cuestión de TI
La ciberseguridad sólida y eficaz aporta valor al negocio. Controlar el ciberriesgo implica coordinarse y colaborar con las unidades de negocio de toda la empresa, incluidos el director ejecutivo y el consejo. Así se garantiza que toda la empresa, y no solo el departamento de TI, aborde el ciberriesgo. Además, las organizaciones deben inculcar una cultura de ciberseguridad mediante un modelo de buenas decisiones cibernéticas:
• ¿Se exige a todos los directivos (toda la alta dirección) que tengan en cuenta las implicaciones de ciberseguridad de sus actividades?
• ¿Ha debatido su organización cómo utilizar la ciberseguridad como factor diferenciador en el mercado e impulsor del negocio?
2. Comprender el impacto económico del ciberriesgo
La toma de decisiones empresariales requiere el análisis del impacto económico de las decisiones en materia de ciberseguridad
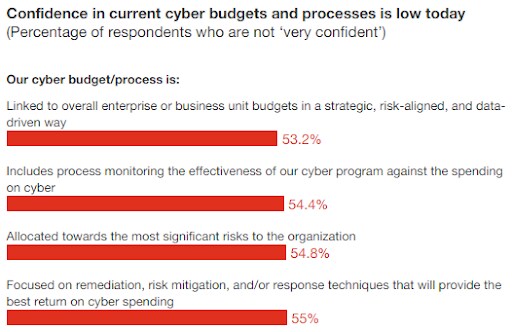
Para tomar decisiones empresariales eficaces, las evaluaciones de riesgos organizacionales deben sopesar los costes de la ciberseguridad frente a los objetivos estratégicos, los requisitos normativos y legales, los resultados empresariales y los costes asociados a la gestión de dicho riesgo. Más de la mitad (55 %) de 3.249 directivos empresariales y de tecnología y seguridad no confían en que el gasto en ciberseguridad esté alineado con los riesgos más significativos, según el informe Global Digital Trust Insights 2021.
• ¿Aplica su organización un marco coherente para calcular el impacto económico y la probabilidad de los incidentes de ciberseguridad?
• ¿Tienen en cuenta las decisiones empresariales los costes de una vulneración de la ciberseguridad?
• ¿Ha fijado su organización su apetito por el ciberriesgo en el contexto de las vulnerabilidades realistas de la empresa y de sus objetivos estratégicos?
3. Alinear la gestión del ciberriesgo con las necesidades del negocio
Los consejos deben comprender y evaluar cómo se gestionan eficazmente los ciberriesgos para alcanzar los objetivos empresariales
Al centrarse en cómo los ciberriesgos afectan a su negocio y en cómo abordarlos (aceptándolos, transfiriéndolos, evitándolos o mitigándolos), las organizaciones pueden construir un perfil de seguridad que satisfaga las necesidades del negocio. El liderazgo estratégico supone garantizar que la gestión del ciberriesgo se ajuste a los objetivos empresariales en cada decisión, en fusiones y adquisiciones, en la digitalización del negocio, en la innovación y en todas las demás áreas.
• ¿Quién es el «propietario» del ciberriesgo en su organización? ¿El negocio o la función de seguridad?
• ¿Se exige a todas las unidades de negocio que informen sobre los principales ciberriesgos y las estrategias de respuesta?
• ¿Se tiene en cuenta el ciberriesgo en todas las decisiones empresariales significativas, como el lanzamiento de un nuevo producto o la publicación de una aplicación?
4. Garantizar que el diseño organizativo respalde la ciberseguridad
La estructura organizativa debe respaldar la seguridad y los objetivos estratégicos
Las organizaciones deben diseñar una estructura de gobernanza interna que aborde la ciberseguridad en toda la empresa. Definir claramente quién es responsable de las acciones críticas e incorporar las prácticas de ciberseguridad en la forma en que opera la empresa y en su toma de decisiones.
• ¿Cuándo revisó por última vez su estructura organizativa para garantizar que la función de ciberseguridad esté representada adecuadamente en toda la empresa?
• ¿Qué directivo tiene la autoridad y la responsabilidad de coordinar la estrategia de ciberriesgo en toda la organización? ¿Ocupa una posición suficientemente alta?
5. Incorporar la experiencia en ciberseguridad en la gobernanza del consejo
Los consejos necesitan fuentes diversas de experiencia en ciberseguridad
En 2020, el 28 % de las empresas del S&P 500 informaron de que un miembro del consejo de administración era experto en ciberseguridad, frente al 23 % en 2019 y al 7 % en 2013. Para supervisar adecuadamente el programa de ciberseguridad de la empresa, el consejo debe comprender los riesgos, desafíos y fallos habituales. Para formarse, los consejeros pueden consultar orientaciones del sector y de otro tipo, a sus homólogos en el consejo y a terceros, así como recursos internos.
• ¿Tiene su consejo las relaciones adecuadas dentro y fuera de la organización para desarrollar sus conocimientos en materia de seguridad?
• ¿Cuántos miembros del consejo, si los hay, tienen experiencia en ciberseguridad?
• ¿Con qué frecuencia recibe aportaciones de expertos externos y evaluadores, que informan al consejo, para garantizar una supervisión eficaz de la dirección?
6. Fomentar la resiliencia sistémica y la colaboración
Los consejos pueden liderar la mejora de la ciberresiliencia de las industrias y los sectores
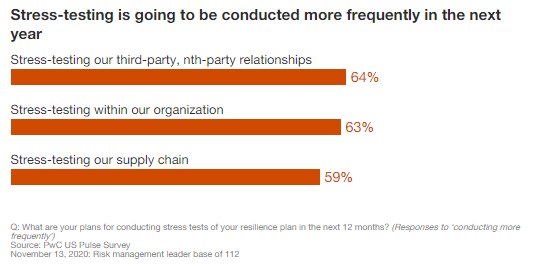
Hace falta una aldea virtual para combatir la ciberdelincuencia. Los acontecimientos recientes nos han enseñado que incluso las empresas más avanzadas en ciberseguridad pueden verse comprometidas por un actor sofisticado. Sabiendo que no es cuestión de si los atacantes tendrán éxito, sino de cuándo, es importante estar preparados para responder y limitar los daños de cualquier ataque. Las brechas de seguridad pueden afectar a un sector entero, y trabajar con homólogos e incluso competidores puede ser crucial para la resiliencia sistémica de toda la industria. Las pruebas de resistencia de los planes de resiliencia son una de las lecciones duraderas de la pandemia. Los líderes de riesgo en EE. UU. afirman que en 2021 las pruebas de resistencia se volverán más frecuentes y habituales, tanto a nivel interno como externo. Los consejos pueden marcar el tono desde la cúpula sobre cómo deben ser las relaciones interorganizacionales y fijar a la dirección las expectativas de colaboración en materia de ciberriesgo.
• ¿Hasta qué punto colabora con sus homólogos, incluidos otros miembros del consejo, para elevar la base de ciberseguridad de la industria en su conjunto?
• ¿Interactúa su organización con sus homólogos del sector público para comprender los problemas de resiliencia que afronta la industria?
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los ciberriesgos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a reforzar la ciberresiliencia y a abordar retos que requieren respuestas colectivas.
Dotados de la estrategia adecuada, una que comprenda la centralidad del ciberriesgo para hacer negocios en el siglo XXI, los consejos podrán ser líderes más eficaces en el futuro. Siguiendo estos principios, la NACD, la ISA y el Foro coinciden en que los consejos iniciarán el camino que conduce a empresas más ciberresilientes e innovadoras.
Este artículo se actualizó el 23 de marzo de 2021.




