A medida que más personas se conectan en entornos virtuales, la ciberseguridad sigue siendo una prioridad para muchas empresas.
Se ha advertido a las empresas que se preparen para lo peor como parte de su estrategia de ciberseguridad.
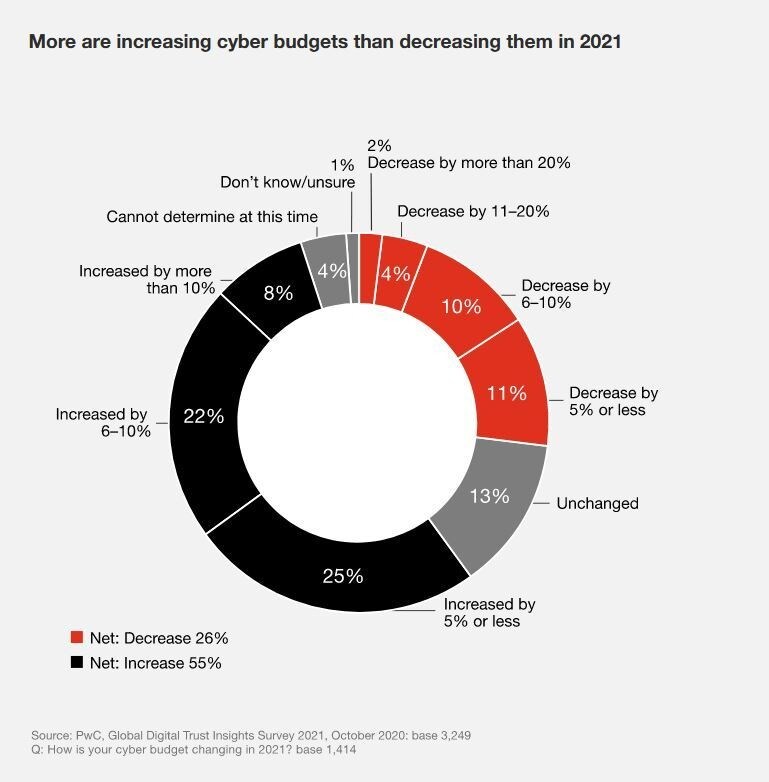
Más de la mitad de las empresas tienen previsto aumentar sus presupuestos de ciberseguridad.
La pandemia de COVID-19 ha acelerado la adopción de tecnología, pero al mismo tiempo ha dejado al descubierto vulnerabilidades y falta de preparación en materia de ciberseguridad.
A medida que avanza la interconectividad mundial en la Cuarta Revolución Industrial (4IR), las amenazas a la seguridad socavan la confianza. El Informe de riesgos mundiales 2021 del Foro Económico Mundial señala que los riesgos cibernéticos siguen ocupando un lugar destacado en la lista de amenazas mundiales.
En 2020, las empresas de todo el mundo registraron un aumento repentino de los ciberataques a medida que más personas pasaban a entornos virtuales para seguir conectadas.
Entonces, ¿cómo se están volviendo más sofisticados los ciberataques y cómo están cambiando las empresas sus estrategias de ciberseguridad para adelantarse a los ciberdelincuentes?
Comprender el ransomware y el malware
El Informe de defensa digital de Microsoft de 2021 (MDDR), que abarca a más de 8.500 expertos en seguridad de 77 países, destaca el «ransomware de grandes objetivos», operado por personas y que consiste en que los delincuentes buscan objetivos de gran tamaño para obtener pagos a través de sindicatos criminales y afiliados.
Una vez que una red se ve comprometida, el objetivo es robar información confidencial, documentos y políticas antes de exigir un rescate para devolverlos. Por lo general, el pago se exige mediante monederos de criptomonedas, que permiten a los delincuentes permanecer en el anonimato.
El MDDR recomienda que las empresas se preparen para lo peor, para dificultar desde el principio el acceso de los atacantes a los sistemas y facilitar la recuperación de las víctimas.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro de Ciberseguridad ofrece una plataforma de confianza en la que los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en promover la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración entre sectores y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la ciberresiliencia y abordar los desafíos que requieren respuestas colectivas.
Steven Weisman, abogado y profesor universitario de Bentley University,declaró a Digital Guardian: «La mejor defensa contra el ransomware es hacer una copia de seguridad de todos los datos cada día. De hecho, mi regla es tener tres copias de seguridad en dos formatos diferentes, una de ellas fuera de las instalaciones».
El malware es un software intrusivo cuyo objetivo es hacerse con el servidor de una empresa para dañar o destruir los sistemas informáticos. En un artículo para Forbes, Will Foret, presidente de la empresa de soporte informático Spot Migration, afirmó que el malware «puede consistir en diversos tipos de software malicioso. Es un término general que se utiliza al hablar de ciberamenazas. Puede ser ransomware, spyware, gusanos o un virus».
Al abordar el complejo mundo del malware, Foret recomienda: «No dude en preguntar al departamento de informática cuando no esté seguro de algo y acceda siempre a un sitio web escribiendo la URL en una ventana nueva antes de iniciar sesión en cualquier servicio».
Manténgase alerta ante los correos electrónicos maliciosos
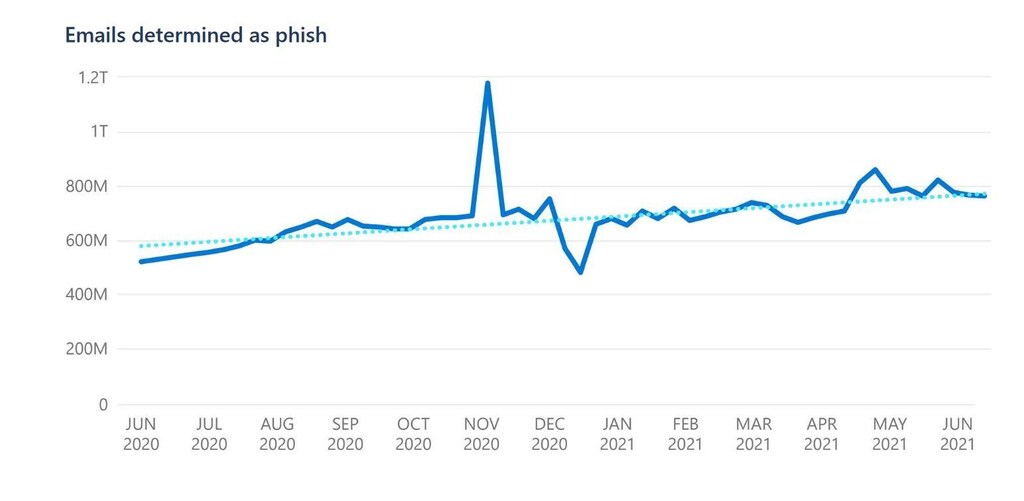
El phishing es el tipo más común de correo electrónico malicioso y, según las observaciones de Microsoft sobre los mensajes que pasaron por su plataforma este año, el número de correos electrónicos de phishing enviados se mantiene estable.
El MDDR señala: «En 2020, el sector experimentó un aumento de las campañas de phishing que se mantuvo durante todo 2021. En Microsoft, observamos un incremento del número total de correos electrónicos de phishing, una tendencia a la baja en los mensajes que contenían malware y un aumento del phishing por voz (o vishing)».
Más recientemente también ha surgido el concepto de «spear phishing», que se produce cuando los hackers atacan a empleados mediante correos electrónicos que parecen provenir de otros compañeros. Esto permite al atacante robar fácilmente información personal de las víctimas.
Microsoftrecomienda en su MDDRque las empresas instruyan a sus empleados sobre el contexto de los correos electrónicos que reciben, para que puedan detectar cualquier cambio de comportamiento de sus compañeros.
Un blog de Kaspersky, empresa experta en tecnología de seguridad, destaca la «mentalidad» y el «comportamiento» de los usuarios como dos factores para lograr una ciberseguridad y una protección sólidas.
Según el blog sobre correos electrónicos de phishing y estafas, puede ser difícil detectar un ataque de phishing incluso para los usuarios cautelosos: «Estos ataques se vuelven más sofisticados con el tiempo y los hackers encuentran formas de adaptar sus estafas y redactar mensajes muy convincentes, que pueden engañar fácilmente a la gente».
Kaspersky sugiere algunas medidas básicas que los empleados pueden adoptar para protegerse: usar el sentido común antes de entregar información confidencial, no abrir archivos adjuntos, mantener el software actualizado y no hacer clic en enlaces incrustados.
Cerrar la brecha de competencias en ciberseguridad
Las empresas que tienen dificultades para hacer frente a las brechas de ciberseguridad también deben afrontar una falta de competencias. Según un informe de la Asociación de Seguridad de Sistemas de Información (ISSA) y la firma analista Enterprise Strategy Group (ESG), el 95% de los encuestados cree que la brecha no ha mejorado en los últimos años.
El especialista en seguridad informática Edward Humphreys señala en una entrevista de ISO que la educación es la mejor arma de una empresa contra la ciberdelincuencia y que, sin las competencias adecuadas, las empresas quedan expuestas a las amenazas.
«La escasez mundial de personal cualificado en ciberseguridad tiene un impacto directo y significativo en las organizaciones y en su capacidad para protegerse», afirma.
Más de la mitad de los directivos de empresas tienen previsto aumentar sus presupuestos de ciberseguridad este año, según un informe de PwC. Además, el 51% afirmó que contrataría a más profesionales de ciberseguridad a tiempo completo en 2021.
Para abordar los desafíos mundiales de ciberseguridad y mejorar la confianza digital, el Foro Económico Mundial creó el Centro de Ciberseguridad. Esta plataforma mundial independiente busca promover el diálogo internacional y la colaboración entre los sectores público y privado para reforzar la importancia de la ciberseguridad.
La comunidad ha identificado tres prioridades clave como parte de su labor: desarrollar la ciberresiliencia, reforzar la cooperación mundial y comprender las redes y tecnologías del futuro.




