La digitalización acelerada del sector eléctrico provocada por la pandemia ha puesto de manifiesto debilidades sistémicas.
Si no se abordan de manera integral, las consecuencias podrían ser globales y altamente disruptivas.
Descubra cómo las organizaciones pueden empezar a colaborar para construir un ecosistema eléctrico más ciberresiliente y apto para esta nueva era.
La crisis de la COVID-19 está teniendo un impacto drástico en nuestra sociedad y ha reforzado nuestra dependencia de una infraestructura estable de internet y de energía.
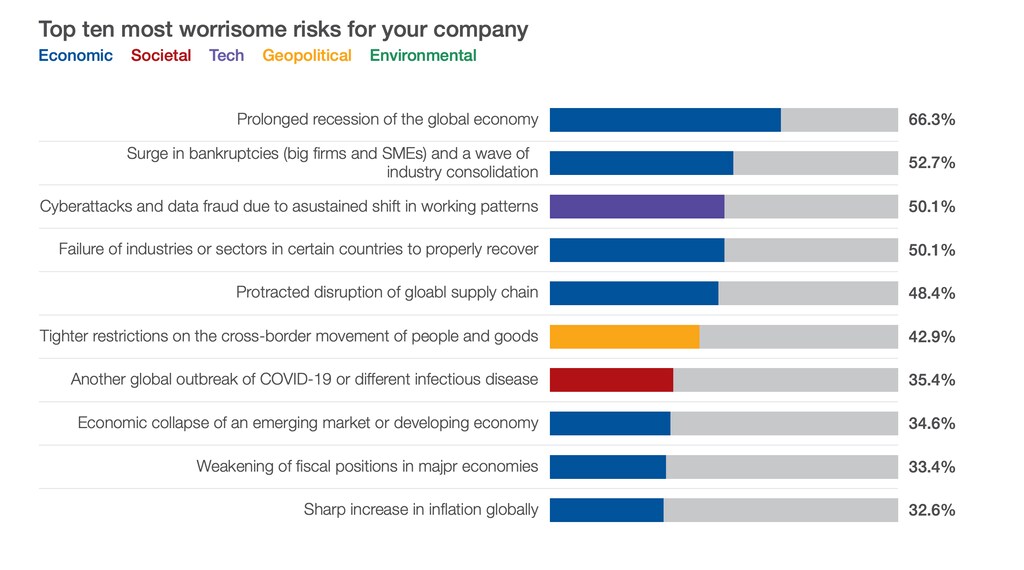
El Foro Económico Mundial, en su Perspectiva de riesgos de la COVID-19 concluye que la tercera mayor preocupación de las empresas es que los nuevos patrones de trabajo puedan aumentar los ciberataques: “A medida que la crisis de la COVID-19 acelera la dependencia de procesos económicos habilitados tecnológicamente, también está agravando […] los ciberriesgos.”
Amenazas y desafíos
Los ciberataques contra infraestructuras energéticas críticas suponen un riesgo para los sistemas energéticos, las economías y el bienestar social. La pérdida de suministro eléctrico en una amplia región durante un período prolongado tendría graves consecuencias para las empresas, los gobiernos y la sociedad en general.
Tradicionalmente, la gestión del riesgo de un apagón importante en el sector energético implicaba abordar problemas como fallos de componentes o condiciones meteorológicas adversas mediante sólidos planes de mitigación y recuperación.
En la última década o más, el sector eléctrico ha experimentado una transformación digital rápida y profunda de su ecosistema, esencial para garantizar la fiabilidad y la continuidad del suministro eléctrico durante la pandemia. Estas tecnologías digitales han aumentado el nivel de interconectividad y convergencia de la tecnología operativa (OT) y de la tecnología de la información (TI), y están ampliando la superficie de ataque cibernético que los actores malintencionados pueden explotar. Sin adaptación, los sistemas y entornos previamente seguros se vuelven inseguros.
El sector eléctrico se enfrenta actualmente a actores de ciberamenazas con al menos tres motivaciones distintas. En primer lugar, las redes de TI del sector eléctrico han sido atacadas (mediante ataques de ransomware) por bandas de delincuencia organizada que buscan un beneficio económico. En segundo lugar, otros actores han llevado a cabo ciberespionaje y, en tercer lugar, operaciones de desinformación. Se sabe que las amenazas persistentes avanzadas (APT, por sus siglas en inglés) atacan redes de sistemas de control industrial (ICS) con el fin de realizar labores de reconocimiento previas al ataque o causar daños y perturbaciones directos.
Sin embargo, la digitalización del ecosistema eléctrico se ha acelerado aún más durante la crisis de la COVID-19 y ha puesto de manifiesto problemas sistémicos intrínsecos específicos, relacionados principalmente con la presión sin precedentes sobre la arquitectura digital y con las dependencias de la cadena de suministro. Por ejemplo, como consecuencia del cambio a gran escala hacia el teletrabajo, el panorama y la arquitectura digitales de las empresas eléctricas se están reconfigurando, mientras que el riesgo creciente asociado a este cambio está poniendo a prueba la resiliencia de la cadena de suministro y las operaciones de ciberseguridad.
Si estos problemas no se abordan de forma integral, los riesgos crecientes podrían tener un efecto dominó que probablemente afecte a funciones críticas y ecosistemas industriales en todo el mundo.
Aunque muchos sectores afrontan desafíos similares, las brechas de seguridad cibernética sofisticadas en la infraestructura de TI vinculada al sistema eléctrico pueden afectar a operaciones críticas y a la sociedad en su conjunto.
Fomentar una cultura de ciberresiliencia en el ecosistema eléctrico
Desde 2018, la comunidad Systems of Cyber Resilience: Electricity del Foro Económico Mundial, respaldada por más de 70 directivos de empresas eléctricas, fabricantes de tecnología, entidades gubernamentales e instituciones académicas, se ha centrado en mejorar la ciberresiliencia de las infraestructuras críticas en un mundo cada vez más interconectado e interdependiente.
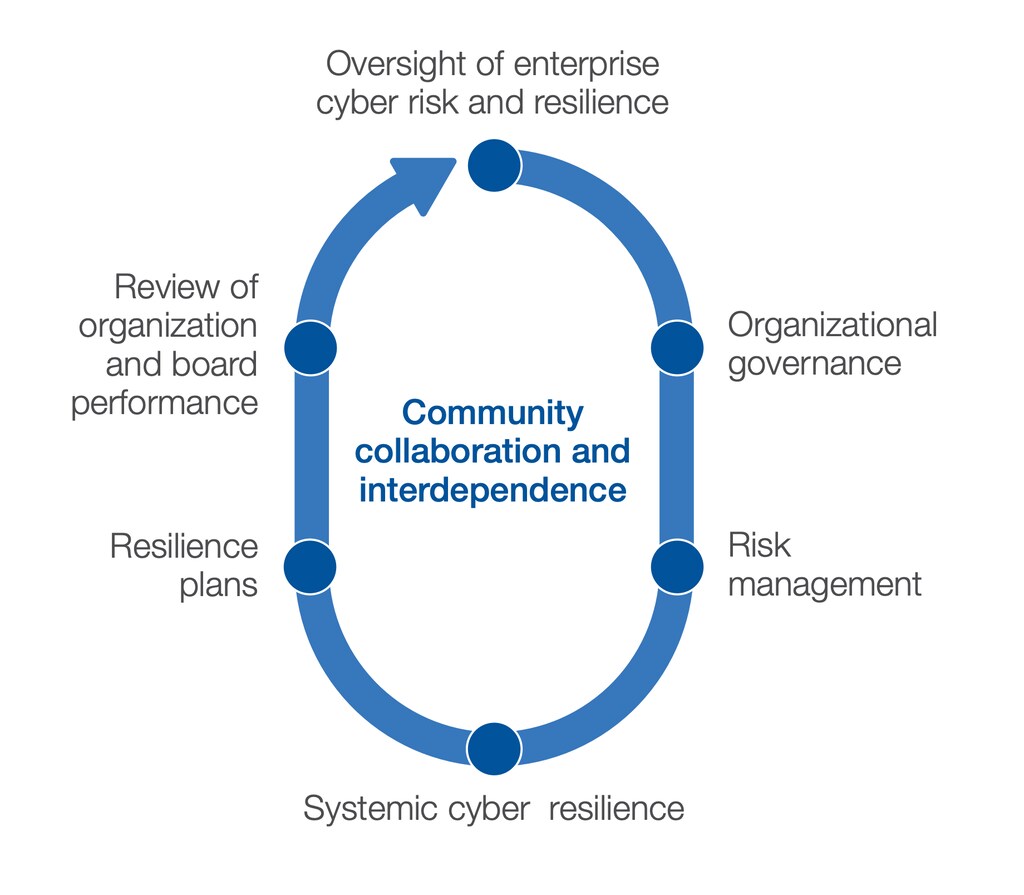
En un informe publicado por el Foro Económico Mundial en 2019, la comunidad Systems of Cyber Resilience: Electricity definió siete principios específicos del sector para que los consejos de administración de las empresas eléctricas adopten un enfoque estratégico de la ciberresiliencia.
Estos principios pretendían abordar tres desafíos clave:
1. Comprender la cadena de suministro compleja y multifacética de actores con prioridades, prácticas y niveles de madurez diversos.
2. Supervisar los riesgos relacionados con tecnologías heredadas y modernas, cuya complejidad aumenta por la digitalización y las tecnologías renovables.
3. Adoptar un enfoque integral y sistémico frente a los ciberriesgos que abarque los entornos de TI y OT, así como un ecosistema altamente interconectado.
Estos principios tenían como objetivo ayudar a los consejos a definir un curso de acción responsable y a supervisar los ciberriesgos, equilibrando los objetivos empresariales frente a los crecientes riesgos relacionados con la ciberseguridad.
El 30 de junio, el Foro Económico Mundial publicó un manual para consejos de administración y responsables de ciberseguridad para servir de puente con los líderes empresariales responsables de la gobernanza y la estrategia, y para ayudar a acelerar la adopción efectiva de estos principios. Estos pasos clave ayudarán a los consejos a inculcar una cultura de ciberresiliencia en la empresa y en el ecosistema en general:
1. Impulsar los cambios culturales y organizativos necesarios para reforzar la ciberresiliencia dentro de la empresa y en todo el ecosistema en general.
2. Garantizar una supervisión eficaz del programa de ciberresiliencia.
3. Encomendar a los líderes empresariales la responsabilidad de los ciberriesgos, alinearlos con los objetivos estratégicos de su empresa e integrarlos en las decisiones empresariales y los presupuestos.
4. Nombrar a un directivo corporativo responsable de la ciberresiliencia y de orientar tanto al consejo como a los líderes empresariales en la toma de decisiones mejor informadas sobre los riesgos relacionados con la ciberresiliencia.
Alinear la orientación y las prácticas regulatorias a escala mundial
La regulación es ampliamente reconocida en muchos sectores como una herramienta eficaz para alinear y mejorar las prácticas empresariales. Hasta la fecha, la regulación del sector eléctrico se ha centrado principalmente en la seguridad. Las innovaciones tecnológicas recientes, incluido el avance hacia la red inteligente, y el panorama cambiante de los ciberriesgos exigen un enfoque comparable en la regulación de la ciberseguridad para protegerse frente a perturbaciones a gran escala
Los responsables políticos, los reguladores y las empresas eléctricas deben colaborar para crear una alineación básica de las normativas de ciberseguridad para el sector eléctrico en todos los países y regiones, manteniendo al mismo tiempo la flexibilidad para adaptar sus normativas a sus necesidades particulares e intereses nacionales.
La comunidad Systems of Cyber Resilience in Electricity ha analizado las carencias de la normativa vigente e identificado oportunidades de mejora en las prácticas regulatorias para entidades de los sectores público y privado, con el fin de reforzar aún más la ciberresiliencia en el ecosistema:
1. Desarrollo de orientaciones regulatorias globales de ciberseguridad basadas en principios, que permitan a las empresas de servicios públicos alinear sus prácticas de ciberseguridad entre regiones, aumentando la flexibilidad.
2. Un enfoque común de certificación de productos, con casos de uso limitados y específicos, para ayudar a las empresas de servicios públicos a asegurar sus cadenas de suministro.
3. Mayor colaboración entre gobiernos, industria, academia y cadenas de suministro, que dé lugar a prácticas regulatorias y de intercambio de información más flexibles, eficaces y específicas.
Garantizar la seguridad de las cadenas de suministro y de valor
La digitalización, la descentralización y la globalización aumentan continuamente la superficie de ataque. Desde equipos conectados hasta nuevos actores del mercado y multinacionales que operan a través de fronteras, hay más conexiones con el ecosistema eléctrico que nunca. Los terceros y los componentes presentan riesgos en toda la cadena de suministro, y corresponde a las organizaciones asumir la responsabilidad de garantizar la seguridad de los componentes y servicios sobre los que se construye la red.
A medida que los productos digitales se generalizan, la creciente complejidad de las cadenas de suministro y de valor supone una amenaza significativa para el ecosistema eléctrico. El enfoque tradicional para proteger la cadena de suministro parte del supuesto de que la amenaza es mayor en la fase de fabricación.
Proteger la cadena de valor debe abarcar el ciclo de vida completo del producto, de principio a fin, incluidos el diseño, la puesta en servicio y las operaciones hasta su retirada. Las distintas entidades de la cadena de valor colaboran en actividades de importancia crítica para la empresa relacionadas con productos y sistemas, por lo que un enfoque aislado no será suficiente. Un ecosistema resiliente requiere una responsabilidad tanto individual como compartida.
En respuesta, los miembros de la comunidad Systems of Cyber Resilience: Electricity del Foro Económico Mundial han elaborado un informe, en el que se propone un nuevo modelo de responsabilidad en la cadena de valor.
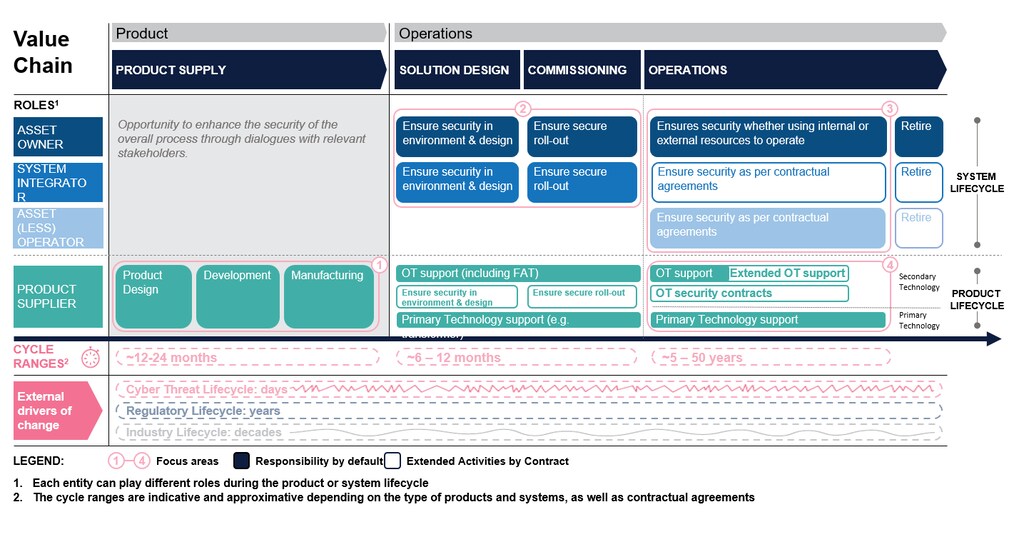
Las organizaciones del sector eléctrico deben garantizar un equilibrio entre los requisitos de seguridad a nivel de producto y de sistema. Las medidas eficaces y sostenibles de protección van más allá de la protección de productos y sistemas individuales. Deben establecerse programas centrados en productos y sistemas. Estos programas requieren una comprensión y aceptación comunes de las responsabilidades de las distintas partes interesadas.
Para ser eficaces en la protección de las cadenas de valor, los enfoques deben incluir estrategias de defensa en profundidad (que abarca todo el ciclo de vida del producto, desde el diseño) y de defensa en amplitud (que abarca desde los proveedores de la organización hasta el propietario de los activos y, finalmente, los integradores y operadores de sistemas).
Además, un diálogo estrecho sobre seguridad durante el proceso de adquisición, entre el propietario de los activos, el proveedor de productos y el integrador de sistemas, contribuirá a garantizar el mejor resultado posible. Deben priorizarse los productos y proveedores que hayan adoptado internamente prácticas integrales y sólidas de ciberseguridad. La seguridad no puede ser opcional en el proceso de licitación ni estar sujeta a criterios de precio.
Qué hace el Foro Económico Mundial en materia de ciberseguridad
El Centro para la Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los ciberriesgos en evolución y sus implicaciones sistémicas. Se centra en generar comprensión y confianza en un mundo digital cada vez más interconectado.
Al permitir la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a los socios a reforzar la ciberresiliencia y a abordar desafíos que requieren respuestas colectivas.
La necesidad de adaptarse a la forma en que se operan los sistemas requerirá una relación de confianza entre propietarios de activos, operadores y proveedores para encontrar las formas óptimas de abordar las prácticas de ciberseguridad según los regímenes de operación. A medida que la potencia, la escala y el impacto de las nuevas tecnologías continúan acelerándose, el enfoque de no intervención en la gestión del impacto de la tecnología hasta la fecha corre el riesgo de tener consecuencias potencialmente catastróficas para la sociedad. Lograrlo implica gestionar los riesgos y las consecuencias no deseadas con previsión y decisión.




