La invasión rusa de Ucrania ha aumentado el riesgo de ciberataques contra empresas y otras organizaciones, como ONG y universidades.
Para crear una estrategia eficaz de resiliencia cibernética, es importante contar con cuatro sistemas cibernéticos internos, interrelacionados y fundamentales, relativos a la gobernanza, la cultura, el riesgo y la gestión de crisis.
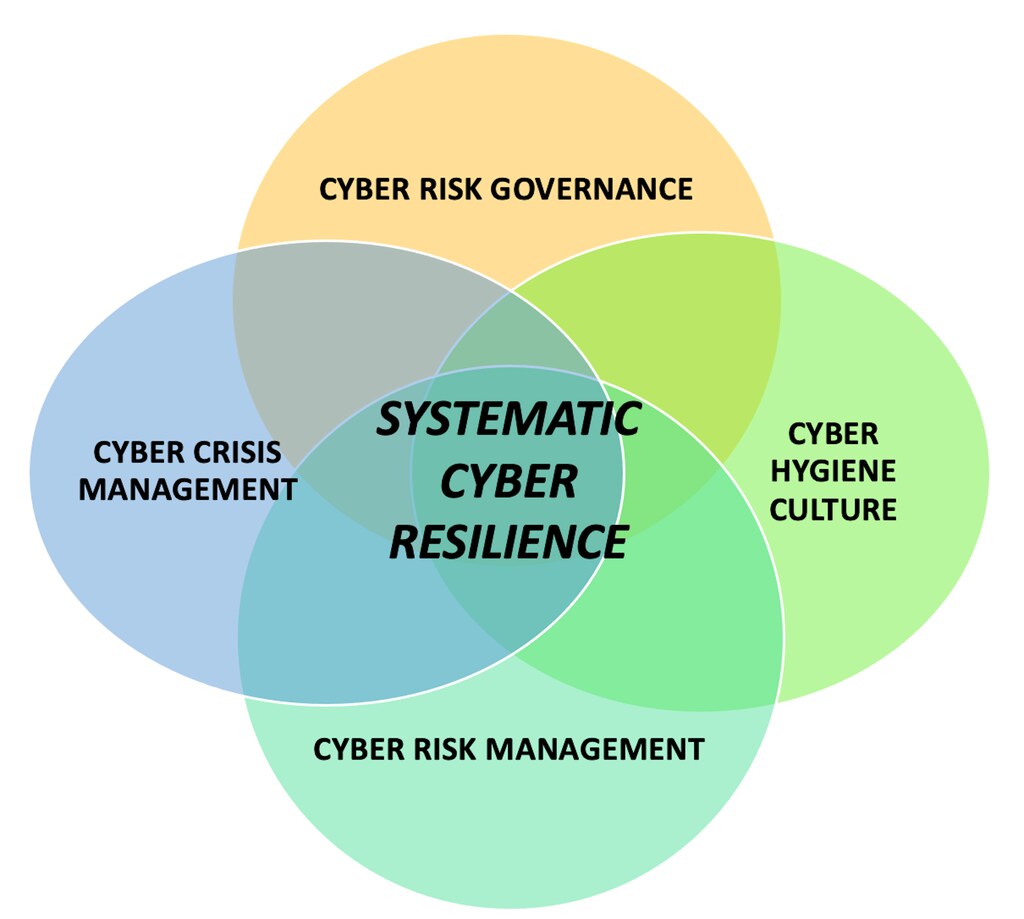
Las organizaciones que adoptan un enfoque sistemático de la gobernanza del riesgo cibernético y fomentan una cultura de higiene cibernética, gestión del riesgo cibernético y gestión de crisis cibernéticas pueden lograr una preparación y resiliencia cibernéticas sistemáticas.
A medida que la invasión rusa de Ucrania se afianza, con importantes componentes cibernéticos y de desinformación, las empresas y otras organizaciones, como ONG y universidades, deben contar con cuatro sistemas cibernéticos internos, interrelacionados y fundamentales para crear una sólida estrategia de resiliencia cibernética. Estos sistemas se refieren a la gobernanza, la cultura, el riesgo y la gestión de crisis.
La figura siguiente resume la tesis de este artículo: las empresas que adoptan un enfoque sistemático de la gobernanza del riesgo cibernético y cuentan con una cultura de higiene cibernética, estrategias de gestión del riesgo cibernético y de gestión de crisis cibernéticas podrán lograr una preparación y resiliencia cibernéticas sistemáticas. Esto es esencial para sobrevivir y prosperar en estos tiempos turbulentos.
Ya no basta con esperar que todo salga bien o «adquirir» algunas soluciones técnicas y considerar la ciberseguridad una tarea de «una sola vez» o algo opcional o aislado. La ciberseguridad es un sistema de atención continua que abarca múltiples ámbitos, y ahora se ve agravada por un entorno mundial de riesgos y crisis constantes. Estamos bajo ataque en numerosos frentes mundiales: el clima, la geopolítica, la guerra, las enfermedades infecciosas, las crisis humanitarias y, sí, los ciberataques y la desinformación.
¿Qué está haciendo el Foro Económico Mundial en materia de ciberseguridad?
El Centro de Ciberseguridad ofrece una plataforma de confianza donde los líderes se reúnen para comprender los riesgos cibernéticos en evolución y sus implicaciones sistémicas. Se centra en fomentar la comprensión y la confianza en un mundo digital cada vez más interconectado.
Al facilitar la colaboración intersectorial y el intercambio de conocimientos, el Centro ayuda a sus socios a reforzar la resiliencia cibernética y abordar desafíos que requieren respuestas colectivas.
Para tener conciencia de la situación, es fundamental que las empresas y organizaciones comprendan el momento que vivimos y las cinco megatendencias que las afectan de maneras tanto previsibles como imprevisibles y las exponen a riesgos cibernéticos. Estas tendencias, que se analizan más a fondo en Manual de megatendencias ESGT 2022-2023, son:
1. Cambios tectónicos geopolíticos que catalizan
2. El clima y la guerra que impulsan riesgos complejos
3. La disrupción tecnológica que se vuelve multidimensional
4. El capitalismo de las partes interesadas y los criterios ESG que se entrelazan
5. El liderazgo y la confianza institucional que se recalibran
A medida que el impacto de estas megatendencias afecta a todo tipo de entidades —empresariales, sociales y gubernamentales—, la máxima prioridad de las organizaciones debe ser una conciencia de la situación mucho mayor que incluya sistemáticamente una estrategia de resiliencia cibernética. Empecemos por revisar dónde estamos:
El contexto geopolítico de la resiliencia cibernética
Desde la invasión de Ucrania por Putin en febrero de 2022, se han catalizado varios cambios geopolíticos tectónicos importantes. Entre ellos destaca cómo las democracias de todo el mundo han intensificado su colaboración en ciberseguridad, tanto entre gobiernos como en la colaboración operativa entre los sectores público y privado, así como el sentido general de unidad que han experimentado, por ejemplo, la OTAN y la UE.
Sin embargo, el hecho de que no se haya producido ningún ciberataque importante comparable a NotPetya o al ataque contra Colonial Pipeline puede adormecer a los líderes empresariales y llevarlos a creer, con complacencia, que (a) no habrá ciberataques relacionados con la guerra porque las naciones occidentales los tienen «bajo control», o (b) los rusos están demasiado distraídos o no pueden ejecutar ataques de gran impacto.
Ninguna de las dos cosas es cierta. De hecho, varios rastreadores de ciberataques demuestran lo contrario, como este del Consejo de Relaciones Exteriores y este otro del Instituto para la Paz Cibernética que lo demuestran.
Además, se han producido varios acontecimientos importantes que demuestran que las empresas deben adoptar varios sistemas cibernéticos fundamentales como parte de una estrategia continua de resiliencia cibernética y organizativa. Esto significa que:
La guerra cibernética debe entenderse en un sentido más amplio, que incluya la guerra de la información y la desinformación.
Las empresas que operan en Rusia o mantienen vínculos con ese país seguirán siendo objetivos principales ante el auge de los hacktivistas y los actores cibernéticos anónimos que apoyan a Ucrania frente a Rusia.
Las empresas deben desconfiar de los aliados oficiales y no oficiales de Rusia (China, Corea del Norte, grupos de hackers, etc.) que podrían aprovechar la situación para ayudar al bando ruso en este conflicto contra la frágil coalición de naciones democráticas y alianzas multilaterales que apoyan a Ucrania.
Puede que las empresas fuera de Ucrania, Bielorrusia y Rusia aún no hayan sufrido grandes interrupciones cibernéticas relacionadas con la guerra de Ucrania, pero las empresas de cualquier lugar deben prepararse para interrupciones de servicios públicos y empresariales esenciales en los sectores de la energía, el transporte y las finanzas.
El papel de las sanciones económicas contra Rusia puede influir en la guerra cibernética subyacente de maneras previsibles e imprevisibles, lo que hace especialmente vulnerables a las empresas que están en primera línea aplicando algunas de estas sanciones.
Cuatro imperativos de sistemas cibernéticos para las empresas
Ante este entorno de riesgos y crisis constantes, es imperativo que las empresas refuercen la resiliencia organizativa general mediante los ocho elementos del Modelo del Ciclo Virtuoso de la Resiliencia que se muestran en la figura siguiente.
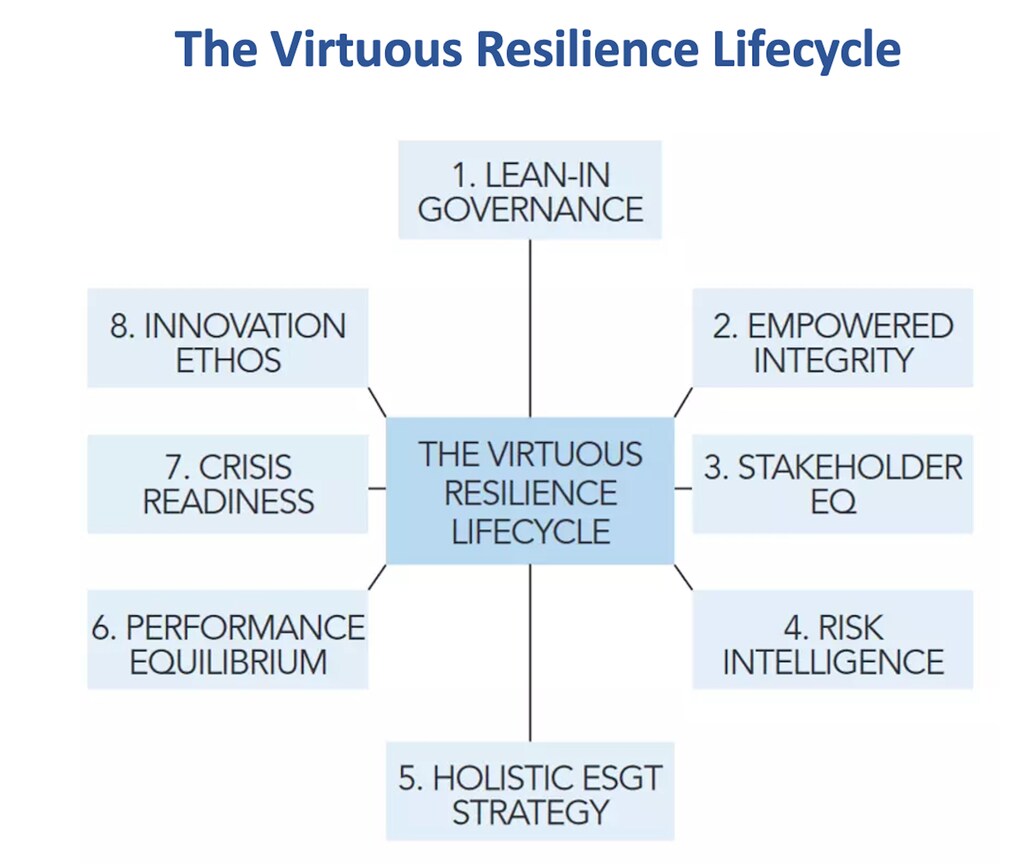
Basándonos en nuestro trabajo sobre la resiliencia cibernética y organizativa y en el del Foro Económico Mundial, NACD e Internet Security Alliance, a continuación se muestra una representación, seguida de una descripción, de los cuatro sistemas cibernéticos necesarios para desarrollar la resiliencia organizativa general. Las empresas que lo comprendan tendrán las mejores posibilidades de lograr resiliencia cibernética organizativa y de sobrevivir e incluso prosperar en medio de la tormenta mundial.
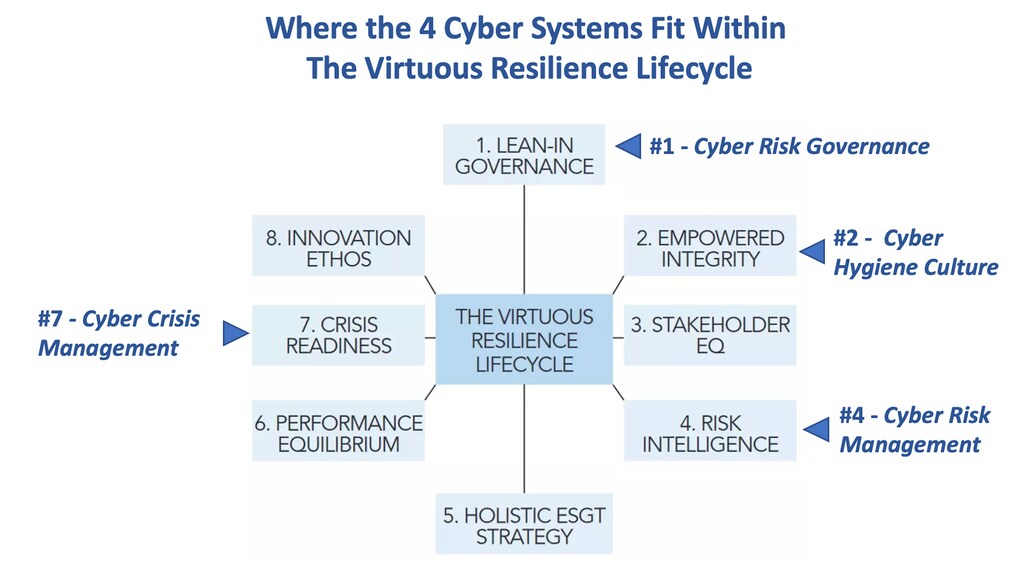
1. Gobernanza sistemática del riesgo cibernético
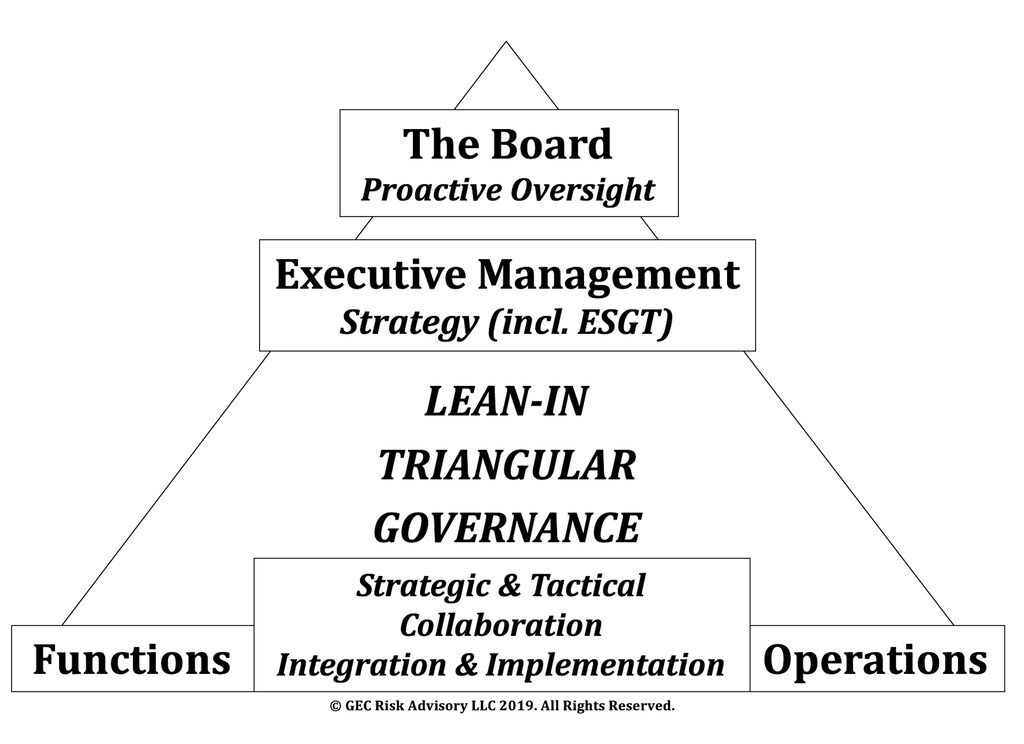
La gobernanza sistemática del riesgo cibernético debe ser una parte fundamental de la labor del consejo de administración. En este entorno, es imprescindible que la ciberseguridad figure en el orden del día del consejo y de la alta dirección, con actualizaciones al menos trimestrales. La figura siguiente resume cómo el consejo debe impulsar la gobernanza del riesgo cibernético, coordinándose siempre con la alta dirección en materia de estrategia y con los responsables de ciberseguridad sobre el terreno para la implementación.
2. Cultura sistemática de higiene cibernética
Este es el segundo elemento que debe estar presente en toda la organización: un enfoque sistemático e inteligente de la formación del personal en higiene cibernética. Una parte esencial de esta cultura integral consiste en disponer de un conjunto coordinado, diseñado deliberadamente y sincronizado de sistemas de TI, concebidos para aplicar medidas coordinadas de seguridad de la información en todos los niveles —redes y nube—, así como para la prevención, la detección y la auditoría.
3. Gestión sistemática del riesgo cibernético
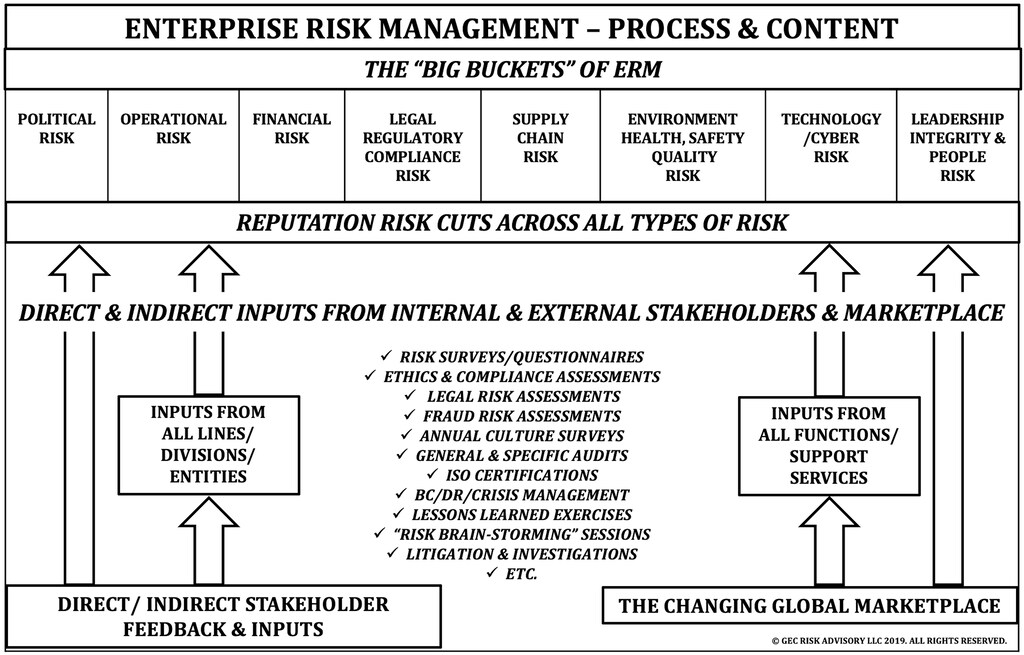
Como han señalado muchos expertos, el riesgo cibernético es un riesgo empresarial y debe formar parte de un sistema de gestión de riesgos empresariales (ERM). Véase la figura siguiente. Esta es la única manera de producir métricas cibernéticas útiles y coherentes que formen parte de ERM, así como paneles e informes específicos sobre ciberseguridad que se envíen a la alta dirección y al consejo. Estas métricas también son cada vez más necesarias para partes interesadas externas, como los organismos reguladores.
4. Gestión sistemática de crisis cibernéticas
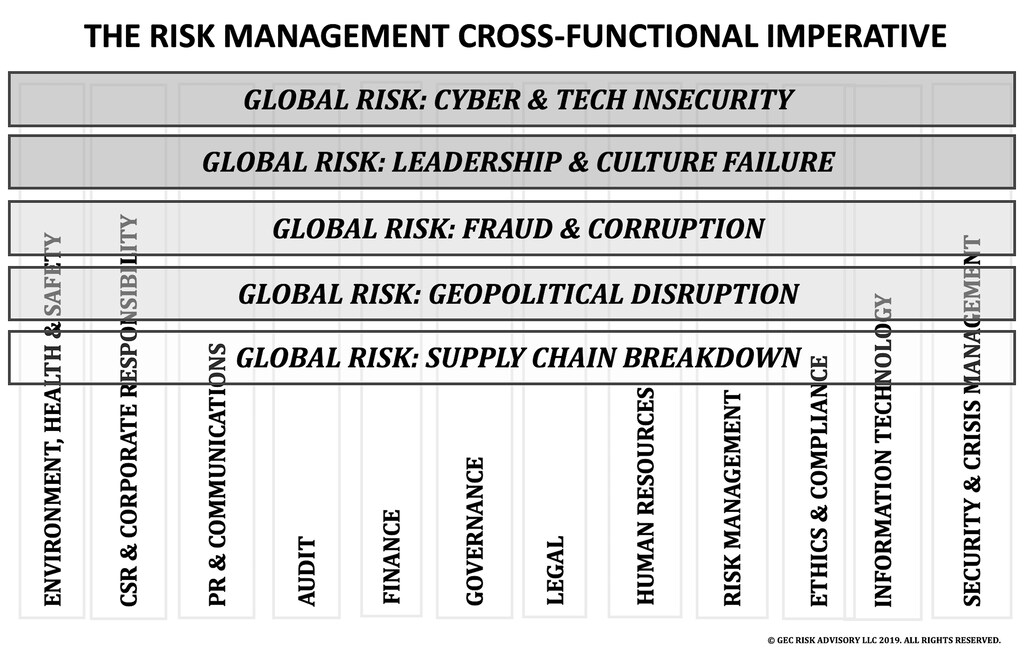
Esto significa asegurarse de que se tengan en cuenta los matices y todos los aspectos de la posible exposición cibernética al crear, desarrollar, revisar e implementar equipos y planes de gestión de crisis organizativas, estrategias y tácticas de continuidad del negocio, y medidas de protección y respaldo de datos. La figura siguiente sugiere que, ante riesgos y crisis cibernéticas —como ante otros de gran impacto e importancia—, equipos multidisciplinares de expertos internos y externos deben trabajar en estrecha coordinación antes, durante y después de la crisis.
Lea también sobre los mayores riesgos que afronta el mundo en el Informe de riesgos globales 2023.




